Beveiliging uitbesteden betekent niet dat je de regie uit handen geeft. Toch lopen termen als MSSP, MSP en SOC vaak door elkaar. Vraag je je af: wat is een MSSP en welke beveiligingstaken kun je eraan overlaten? Kort gezegd: een MSSP kan afgesproken beveiligingstaken uitvoeren of beheren. Jouw organisatie blijft verantwoordelijk voor keuzes over risico’s en prioriteiten.
Dat onderscheid is belangrijk. Een MSP richt zich doorgaans op breder IT-beheer, terwijl een MSSP focust op beveiliging. Welke taken daar precies bij horen, verschilt per aanbieder. Ga er dus niet automatisch van uit dat monitoring, incidentafhandeling of ondersteuning vanuit een SOC standaard inbegrepen is. Leg vooraf vast wat de dienst omvat en wie handelt bij een incident.
In dit artikel lees je wat een MSSP doet, hoe die dienstverlening verschilt van IT-beheer en interne beveiliging, en welke afspraken je vooraf wilt maken. Zo krijg je helderheid over verantwoordelijkheden, meldingen en opvolging. Nubivio combineert cybersecurity als dienst met beheerde IT en strategische begeleiding. Bespreek vooraf hoe de dienstverlening wordt ingevuld, zodat duidelijk is wat je uitbesteedt en waar jouw organisatie zelf aan zet blijft.
Belangrijkste Punten
- Ontdek wat een MSSP is en hoe je beveiligingstaken kunt uitbesteden zonder de regie over risico’s en beslissingen te verliezen.
- Breng vóór je afspraken maakt in kaart welke activiteiten de dienstverlening omvat en wie handelt bij een incident.
- Leer het verschil herkennen tussen een MSSP, MSP, SOC en interne IT, zodat je kunt bepalen welke rol bij jouw organisatie past.
- Gebruik een praktische aanpak om risico’s, bedrijfsprocessen en kritieke informatie mee te nemen in je keuze en periodieke evaluatie.
- Lees hoe Nubivio cybersecurity als dienst, beheerde IT en security governance combineert, zonder onbevestigde operationele taken toe te schrijven.
Wat is een MSSP en wat betekent dat voor jouw organisatie?
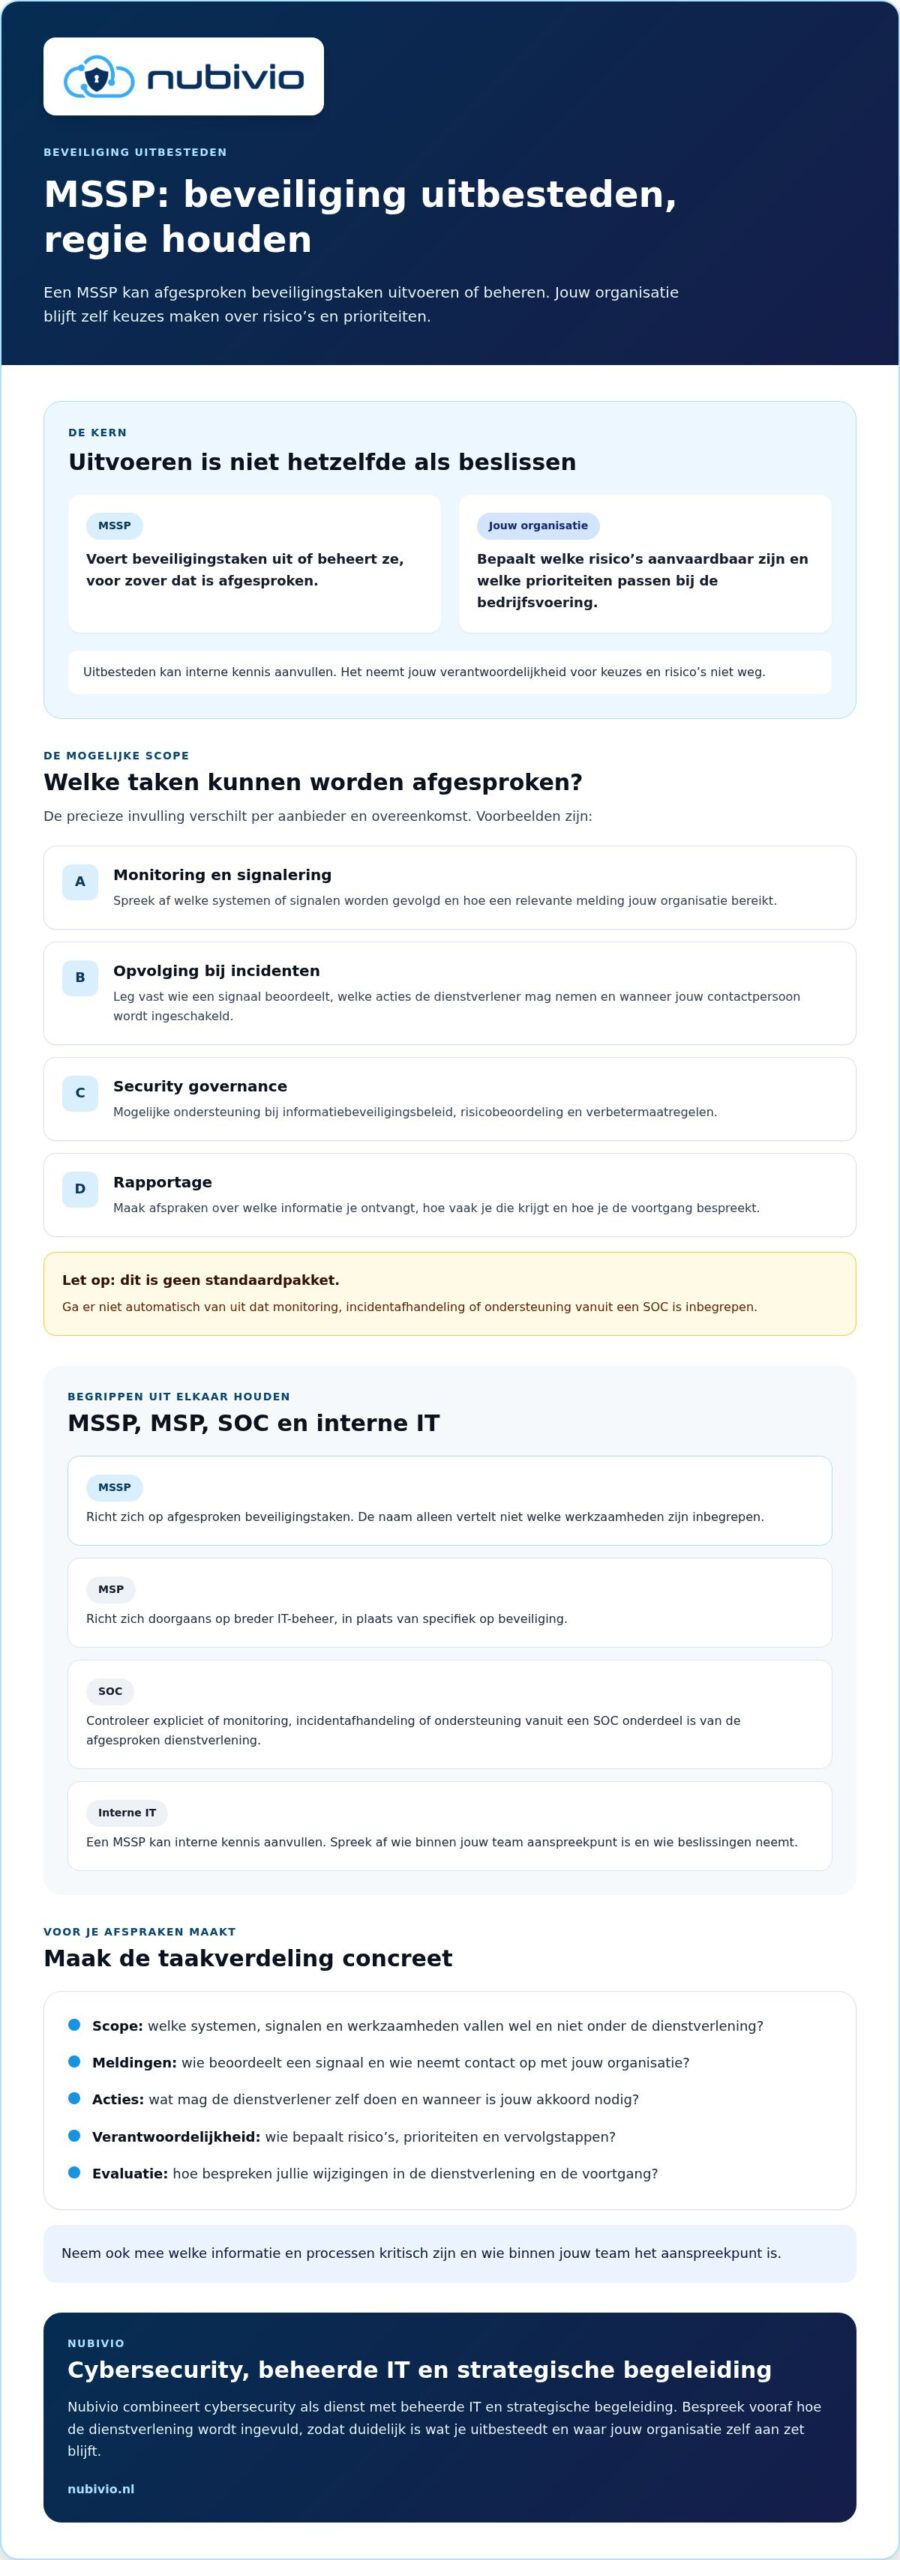
Een MSSP is een externe partij die de digitale beveiligingstaken beheert die jij met die partij afspreekt. Je kunt delen van het beveiligingswerk uitbesteden, maar de precieze invulling hangt af van de dienstverlener en de overeenkomst. De afkorting zegt op zichzelf dus niet welke werkzaamheden je krijgt.
Een MSSP, voluit Managed Security Services Provider, is een dienstverlener die afgesproken beveiligingstaken voor jouw organisatie uitvoert of beheert. Dat maakt meteen een belangrijk onderscheid: de MSSP is de partij, terwijl managed security services de beveiligingsdiensten zijn. Die diensten kunnen verschillende vormen aannemen. De term Managed security service verwijst naar een breed dienstverleningsmodel, niet naar een vaste lijst werkzaamheden die bij elke aanbieder hetzelfde is.
Voor een mkb-organisatie kan externe securityexpertise interne kennis aanvullen, bijvoorbeeld wanneer beveiliging naast andere verantwoordelijkheden wordt opgepakt. Ook zorginstellingen kunnen ondersteuning overwegen, omdat zij zorgvuldig moeten omgaan met informatie die belangrijk is voor hun dagelijkse werk. Uitbesteden kan helpen om beveiligingswerk en afspraken samenhangender te organiseren. Het neemt jouw verantwoordelijkheid om keuzes te maken over risico’s en prioriteiten niet weg.
Waar staat MSSP voor?
MSSP staat voor Managed Security Services Provider. In gewone taal is het een aanbieder die afgesproken digitale beveiligingstaken voor een organisatie beheert. De diensten kunnen uiteenlopen. Denk, afhankelijk van het aanbod en de overeenkomst, aan beveiligingsadvies, monitoring of afspraken over incidenten. Ga er niet van uit dat een taak automatisch inbegrepen is omdat een aanbieder zichzelf MSSP noemt. Vraag welke werkzaamheden wel en niet binnen de dienstverlening vallen.
Welke behoefte lost een MSSP op?
Een MSSP kan specialistische kennis toevoegen die jouw interne team niet zelf beschikbaar heeft. Heldere afspraken kunnen ook voorkomen dat beveiligingstaken los van elkaar worden opgepakt. Leg bijvoorbeeld vast wie signalen beoordeelt, wie contact met jou opneemt en wie besluiten neemt. De aanbieder kan afgesproken werkzaamheden uitvoeren, maar jouw organisatie bepaalt zelf welke risico’s aanvaardbaar zijn en welke vervolgstappen passen bij de bedrijfsvoering.
De kernvraag is dus niet alleen wat een aanbieder technisch kan doen. Kijk ook of de taakverdeling aansluit op jouw organisatie. Welke informatie en processen zijn kritisch? Wie binnen jouw team is aanspreekpunt? En hoe bespreken jullie wijzigingen in de dienstverlening? Met antwoorden op die vragen maak je van uitbestede beveiliging een beheersbare samenwerking, zonder te veronderstellen dat één externe partij alle risico’s kan wegnemen.
Welke taken kan een MSSP uitvoeren en waar ligt de grens?
De naam MSSP vertelt niet precies welke werkzaamheden je uitbesteedt. De scope verschilt per aanbieder en overeenkomst. De ene dienst kan bijvoorbeeld bestaan uit advies, terwijl een andere ook afgesproken vormen van monitoring of opvolging omvat. Gartner beschrijft de rol van zo’n aanbieder in zijn uitleg over MSSP-dienstverlening, maar ook die omschrijving vervangt niet de afspraken in jouw contract.
Een dienstverlener kan afgesproken beveiligingstaken uitvoeren, maar jouw organisatie blijft verantwoordelijk voor keuzes over risico’s en bedrijfsprioriteiten. Dat onderscheid helpt voorkomen dat je ervan uitgaat dat een melding automatisch wordt onderzocht, dat een incident wordt opgelost of dat je op elk moment iemand kunt bereiken. Bespreek en leg zulke verwachtingen vooraf vast.
Welke beveiligingsactiviteiten kunnen binnen de scope vallen?
Afhankelijk van de dienstverlening en afspraken kunnen bepaalde activiteiten onderdeel zijn van de samenwerking met een MSSP. Denk bijvoorbeeld aan:
- Monitoring en signalering: bespreek welke systemen of signalen worden gevolgd en hoe een relevante melding bij jouw organisatie terechtkomt.
- Opvolging bij incidenten: leg vast wie een signaal beoordeelt, welke acties de dienstverlener mag nemen en wanneer jouw contactpersoon wordt ingeschakeld.
- Security governance: mogelijke ondersteuning bij informatiebeveiligingsbeleid, risicobeoordeling en het bepalen of opvolgen van verbetermaatregelen.
- Rapportage: spreek af welke informatie je ontvangt, hoe vaak dat gebeurt en hoe je de voortgang bespreekt.
Dit zijn voorbeelden, geen standaardpakket. Vraag ook wat buiten de scope valt. Laat duidelijk omschrijven welke omgeving of systemen onder de afspraken vallen, hoe meldingen worden doorgegeven, welke bereikbaarheid geldt en hoe escalatie verloopt. Zo kun je de dienstverlening toetsen aan wat jouw organisatie nodig heeft.
Wat blijft bij jouw organisatie?
Uitbesteden betekent niet dat verantwoordelijkheden verdwijnen. Jouw organisatie bepaalt welke risico’s zij accepteert, welke bedrijfsprocessen voorrang krijgen en wie intern besluiten neemt. De dienstverlener kan binnen de afgesproken rol informatie en advies geven, maar bepaalt niet zelfstandig jouw bedrijfsprioriteiten.
Ook medewerkers en leidinggevenden blijven betrokken. Beveiliging hangt mede af van dagelijkse keuzes, zoals zorgvuldig omgaan met toegang en informatie. Maak daarom afspraken over wie intern aanspreekpunt is, wie een melding beoordeelt en wie besluiten neemt over vervolgstappen. Dat maakt de samenwerking praktisch en voorkomt onduidelijkheid wanneer er iets gebeurt.
Wil je verder lezen over verwante IT- en beveiligingsonderwerpen? Bekijk dan de kennisbank over IT en beveiliging.
MSSP, MSP, SOC en interne IT: wat is het verschil?
De afkortingen beschrijven verschillende rollen. Een MSSP is een externe dienstverlener met een focus op beveiliging. Een MSP richt zich doorgaans op breder IT-beheer. Een SOC is een operationeel beveiligingsteam of -centrum. Interne IT bestaat uit de mensen binnen jouw organisatie die IT beheren en ondersteunen. De precieze taken verschillen per organisatie en aanbieder.
| Begrip | Wat betekent het? | Waar let je op? |
|---|---|---|
| MSSP | Externe partij die afgesproken beveiligingstaken beheert. | Welke taken vallen precies binnen de overeenkomst? |
| MSP | Externe partij voor breder IT-beheer, zoals werkplekken, cloud of IT-omgevingen. | Beveiliging kan onderdeel zijn, maar controleer wat daadwerkelijk is inbegrepen. |
| SOC | Security operations center, een beveiligingsoperatiecentrum of het team dat beveiligingssignalen behandelt. | Is er een SOC betrokken, en welke rol heeft dat team in de afgesproken dienstverlening? |
| Interne IT | Medewerkers binnen jouw organisatie die IT beheren en ondersteunen. | Welke kennis en capaciteit zijn intern aanwezig, en waar is aanvulling nodig? |
MSSP en MSP: beveiliging of breder IT-beheer?
Een MSP kan bijvoorbeeld het beheer van werkplekken, cloudomgevingen en andere IT-systemen verzorgen. Een MSSP richt zich op afgesproken beveiligingswerk. Sommige aanbieders combineren beide rollen. Dat betekent niet automatisch dat al hun IT-diensten ook beveiligingsdiensten omvatten, of andersom. Vergelijk daarom de inhoud van de dienstverlening, de verantwoordelijkheden en de afspraken, niet alleen de naam van de aanbieder.
MSSP, SOC en interne securityrollen
Een MSSP is een dienstverlener, een SOC is een operationeel team of centrum. Die begrippen zijn dus niet uitwisselbaar. SIEM en EDR zijn aanvullende beveiligingstermen die je in dienstbeschrijvingen kunt tegenkomen. Alleen de vermelding ervan zegt niet wie ze beheert of welke opvolging is inbegrepen. Vraag hoe externe expertise aansluit op jouw interne IT en wie meldingen beoordeelt en besluiten neemt.
Een externe dienstverlener vervangt niet de interne verantwoordelijkheid voor prioriteiten en risico’s. Interne IT kan bijvoorbeeld kennis van de systemen en dagelijkse processen inbrengen, terwijl een externe partij afgesproken expertise levert. De NIST-gids voor kleine bedrijven over het NIST-raamwerk voor cybersecurity noemt MSSP’s als een mogelijke hulpbron bij cybersecurity. Gebruik zulke verwijzingen als vertrekpunt, maar toets altijd of de concrete dienstverlening bij jouw organisatie past.
Hoe beoordeel je of een MSSP bij jouw organisatie past?
Een passende samenwerking begint niet bij een dienstenlijst, maar bij jouw organisatie. Breng eerst in kaart welke processen belangrijk zijn, welke informatie daarbij hoort en waar je kwetsbaarheden of onduidelijkheden ziet. Zo kun je gerichter beoordelen of externe ondersteuning aansluit op wat je nodig hebt.
Gebruik deze stappen als praktisch startpunt:
- 1. Inventariseer risico’s en processen. Noteer welke bedrijfsprocessen niet stil mogen vallen en welke informatie extra aandacht vraagt. Betrek ook de mensen die deze processen dagelijks uitvoeren.
- 2. Bepaal de scope. Bespreek welke systemen, werkzaamheden en beveiligingstaken je wilt laten ondersteunen. Leg ook vast wat buiten de dienstverlening valt.
- 3. Maak afspraken over de samenwerking. Spreek af wie meldingen beoordeelt en opvolgt, hoe de dienstverlener met jouw organisatie afstemt en welke rapportages je ontvangt. Leg bereikbaarheid, escalatie en verantwoordelijkheden duidelijk vast.
- 4. Evalueer periodiek. Plan momenten om risico’s, incidenten, openstaande verbeterpunten en veranderingen in jouw organisatie te bespreken. Pas de afspraken aan wanneer de situatie daarom vraagt.
Welke vragen stel je voordat je samenwerkt?
Vraag concreet welke taken wel en niet binnen de dienstverlening vallen. Wie beoordeelt een melding, wie onderneemt actie en wanneer word jij betrokken? Bespreek ook hoe je voortgang, incidenten en verbeterpunten terugziet. Heldere antwoorden maken duidelijk wat je van de samenwerking mag verwachten. Alleen de naam MSSP vertelt je dat niet.
Vraag daarnaast hoe de aanpak aansluit op jouw bedrijfsprocessen en interne IT. Als je zoekt op “wat is een MSSP”, is het onderscheid tussen de naam van een dienstverlener en de afspraken over diens werk essentieel. Laat toezeggingen concreet beschrijven, zodat beide partijen dezelfde verwachtingen hebben.
Hoe houd je regie na de start?
Wijs intern één contactpersoon aan voor afstemming en besluiten. Die persoon hoeft niet alle technische kennis te hebben, maar moet wel weten wie betrokken zijn en welke acties aandacht vragen. Bespreek tijdens vaste evaluaties of de risico’s zijn veranderd, welke verbeterpunten nog openstaan en of de afgesproken scope nog past.
Wil je eerst jouw uitgangssituatie verkennen? De Nubivio-zelfscan kan daarvoor een startpunt zijn. Gebruik de uitkomst om vragen voor een gesprek over cybersecurity en security governance scherper te formuleren.
Hoe Nubivio cybersecurity en security governance benadert
Nubivio levert beheerde IT-diensten en cybersecurity aan mkb-organisaties en zorginstellingen. De dienstverlening combineert cybersecurity als dienst, managed IT en security governance. Zo kun je technische ondersteuning en strategische begeleiding op elkaar afstemmen, met duidelijke afspraken over wat de samenwerking wel en niet omvat.
Cybersecurity combineren met strategische begeleiding
Cybersecurity als dienst draait om afgesproken beveiligingswerk. Welke operationele taken daarbij horen, bespreek je vooraf. Ga er dus niet van uit dat monitoring, signalering of incidentafhandeling automatisch onderdeel zijn van de dienstverlening omdat je zoekt naar wat is een MSSP. De precieze scope moet aansluiten op jouw behoefte en duidelijk worden vastgelegd.
Security governance voegt een strategische laag toe. Een fractional CISO kan helpen om beveiligingsprioriteiten, risico’s en verantwoordelijkheden op organisatieniveau te bespreken. Dat is iets anders dan operationele monitoring. Maak per onderdeel duidelijk wie adviseert, wie uitvoert en wie binnen jouw organisatie besluiten neemt. Nubivio begeleidt organisaties ook bij ISO 27001 en NEN 7510. Die expertise kan relevant zijn wanneer je informatiebeveiliging wilt verbinden aan passende kaders en terugkerende verbeteringen.
Wil je meer weten over een bredere aanpak van cybersecurity als dienst? Bekijk dan de kennisbank over IT en beveiliging.
Een passende vervolgstap voor jouw organisatie
Begin met jouw eigen uitgangssituatie. Welke bedrijfsprocessen zijn belangrijk? Welke informatie vraagt extra aandacht? En wat kan je interne team zelf oppakken? Met die antwoorden kun je een gesprek over scope, verantwoordelijkheden en gewenste begeleiding concreet maken. Zo voorkom je dat een dienstlabel verwachtingen wekt die niet in de afspraken staan.
De Nubivio-zelfscan kan helpen om je huidige situatie te verkennen. Zie de uitkomst als een oriëntatiestap, niet als garantie of volledige beoordeling. Bespreek daarna welke ondersteuning past bij jouw organisatie en welke taken je expliciet wilt vastleggen.
Wil je jouw behoeften en mogelijke afspraken verder verkennen? Neem contact op met Nubivio voor een verkennend gesprek over cybersecurity, managed IT en security governance. Bespreek waar ondersteuning waarde toevoegt en welke verantwoordelijkheden intern blijven.
Maak beveiligingsafspraken die bij jouw organisatie passen
Wat is een MSSP? Een externe partij die afgesproken beveiligingstaken beheert. Welke taken dat zijn, hangt af van de dienstverlening en de afspraken. De naam alleen zegt niet of monitoring, incidentopvolging of advies inbegrepen is. Leg daarom vast wie wat doet, hoe je wordt geïnformeerd en welke besluiten jouw organisatie zelf neemt.
Een passende aanpak sluit aan op jouw risico’s, bedrijfsprocessen en kritieke informatie. Zo weet je waar externe expertise aanvult en waar jouw team de regie houdt. Een MSSP vervangt je eigen verantwoordelijkheid niet. Heldere afspraken en periodieke evaluaties helpen de samenwerking passend te houden wanneer jouw organisatie verandert.
Nubivio ondersteunt mkb-organisaties en zorginstellingen met cybersecurity als dienst en beheerde IT. Ook biedt Nubivio strategische security governance met een fractional CISO en begeleiding rond ISO 27001 en NEN 7510. De operationele invulling bespreek je vooraf, zodat duidelijk is welke ondersteuning wel en niet bij jouw situatie past.
Bespreek met Nubivio welke securityaanpak bij jouw organisatie past. Met heldere vragen en afspraken zet je een concrete volgende stap naar meer grip op informatiebeveiliging.
Veelgestelde vragen over MSSP
-
Wat doet een MSSP precies?
-
Een MSSP kan afgesproken beveiligingswerk ondersteunen of beheren. Mogelijke voorbeelden zijn monitoring, beveiligingsadvies of het opvolgen van meldingen, maar dit is niet automatisch bij iedere aanbieder inbegrepen. De afgesproken scope bepaalt wat er gebeurt en wanneer. Jouw organisatie blijft betrokken bij risicoafwegingen, besluiten en interne verantwoordelijkheden. Spreek dus af wie meldingen beoordeelt, wie actie onderneemt en hoe de dienstverlener met jouw team afstemt.
-
Wat is het verschil tussen een MSSP en een MSP?
-
Een MSSP richt zich op afgesproken beveiligingsdiensten. Een MSP beheert doorgaans bredere IT-voorzieningen, zoals werkplekken of cloudomgevingen. Sommige aanbieders combineren beide rollen, maar dat betekent niet dat alle beveiliging automatisch onderdeel is van IT-beheer. Vergelijk daarom de concrete taken, rapportages en verantwoordelijkheden. Vraag ook welke werkzaamheden buiten de scope vallen, zodat je de dienstverlening beoordeelt op inhoud en afspraken, niet alleen op het label.
-
Is een MSSP hetzelfde als een SOC?
-
Nee. MSSP verwijst naar een type dienstverlener; SOC staat voor security operations center, een operationeel beveiligingsteam of -centrum. Een SOC kan onderdeel zijn van een beveiligingsdienst, maar de begrippen betekenen niet hetzelfde. Vraag bij een aanbieder wie beveiligingsmeldingen beoordeelt, welke opvolging is afgesproken en wanneer jouw organisatie wordt ingeschakeld. De term SOC alleen vertelt je niet welke werkzaamheden of bereikbaarheid inbegrepen zijn.
-
Heeft mijn mkb-organisatie een MSSP nodig?
-
Niet automatisch. De afweging hangt af van de risico’s, de beschikbare kennis en capaciteit binnen jouw organisatie en de beveiligingstaken die je wilt laten ondersteunen. Begin met een overzicht van bestaande maatregelen, belangrijke bedrijfsprocessen en interne verantwoordelijkheden. Zo zie je waar aanvullende expertise mogelijk helpt. Een externe partij kan je team aanvullen, maar neemt de besluitvorming over risico’s en bedrijfsprioriteiten niet van je over.
-
Kan een MSSP de beveiliging van mijn organisatie volledig overnemen?
-
Nee, een MSSP kan alleen de werkzaamheden overnemen die binnen de afgesproken scope vallen. Jouw organisatie blijft betrokken bij besluiten, risicoacceptatie en interne verantwoordelijkheden. Leg vooraf vast wie meldingen opvolgt, hoe escalatie verloopt, welke rapportages je ontvangt en wie intern aanspreekpunt is. Beveiliging vraagt bovendien blijvende aandacht. Uitbesteden kan taken verdelen, maar biedt geen garantie dat incidenten of risico’s volledig verdwijnen.
-
Waar moet ik op letten bij het kiezen van een MSSP?
-
Controleer eerst welke taken wel en niet zijn inbegrepen. Bespreek daarna de taakverdeling, rapportages, bereikbaarheid, opvolging van meldingen en escalatie. Vraag ook hoe vaak je de samenwerking evalueert en hoe verbeterpunten worden besproken. Beoordeel de aanbieder op de aansluiting bij jouw risico’s en doelen, niet alleen op de functienaam. Duidelijke afspraken geven je houvast en maken zichtbaar wat jouw organisatie zelf blijft doen.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.