Wat gebeurt er als een storing je werk stillegt en je niet weet wie de volgende stap zet? De juiste vragen om te stellen aan IT-leverancier helpen je vooraf duidelijkheid te krijgen over dienstverlening, verantwoordelijkheden en risico’s. Een prettig gesprek en een overtuigende presentatie vertellen namelijk nog niet hoe de samenwerking er op een gewone werkdag uitziet.
Je wilt weten wat wel en niet onder het IT-beheer valt, hoe meldingen worden opgepakt en wie handelt bij een beveiligingsincident. Bespreek ook hoe back-ups worden gecontroleerd en wie verantwoordelijk is voor herstel. Dat zijn geen bijzaken, maar afspraken die bepalen hoeveel grip je houdt op je IT en de continuïteit van je organisatie.
In deze praktische checklist voor 2026 vind je vragen over ondersteuning, informatiebeveiliging, back-ups, hersteltests en verantwoordelijkheden. Ook lees je wat je vooraf bespreekt over de samenwerking en een eventuele overstap. Zo kun je antwoorden vergelijken, onduidelijkheden herkennen en beoordelen of een leverancier past bij jouw dagelijkse praktijk. Nubivio helpt mkb- en zorgorganisaties om zulke afspraken helder en bespreekbaar te maken.
Belangrijkste punten
- Gebruik de vragen om te stellen aan IT-leverancier om de scope, aanspreekpunten en verantwoordelijkheden vooraf helder te krijgen.
- Vraag hoe beveiligingsrisico’s worden besproken en maatregelen worden bijgehouden. Zo ontdek je of security doorlopend aandacht krijgt.
- Controleer hoe back-ups worden getest, wie verantwoordelijk is voor herstel en welke informatie je daarover ontvangt.
- Vergelijk leveranciers aan de hand van concrete afspraken over dienstverlening, rapportage en evaluatiemomenten.
- Bespreek een eventuele overstap op tijd, met aandacht voor documentatie, accounts, overdracht en lopend werk.
Welke vragen stel je aan een IT-leverancier over de dienstverlening?
Een goede samenwerking begint met duidelijkheid over wat de leverancier wel en niet doet. Gebruik deze checklist om gesprekken gericht voor te bereiden. Zo ontdek je welke diensten beschikbaar zijn, wie het werk uitvoert, wie beslissingen neemt en wat jouw organisatie zelf blijft doen. Heldere afspraken over scope en eigenaarschap voorkomen dat taken tussen wal en schip vallen.
Maak onderscheid tussen IT-beheer, ondersteuning via de servicedesk, cloudbeheer en cybersecurity. Die onderdelen kunnen samenkomen in één dienstverlening, maar vragen om verschillende afspraken. Bij managed services gaat het om een doorlopende beheerdienst. Bespreek daarom hoe de leverancier de dienstverlening invult en welke afspraken gelden voor de ondersteuning.
Welke IT-diensten vallen precies binnen de afspraken?
Vraag welke systemen, gebruikers en werkzaamheden onder het beheer vallen. Denk aan werkplekken, cloudomgevingen en beveiliging. Vraag ook wat buiten de dienstverlening valt en wie dat oppakt. De leverancier kan bijvoorbeeld het dagelijkse IT-beheer uitvoeren, terwijl jouw organisatie verantwoordelijk blijft voor het goedkeuren van wijzigingen of het aanleveren van informatie.
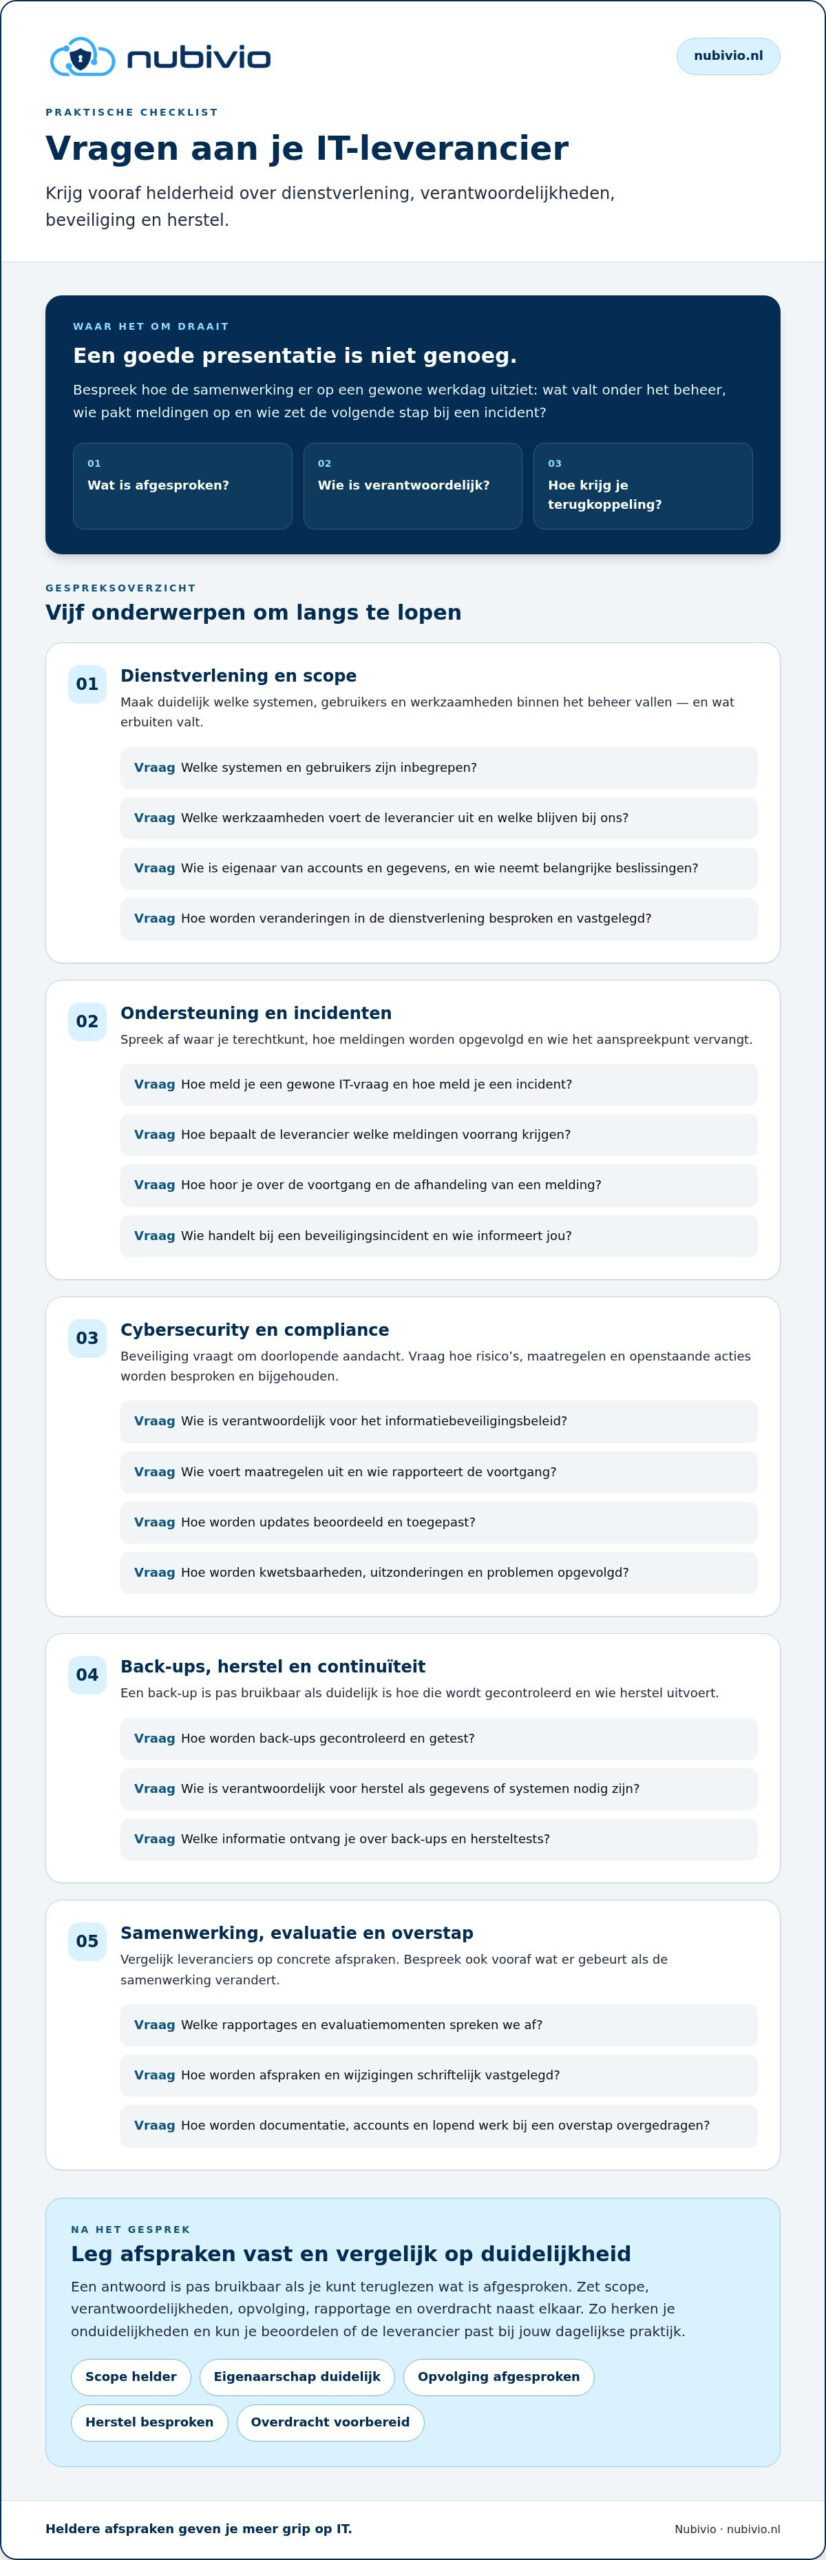
- Welke systemen en gebruikers zijn inbegrepen?
- Welke werkzaamheden voert de leverancier uit en welke blijven bij ons?
- Wie is eigenaar van accounts en gegevens, en wie neemt belangrijke beslissingen?
- Hoe worden wijzigingen in de dienstverlening besproken en schriftelijk vastgelegd?
Vraag om een beschrijving die je kunt teruglezen. Zo voorkom je dat jij en de leverancier dezelfde afspraak verschillend uitleggen. Spreek ook af hoe veranderingen, zoals een nieuw systeem of extra gebruikers, worden beoordeeld en bevestigd.
Hoe werkt ondersteuning bij vragen en incidenten?
Bij een probleem wil je weten waar je terechtkunt en wat er daarna gebeurt. Vraag via welke kanalen je de servicedesk bereikt, wie jouw aanspreekpunt is en wie vervangt wanneer die persoon niet beschikbaar is. Laat uitleggen hoe meldingen worden geregistreerd, toegewezen en opgevolgd. Vraag ook hoe je hoort dat een melding is afgehandeld of nog aandacht vraagt.
- Hoe meld je een gewone IT-vraag en hoe meld je een incident?
- Hoe bepaalt de leverancier welke meldingen voorrang krijgen?
- Welke afspraken gelden voor terugkoppeling en voortgang?
Vraag niet alleen naar een algemene belofte, maar ook naar de werkwijze en de bijbehorende afspraken. Leg schriftelijk vast welke diensten zijn inbegrepen, wie waarvoor verantwoordelijk is, hoe meldingen worden opgevolgd en hoe wijzigingen worden goedgekeurd. Dat geeft je een praktisch vertrekpunt voor de rest van het gesprek.
Welke vragen over cybersecurity en compliance geven je meer grip?
Beveiliging is geen eenmalige checklist. Systemen veranderen, nieuwe kwetsbaarheden komen aan het licht en maatregelen vragen om opvolging. Vraag daarom niet alleen welke beveiliging een IT-leverancier instelt, maar ook hoe die doorlopend wordt beheerd en besproken. Vragen om te stellen aan IT-leverancier gaan hier over techniek én over de mensen die risico’s beoordelen en besluiten nemen.
Dagelijkse beveiliging beschermt systemen; security governance zorgt dat risico’s, verantwoordelijkheden en besluiten structureel worden aangestuurd. Dat onderscheid helpt je bepalen of een leverancier alleen technische maatregelen uitvoert of ook ondersteunt bij beleid en rapportage. De checklist digitale weerbaarheid van Digitale Overheid kan helpen om gespreksonderwerpen op een rij te zetten.
Hoe wordt informatiebeveiliging georganiseerd en besproken?
Vraag wie verantwoordelijk is voor het informatiebeveiligingsbeleid, wie maatregelen uitvoert en wie de voortgang aan jou rapporteert. Maak ook duidelijk welke besluiten bij jouw organisatie blijven. Zo voorkom je dat technische uitvoering wordt verward met bestuurlijke verantwoordelijkheid.
Informeer naar het patchmanagementbeleid. Hoe worden updates beoordeeld en toegepast? Is automatische patching ingericht en hoe worden uitzonderingen of problemen besproken? Vraag hoe vaak de leverancier risico’s, kwetsbaarheden en openstaande acties met je doorneemt. Een helder antwoord beschrijft niet alleen de maatregelen, maar ook hoe opvolging en terugkoppeling werken.
Bespreek de aanpak bij beveiligingsincidenten. Wie meldt een incident aan jouw organisatie, hoe wordt het onderzocht en hoe worden de uitkomsten geëvalueerd? Vraag welke informatie je achteraf ontvangt en hoe verbeterpunten worden opgevolgd. Leg de rollen en afspraken schriftelijk vast.
Welke ervaring heeft de leverancier met jouw sector?
Voor een mkb-organisatie is ervaring met passende beveiligingsprocessen en begrijpelijke rapportage relevant. Vraag om een voorbeeld van hoe risico’s en maatregelen inzichtelijk worden gemaakt, zonder vertrouwelijke klantinformatie op te vragen. Voor een zorgorganisatie is het zinvol te vragen naar ervaring met NEN 7510, de AVG en zorgspecifieke werkwijzen. Vraag hoe de leverancier helpt informatiebeveiliging in de praktijk te organiseren, niet alleen op papier.
Nubivio begeleidt zorgorganisaties en praktijken bij NEN 7510 en levert IT- en securitydiensten aan mkb-organisaties en de zorg. Wil je verder lezen over informatiebeveiliging en IT-beheer, bekijk dan de kennisbank over IT en informatiebeveiliging.
Welke vragen stel je over back-ups, herstel en bedrijfscontinuïteit?
Een back-up geeft pas vertrouwen als je weet dat gegevens kunnen worden teruggezet. Vraag daarom niet alleen of er back-ups worden gemaakt, maar ook welke systemen en gegevens zijn opgenomen, hoe de kopieën worden beschermd en hoe herstel wordt gecontroleerd. Zo maak je concreet wat er gebeurt als een cloudomgeving, werkplek of account uitvalt.
Een back-up bewaart gegevens; een geteste herstelprocedure laat zien of en hoe je ze weer beschikbaar krijgt. Bespreek hoe vaak hersteltests plaatsvinden, hoe de uitkomsten worden vastgelegd en wie eventuele problemen opvolgt. Vraag ook wie het herstel uitvoert en welke rol jouw medewerkers daarbij hebben.
Hoe weet je of een back-up daadwerkelijk kan worden hersteld?
Vraag de IT-leverancier welke gegevens onder de back-up vallen en hoe herstel in de praktijk verloopt. Denk aan bestanden, werkplekken, cloudomgevingen en systemen die nodig zijn om je dagelijkse werk voort te zetten. Laat vastleggen wie controleert of herstel is geslaagd en hoe je de uitkomst ontvangt.
Gebruik deze tabel om antwoorden tijdens gesprekken te vergelijken:
| Onderwerp | Wat je bespreekt | Wat je wilt vastleggen |
|---|---|---|
| Back-up | Welke systemen en gegevens worden meegenomen? Hoe worden kopieën beschermd en gescheiden opgeslagen? | De afgesproken dekking en de verantwoordelijkheden voor het beheer. |
| Hersteltest | Hoe vaak wordt herstel getest en wat wordt daarbij gecontroleerd? | De testresultaten, bevindingen en opvolging van problemen. |
| Verantwoordelijkheid | Wie start het herstel en wie neemt besluiten binnen jouw organisatie? | De rolverdeling en de contactpersonen bij uitval. |
| Rapportage | Hoe hoor je of back-ups en hersteltests goed zijn verlopen? | Welke informatie je ontvangt en hoe openstaande acties worden gemeld. |
Hoe worden continuïteit en afhankelijkheden besproken?
Een storing kan meer raken dan één systeem. Bespreek welke stappen gelden bij uitval van essentiële accounts of diensten. Vraag hoe afhankelijkheden tussen cloudomgevingen, werkplekken en externe koppelingen worden meegenomen. Als een toepassing nodig is om een ander systeem te gebruiken, wil je weten wie het herstel coördineert en waar je terechtkunt voor updates.
Neem deze vragen om te stellen aan IT-leverancier mee naar je gesprek:
- Welke diensten moeten als eerste beschikbaar zijn om het werk te hervatten?
- Wie geeft opdracht tot herstel en wie informeert medewerkers?
- Hoe worden hersteltests en verbeterpunten gerapporteerd?
- Welke onderdelen vallen buiten de afgesproken back-up?
Leg de antwoorden vast in begrijpelijke afspraken. Nubivio biedt beheerde IT-diensten, waaronder back-upfaciliteiten. Vraag Nubivio, net als iedere leverancier, welke back-up- en herstelafspraken voor jouw organisatie gelden en hoe die worden bijgehouden.
Hoe beoordeel je afspraken, rapportage en samenwerking met een IT-partner?
Een overtuigend gesprek is een begin, maar de samenwerking staat of valt met afspraken die je kunt terugvinden en toetsen. Gebruik bij elk gesprek dezelfde vragen om te stellen aan IT-leverancier. Zo vergelijk je niet alleen wat leveranciers beloven, maar ook hoe zij verantwoordelijkheden, rapportage en opvolging regelen.
Welke afspraken wil je vooraf concreet maken?
Leg vast welke dienstverlening binnen de afspraken valt, hoe meldingen worden opgeschaald en wanneer jullie de samenwerking evalueren. Vraag welke rapportages je ontvangt, wie ze met je bespreekt en welke onderwerpen erin staan. Denk aan openstaande acties, uitgevoerde werkzaamheden en resterende risico’s. Maak ook afspraken over wijzigingen en uitzonderingen: wie beoordeelt die, wie geeft akkoord en hoe wordt het besluit vastgelegd?
Een werkbare afspraak maakt ook risico’s en voorwaarden duidelijk. Vraag wat niet is inbegrepen, welke afhankelijkheden er zijn en wat er gebeurt als een afgesproken taak vertraging oploopt. Zo ken je de grenzen van de dienstverlening en kom je niet pas bij een incident voor verrassingen te staan.
Hoe vergelijk je antwoorden zonder alleen op beloften af te gaan?
Noteer na elk gesprek niet alleen het antwoord, maar ook wie verantwoordelijk is en welk bewijs of voorbeeld de leverancier kan delen. Een algemene uitspraak als “we houden alles goed bij” is minder bruikbaar dan een uitleg van de rapportage, het proces en de contactpersoon. Vraag om een voorbeeld van een rapportage of werkwijze, zolang daarin geen vertrouwelijke klantinformatie staat.
Werk je vergelijking stap voor stap uit:
- Noteer de scope: welke diensten en systemen vallen onder de afspraak?
- Leg eigenaarschap vast: wie voert uit, wie beslist en wie koppelt terug?
- Controleer de rapportage: wat ontvang je en wie licht de inhoud toe?
- Maak opvolging zichtbaar: hoe worden wijzigingen, uitzonderingen en risico’s bijgehouden?
- Plan evaluaties: wanneer bespreken jullie wat werkt en wat moet worden aangepast?
Vergelijk de werkwijzen, niet alleen de formuleringen. Een leverancier die helder aangeeft wat wel en niet geregeld is, geeft je een realistischer basis voor je keuze dan een partij die alleen brede beloften doet. Cybersecurity als dienst kan verschillende afspraken over beheer, rapportage en verantwoordelijkheden omvatten. Vraag hoe de aanpak aansluit op jouw organisatie en welke taken bij jou blijven.
Bewaar je vragen en antwoorden op één plek en zet onbeantwoorde punten om in concrete vervolgvragen. Bespreek jouw IT- en beveiligingsafspraken met een betrokken IT-partner als je wilt toetsen welke afspraken bij jouw organisatie passen.
Welke vragen helpen je kiezen en veilig overstappen naar een IT-leverancier?
Een passende leverancier herken je niet alleen aan wat die belooft, maar ook aan hoe zorgvuldig de overstap wordt voorbereid. Gebruik de vragen om te stellen aan IT-leverancier om antwoorden naast elkaar te leggen en open punten te bespreken. Kies pas als duidelijk is wat de samenwerking inhoudt, wie waarvoor verantwoordelijk is en hoe de overdracht verloopt.
Hoe bespreek je een overstap zonder onnodige verstoring?
Een overstap vraagt voorbereiding van jouw organisatie en van de huidige en nieuwe IT-partner. Vraag welke inventarisatie nodig is en welke documentatie beschikbaar moet zijn. Denk aan informatie over systemen, accounts, instellingen, contactpersonen en lopende werkzaamheden. Bespreek ook afhankelijkheden, zoals koppelingen tussen toepassingen, zodat duidelijk is wat eerst moet worden overgedragen.
Maak vooraf afspraken over communicatie tijdens de overgang. Wie is jouw contactpersoon? Wie informeert medewerkers over veranderingen? Hoe worden openstaande meldingen, incidenten en bekende risico’s overgedragen? Laat vastleggen wie deze punten opvolgt en hoe je voortgang terugkrijgt. Zo voorkom je dat belangrijke informatie alleen mondeling wordt doorgegeven of dat onduidelijk blijft wie aan zet is.
- Welke inventarisatie en documentatie zijn nodig?
- Wie beheert en draagt accounts en toegangsrechten over?
- Welke koppelingen en andere afhankelijkheden vragen extra aandacht?
- Hoe worden lopende werkzaamheden, incidenten en risico’s overgedragen?
- Wie communiceert met jouw medewerkers en op welke momenten?
Wanneer past een partner met security governance bij jouw organisatie?
Dagelijks IT-beheer richt zich op de werking en ondersteuning van systemen. Security governance gaat over het structureel bespreken van risico’s, verantwoordelijkheden, beleid en verbeterpunten. Vraag jezelf af of jouw organisatie naast praktisch beheer ook hulp nodig heeft bij het bepalen van beveiligingsprioriteiten en het informeren van de directie. Een fractional CISO kan strategische beveiligingsexpertise bieden naast de dagelijkse IT-ondersteuning.
Gebruik deze korte checklist voor je besluit:
- Zijn de diensten en grenzen van de dienstverlening helder?
- Zijn aanspreekpunten, verantwoordelijkheden en rapportage afgesproken?
- Is duidelijk hoe back-ups, beveiliging en incidenten worden opgevolgd?
- Is de overdracht voorbereid, inclusief documentatie en openstaande acties?
- Past de beschikbare ondersteuning bij jouw dagelijkse én strategische behoeften?
Nubivio is gesprekspartner voor managed IT, cybersecurity en security governance voor mkb-organisaties en de zorg. De samenwerking begint met het bespreken van jouw situatie en de afspraken die daarbij passen. Bespreek jouw IT- en securityvragen met Nubivio.
Vragen om te stellen aan IT-leverancier: kies met heldere afspraken
Een passende IT-leverancier maakt duidelijk wat de dienstverlening omvat, wie waarvoor verantwoordelijk is en hoe je op de hoogte blijft. De vragen om te stellen aan IT-leverancier helpen je beoordelen of beveiliging en continuïteit structureel aandacht krijgen. Leg antwoorden en afspraken vast, zodat je leveranciers eerlijk kunt vergelijken en weet wat je tijdens een eventuele overstap moet regelen.
Zoek je een partner voor beheerde IT en cybersecurity? Nubivio ondersteunt mkb-organisaties en zorginstellingen met onder meer cloud- en back-updiensten. Voor zorgorganisaties biedt Nubivio begeleiding rond NEN 7510 en de AVG. Bespreek vooraf welke ondersteuning bij jouw organisatie past en welke afspraken daarbij horen.
Bespreek jouw IT- en securityvragen met Nubivio. Met een open gesprek en concrete afspraken zet je een praktische stap naar een samenwerking die bij jouw dagelijkse praktijk past.
Veelgestelde vragen
-
Welke vragen stel je aan een IT-leverancier?
-
Vraag naar de scope, verantwoordelijkheden, servicedesk, beveiliging, back-ups, hersteltests en rapportage. Laat de leverancier uitleggen hoe afspraken in de praktijk werken en wie welke actie uitvoert. Vragen om te stellen aan IT-leverancier helpen je concrete werkwijzen te vergelijken, niet alleen algemene beloften. Noteer antwoorden en open punten. Controleer daarna of de dienstverlening aansluit op jouw systemen, dagelijkse processen en de taken die je zelf wilt blijven uitvoeren.
-
Hoe vergelijk je IT-leveranciers zonder technische kennis?
-
Stel iedere leverancier dezelfde vragen en vergelijk hoe duidelijk de antwoorden zijn. Vraag om technische termen in gewone taal uit te leggen. Let op wie verantwoordelijk is voor incidenten, updates, back-ups en rapportages. Een leverancier moet helder kunnen aangeven wat binnen de afspraken valt, wat jouw organisatie zelf doet en hoe resterende risico’s worden besproken. Vraag om een voorbeeld van een proces of rapportage, zonder vertrouwelijke klantgegevens op te vragen.
-
Moet je een IT-leverancier vragen naar cybersecurity?
-
Ja, bespreek cybersecurity voordat je afspraken maakt. Vraag hoe beveiligingsrisico’s worden gevolgd, wie maatregelen uitvoert en hoe incidenten worden gemeld en opgevolgd. Informeer ook naar patchmanagement en vaste momenten waarop beveiliging wordt geëvalueerd. Beveiliging vraagt doorlopend beheer en is geen eenmalige controle. Vraag hoe de aanpak past bij jouw systemen en processen. Verwacht geen absolute veiligheid, maar wel duidelijke afspraken over verantwoordelijkheden en verbeterpunten.
-
Hoe weet je of de back-ups van een IT-leverancier werken?
-
Vraag welke gegevens en systemen onder de back-up vallen, wie herstel uitvoert en hoe hersteltests worden gedaan. Laat uitleggen hoe vaak zulke tests plaatsvinden, hoe resultaten worden vastgelegd en hoe bevindingen met jou worden besproken. De mededeling dat er back-ups bestaan, bewijst niet dat gegevens ook kunnen worden teruggezet. Bespreek herstel daarom apart, inclusief de rol van jouw organisatie wanneer systemen of gegevens weer beschikbaar moeten komen.
-
Welke vragen moet een zorgpraktijk aan een IT-leverancier stellen?
-
Vraag naar ervaring met zorgorganisaties en naar kennis van NEN 7510, de AVG en zorgspecifieke werkwijzen. Bespreek hoe patiëntgegevens worden beschermd, wie afspraken opvolgt en hoe incidenten worden behandeld. Vraag ook hoe bestaande zorgsystemen en koppelingen worden geïnventariseerd. Laat de leverancier uitleggen hoe de aanpak past bij de processen van jouw praktijk. Controleer relevante afspraken intern en leg vast wie verantwoordelijk blijft voor besluiten en opvolging.
-
Wanneer is het verstandig om van IT-leverancier te wisselen?
-
Overweeg een overstap als afspraken onduidelijk blijven, verantwoordelijkheden steeds ter discussie staan of terugkerende knelpunten niet worden opgevolgd. Breng eerst je systemen, documentatie, accounts en openstaande risico’s in kaart. Bespreek daarna met betrokken partijen hoe de overdracht en communicatie verlopen. Een goede voorbereiding helpt verstoring beperken, maar maakt die niet vanzelf onmogelijk. Spreek daarom af wie lopende werkzaamheden en incidenten overdraagt en hoe de nieuwe leverancier de voortgang terugkoppelt.
-
Wat moet er in afspraken met een IT-leverancier staan?
-
Leg de dienstverlening, verantwoordelijkheden, aanspreekpunten en rapportage schriftelijk vast. Beschrijf ook hoe meldingen, escalaties, updates, back-ups, hersteltests en evaluaties worden behandeld. Benoem wat buiten de afspraken valt en hoe wijzigingen worden goedgekeurd en vastgelegd. Vraag om uitleg als een formulering of technische term niet duidelijk is. Zo weten beide partijen wat ze van elkaar mogen verwachten en welke taken jouw organisatie zelf moet uitvoeren.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.