Wie is er eigenlijk verantwoordelijk als jouw IT-beveiliging morgen faalt? De meeste ondernemers wijzen direct naar hun IT-partner. Sinds de invoering van de cyberbeveiligingswet op 15 augustus 2026 ligt de juridische eindverantwoordelijkheid echter vaker dan je denkt bij de directie zelf. Het is begrijpelijk dat je op de expertise van anderen vertrouwt. Maar zonder een goede security governance MKB structuur blijft de werkelijke regie buiten bereik. Je wilt je focussen op je eigen business en niet constant twijfelen of je wel voldoet aan de laatste compliance-eisen.
In dit artikel leer je hoe je met een slimme governance-structuur de regie over je digitale veiligheid pakt. We leggen uit hoe je rollen en taken helder verdeelt, zodat iedereen precies weet wat er wordt verwacht. Ook ontdek je hoe je voldoet aan de NIS2 en andere wetgeving zonder gedoe. Nubivio helpt je om van reactief reageren over te stappen naar een proactieve strategie die rust brengt in de organisatie. Zo weet je zeker dat je digitale fundament stevig staat, nu en in de toekomst.
Belangrijkste Punten
- Begrijp het cruciale verschil tussen dagelijks IT-beheer en strategische regie om de werkelijke controle over je digitale veiligheid te behouden.
- Leer hoe je rollen en taken helder verdeelt tussen de directie en externe IT-partners zodat er geen gaten vallen in je beveiligingsstrategie.
- Krijg grip op moderne wetgeving en frameworks zoals de NIS2, ISO 27001 en NEN 7510 zonder de focus op je kernactiviteiten te verliezen.
- Ontdek hoe een fractional CISO van Nubivio zorgt voor professionele security governance MKB en rust in de organisatie tegen een vast maandtarief.
- Volg een concreet stappenplan om van een eerste nulmeting naar een volwassen en proactieve beveiligingsstructuur te groeien.
Wat is security governance voor het MKB en waarom heb je het nodig?
Veel ondernemers denken dat hun digitale veiligheid volledig is afgedekt zodra ze een contract tekenen bij een IT-partner. Dat is een gevaarlijke misvatting. Wat is security governance precies? In de kern gaat het om de regie. Waar IT-beheer gaat over het patchen van servers en het instellen van firewalls, de uitvoering dus, gaat security governance mkb over het bepalen van de kaders. Het is het geheel aan regels, processen en verantwoordelijkheden die ervoor zorgen dat informatiebeveiliging je bedrijfsdoelen ondersteunt in plaats van belemmert.
De mentaliteit ‘onze IT-partner regelt het wel’ legt een enorme verantwoordelijkheid bij een externe partij. Deze partij kan jouw specifieke zakelijke risico’s niet altijd volledig overzien. Als er een datalek ontstaat of de continuïteit in gevaar komt, kijkt de wetgever naar de directie, niet naar de leverancier. Goede governance zorgt ervoor dat je niet alleen blind vertrouwt, maar controleert en stuurt op basis van feiten. Dit leidt tot een hogere weerbaarheid en een sterkere positie in de markt. Je bent immers een betrouwbaardere partner voor je opdrachtgevers.
De drie pijlers van effectieve governance
Een stevige structuur rust op drie fundamenten:
- Strategie: Security is geen IT-feestje, maar een business-prioriteit die direct invloed heeft op je groeiplannen.
- Risicomanagement: Focus op wat echt pijn doet. Is dat een productiestop van twee dagen of het lekken van klantgegevens?
- Compliance: Geen eindeloze vinklijstjes, maar bewijsbare veiligheid die voldoet aan wetten zoals de AVG en de NIS2.
Door deze pijlers centraal te stellen, voorkom je dat beveiliging een losstaand project wordt. Het wordt een integraal onderdeel van hoe je jouw bedrijf runt.
Waarom afwachten in 2026 geen optie meer is
De druk vanuit de supply chain is groter dan ook. Grote klanten eisen steeds vaker bewijs van jouw veiligheid via een ISO 27001 certificering. Sinds de Cyberbeveiligingswet op 15 augustus 2026 van kracht werd, is bestuurlijke aansprakelijkheid bovendien een harde realiteit. De wereldwijde kosten van cybercrime worden voor dit jaar geschat op 10,5 biljoen dollar. Afwachten is dus simpelweg te duur.
Governance biedt hier de oplossing. Het zorgt voor een voorspelbaar IT-budget en voorkomt dat je door onverwachte incidenten de continuïteit van je bedrijf verliest. Met een proactieve houding creëer je rust bij je medewerkers en vertrouwen bij je opdrachtgevers. Je weet precies waar je staat en wat er nog moet gebeuren. Wil je weten hoe jouw organisatie er momenteel voor staat? Gebruik dan onze zelfscan om een eerste indruk te krijgen. Dat geeft de controle terug aan de ondernemer.
De rollen en verantwoordelijkheden: wie doet wat in jouw IT-beveiliging?
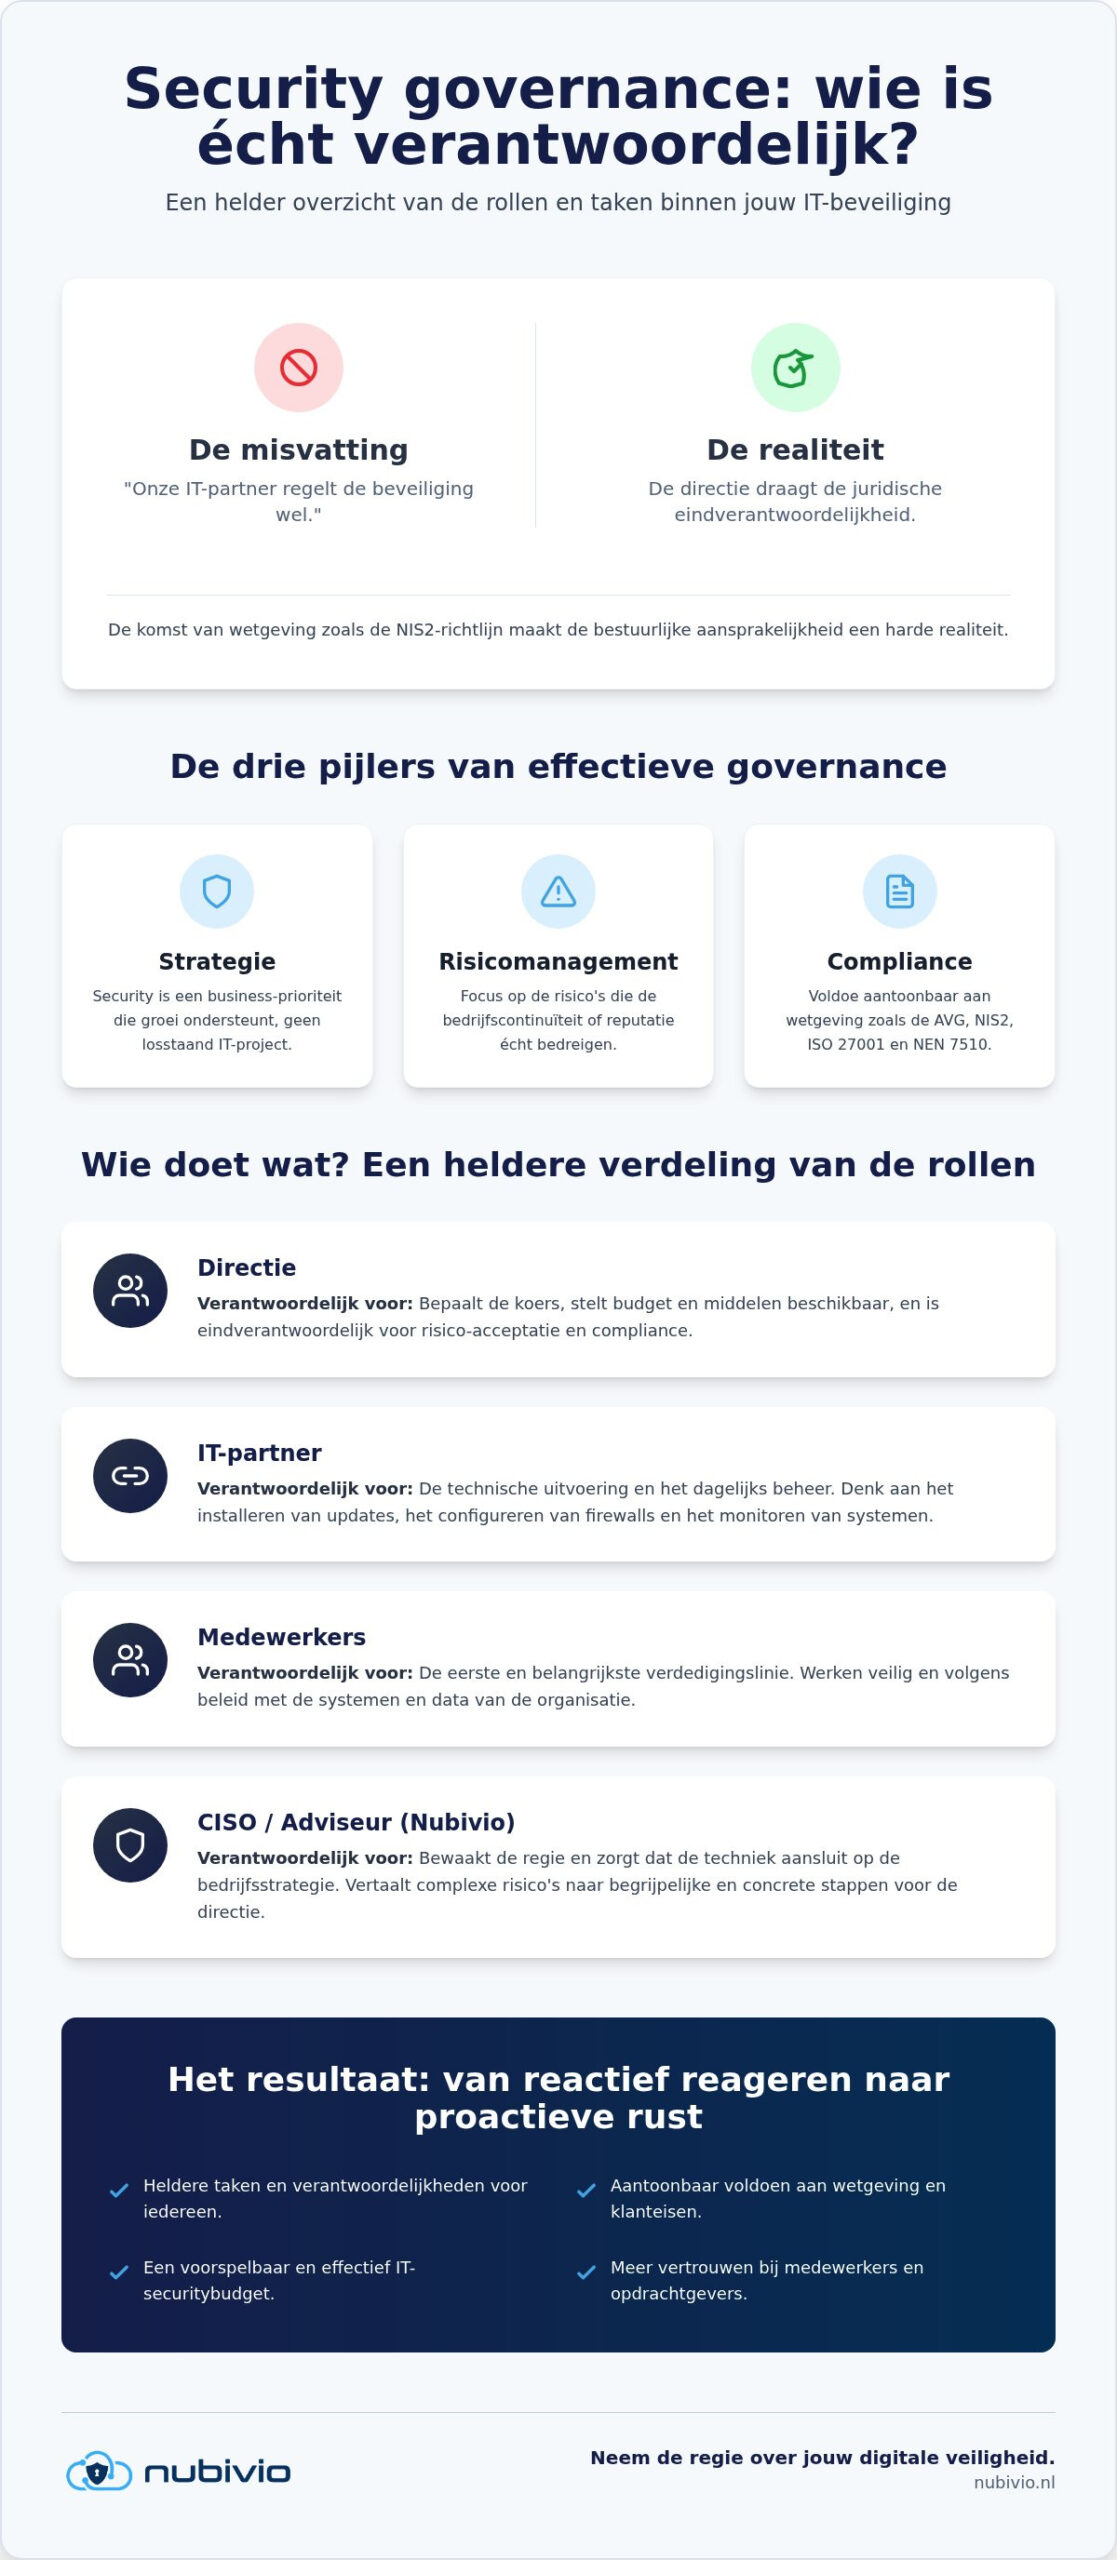
Het is een hardnekkig misverstand dat de IT-partner ook automatisch de eindverantwoordelijkheid draagt voor de veiligheid. In de praktijk is de directie degene die de koers bepaalt en de middelen vrijmaakt. Een effectieve security governance mkb structuur maakt dit onderscheid glashelder. De IT-partner zorgt voor de technische uitvoering, zoals het inrichten van firewalls en het uitvoeren van updates. De directie blijft echter verantwoordelijk voor de risico-acceptatie en de compliance. Sinds de Cyberbeveiligingswet op 15 augustus 2026 van kracht werd, kunnen bestuurders zelfs persoonlijk aansprakelijk worden gesteld voor ernstige tekortkomingen. Het is dus geen taak die je simpelweg over de schutting gooit.
Naast de directie en de IT-partner spelen medewerkers een cruciale rol. Zij zijn degenen die dagelijks werken met de systemen en data. Tot slot is er de CISO (Chief Information Security Officer). Deze adviseur bewaakt de regie en zorgt dat de technische maatregelen van de IT-partner aansluiten bij de strategische doelen van de directie. Nubivio fungeert hier vaak als een proactieve gids die de complexiteit vertaalt naar begrijpelijke stappen. Wil je meer weten over hoe je dit proces beheersbaar houdt? Kijk dan eens in onze kennisbank voor praktische tips.
Het opstellen van een RACI-matrix voor het MKB
Om te voorkomen dat taken tussen wal en schip vallen, is een RACI-matrix onmisbaar. Dit model brengt per taak in kaart wie er betrokken is:
- Responsible: De persoon die de taak uitvoert, bijvoorbeeld de IT-partner die patches installeert.
- Accountable: De eindverantwoordelijke die de beslissing goedkeurt, meestal de directie.
- Consulted: De experts die advies geven, zoals een fractional CISO.
- Informed: Degenen die op de hoogte moeten blijven, zoals de medewerkers.
Door dit schema in te vullen, voorkom je onduidelijkheid bij incidenten. Je weet precies wie er aan zet is als er een beveiligingslek wordt ontdekt of als een klant vraagt om bewijs van je IT-veiligheid.
De menselijke factor in governance
Onderzoek in 2026 wijst uit dat de menselijke factor bij 74% tot 95% van alle datalekken een rol speelt. Security awareness is daarom geen eenmalige training, maar een vast onderdeel van je bedrijfsbeleid. Het gaat om het creëren van een cultuur waarin veiligheid vanzelfsprekend is. Medewerkers moeten zich veilig voelen om een verdachte e-mail te melden zonder angst voor sancties. Duidelijke protocollen bij incidenten zorgen er bovendien voor dat iedereen weet hoe te handelen. Dit minimaliseert de impact van een eventuele fout en zorgt voor rust binnen de organisatie.
Frameworks en wetgeving: van ISO 27001 tot de NIS2-richtlijn
Wet- en regelgeving voelt voor veel ondernemers als een administratief blok aan het been. Dat is jammer, want frameworks zijn in feite de blauwdrukken voor een gezonde security governance mkb. Ze bieden een bewezen structuur waarmee je risico’s beheerst zonder het wiel zelf uit te hoeven vinden. Of je nu kiest voor ISO 27001 voor de algemene zakelijke markt of NEN 7510 voor de zorg, het doel blijft hetzelfde: grip krijgen op je data. Wanneer je deze normen slim inzet, wordt compliance een logisch bijproduct van je dagelijkse bedrijfsvoering in plaats van een jaarlijkse stressfactor voor een audit.
Naast de bekende normen helpt ook het NIST-model om structuur aan te brengen. Dit framework richt zich op vijf kernfuncties: identificeren, beschermen, detecteren, reageren en herstellen. Het dwingt je om breder te kijken dan alleen preventie. In 2026 is het niet meer de vraag óf er iets gebeurt, maar wanneer. Door een framework als basis te gebruiken, creëer je een gemeenschappelijke taal tussen de directie, de IT-partner en externe toezichthouders. Dit zorgt voor transparantie en voorkomt dat er blinde vlekken in je beveiligingsstrategie ontstaan.
ISO 27001 en NEN 7510 simpel gemaakt
De kern van deze normen is het ISMS (Information Security Management System). Voor kleine teams hoeft dit geen enorme stapel papierwerk te zijn. Het gaat erom dat je vastlegt hoe je met informatie omgaat en wie waarvoor verantwoordelijk is. Nubivio helpt je om deze theoretische kaders te vertalen naar praktische acties die passen bij de schaal van jouw bedrijf. We maken de vertaalslag van ‘voldoen aan de norm’ naar ‘veilig werken’. Wil je diep in de materie duiken? Bekijk dan onze ISO 27001 implementatie gids voor een concreet stappenplan.
Voldoen aan de NIS2 zonder paniek
Sinds de Cyberbeveiligingswet op 15 augustus 2026 van kracht werd, is de NIS2-richtlijn een harde realiteit voor veel organisaties. De wet maakt onderscheid tussen essentiële en belangrijke entiteiten, maar de impact reikt verder. Grote spelers in de keten eisen dat hun toeleveranciers ook aantoonbaar “in control” zijn. Dit betekent dat je een zorgplicht hebt voor je eigen systemen en een meldplicht bij incidenten. Je moet binnen 24 uur een eerste melding doen bij een significant incident. Paniek is echter niet nodig. Door je security governance mkb nu goed in te richten, voldoe je automatisch aan de strengste eisen voor je supply chain en blijf je een aantrekkelijke partner voor grote opdrachtgevers.
Praktische stappen naar een governance-structuur die werkt voor jouw bedrijf
Een sterke security governance mkb structuur bouw je niet in één dag. Het is een methodisch proces waarbij je stap voor stap de controle terugpakt. Het doel is niet om een dik handboek te schrijven dat in een lade verdwijnt, maar om een levend systeem te creëren dat jouw bedrijf beschermt terwijl je groeit. Door de regie proactief te organiseren, voorkom je dat je pas in actie komt als het kwaad al is geschied.
De eerste stap is altijd een nulmeting. Je moet eerlijk naar je huidige situatie kijken om te bepalen waar de grootste gaten vallen. Vervolgens wijs je formeel de rollen toe. Zelfs als je de uitvoering volledig uitbesteedt aan een externe partner, moet er intern iemand verantwoordelijk zijn voor het bewaken van de afspraken. Stel daarna een beknopt securitybeleid op. Dit document hoeft geen boekwerk te zijn; een paar pagina’s met heldere regels over wachtwoorden, toegang en incidenten volstaan vaak voor een mkb-bedrijf. Tot slot implementeer je periodieke controles. Zonder rapportage heb je geen bewijs dat je maatregelen ook echt werken.
De security-zelfscan als startpunt
Een objectieve blik van buitenaf is essentieel om blinde vlekken te identificeren. Je eigen IT-omgeving beoordelen is lastig omdat je gewend bent aan de huidige werkwijze. Met de Nubivio zelfscan ontdek je binnen enkele minuten waar jouw grootste risico’s liggen. De resultaten van deze scan vormen de basis voor je prioriteitenlijst. Zo investeer je je budget en tijd in de zaken die de meeste impact hebben op je veiligheid, in plaats van lukraak pleisters te plakken.
AI-governance: veilig innoveren met Microsoft Copilot
In 2026 is het gebruik van AI, zoals Microsoft Copilot, de standaard geworden binnen het MKB. Dit brengt echter nieuwe uitdagingen mee voor je governance. Voordat je deze tools uitrolt, is dataclassificatie cruciaal. AI-modellen hebben immers toegang tot de data waar de gebruiker ook bij kan. Als je rechtenstructuur niet op orde is, kan een stagiair onbedoeld gevoelige directie-informatie opvragen via een simpele prompt. Maak daarnaast duidelijke afspraken over het gebruik van bedrijfsdata in publieke AI-modellen om te voorkomen dat intellectueel eigendom op straat komt te liggen. Wil je hier meer over weten? Lees dan alles over veilig werken met AI voor een verantwoorde implementatie.
Wil je direct aan de slag met het professionaliseren van je digitale veiligheid? Ontdek hoe onze kennisbank je helpt bij elke stap van dit proces.
Strategische rust met de fractional CISO van Nubivio
Voor de meeste ondernemers is een fulltime Chief Information Security Officer (CISO) simpelweg niet haalbaar. De kosten voor zo’n specialist zijn hoog en de werkdruk binnen een gemiddeld bedrijf rechtvaardigt vaak geen volledige werkweek. Toch heb je iemand nodig die de regie voert over jouw digitale veiligheid. Sinds de strengere regels in 2026 is het risico te groot om dit er even bij te doen. Nubivio biedt hiervoor de ideale tussenweg voor een professionele security governance mkb structuur. Met een fractional CISO haal je hoogwaardige expertise in huis tegen een vast maandtarief, zonder de lasten van een extra directielid op de loonlijst.
Onze fractional CISO fungeert als de regisseur die boven de techniek staat. Terwijl je IT-partner zich richt op de knoppen en de kabels, zorgen wij ervoor dat hun werk aansluit bij jouw bedrijfsdoelen. We houden je IT-leverancier scherp door kritische vragen te stellen over hun beveiligingsmaatregelen en back-up procedures. Zo verschuift de focus van het blussen van brandjes naar een proactieve IT-strategie die de groei van je organisatie ondersteunt. Dit geeft je de rust om te ondernemen, wetende dat de security governance mkb tot in de puntjes is geregeld.
Wat doet een fractional CISO voor jou?
De werkzaamheden van een fractional CISO zijn gericht op transparantie en continuïteit. Je krijgt maandelijks een heldere rapportage over de status van je informatiebeveiliging. Geen technisch jargon, maar praktische inzichten waarmee je als directie gefundeerde besluiten kunt nemen. Daarnaast begeleiden we je bij complexe audits en certificeringstrajecten voor bijvoorbeeld ISO 27001 of NEN 7510. We adviseren je over strategische investeringen: welke techniek heb je echt nodig en wat is overbodige ballast? Op die manier wordt beveiliging een investering die zichzelf terugbetaalt in stabiliteit en vertrouwen bij je klanten.
Jouw volgende stap naar digitale weerbaarheid
Binnen de zorgsector is de druk extra hoog door de NEN 7510 norm en de AVG. Nubivio is gespecialiseerd in deze sectoren en zorgt voor een inrichting die aan alle wetgeving voldoet. De kracht van onze aanpak zit in het integrale pakket: we combineren beheerde IT met strategische governance. Je hebt dus één aanspreekpunt voor zowel de uitvoering als de regie. Wil je meer weten over hoe dit in de praktijk werkt? Lees dan verder op onze fractional CISO pillar pagina voor alle details over strategische security zonder de hoofdprijs.
Digitale veiligheid hoeft geen bron van zorg te zijn. Door de juiste rollen te beleggen en een expert aan je zijde te hebben, creëer je een fundament waar je op kunt bouwen. Het is tijd om de regie weer in eigen hand te nemen en met vertrouwen de digitale toekomst tegemoet te treden.
Pak de regie over jouw digitale toekomst
Het jaar 2026 vraagt om een volwassen en nuchtere aanpak van informatiebeveiliging. Je hebt nu een helder beeld van hoe het verdelen van verantwoordelijkheden en het volgen van frameworks zoals ISO 27001 geen overbodige luxe zijn, maar een bittere noodzaak voor de continuïteit van je bedrijf. Door nu te investeren in een stevige security governance mkb structuur, transformeer je digitale veiligheid van een constante bron van zorg naar een krachtig strategisch voordeel. Je voldoet hiermee niet alleen aan moderne wetgeving zoals de NIS2, maar je biedt jouw klanten ook de bewijsbare zekerheid die ze vandaag de dag simpelweg eisen.
Nubivio fungeert hierbij als jouw betrokken en deskundige gids die de regie overneemt waar dat nodig is. Met onze fractional CISO als strategische partner krijg je hoogwaardige expertise op maat, specifiek afgestemd op de uitdagingen binnen het MKB en de zorgsector. We hanteren een transparant, vast maandtarief waardoor je nooit voor onverwachte kosten komt te staan. Ontdek hoe Nubivio jouw security governance professionaliseert en ervaar de rust van een organisatie die proactief beschermd is. Pak vandaag nog de controle terug, zodat jij je weer volledig kunt richten op wat je het liefste doet: ondernemen.
Veelgestelde vragen over security governance
-
Wat is het verschil tussen IT-beheer en security governance?
-
IT-beheer richt zich op de technische werking van systemen, zoals het installeren van updates en het oplossen van storingen. Security governance gaat echter over de regie: wie bepaalt welk beveiligingsniveau nodig is en wie controleert of de IT-partner zijn werk goed doet? Het waarborgt dat je voldoet aan wetgeving zoals de AVG en NIS2. Goede security governance mkb zorgt dat techniek je bedrijfsdoelen ondersteunt. Gebruik onze zelfscan voor direct inzicht in jouw status.
-
Is security governance verplicht voor elk MKB-bedrijf?
-
Hoewel niet elk bedrijf wettelijk verplicht is tot een formele structuur, dwingt de NIS2-wetgeving en druk vanuit de supply chain steeds meer MKB-bedrijven tot actie. Klanten, accountants en verzekeraars eisen steeds vaker bewijs dat je digitale zaken op orde zijn. Het is essentieel voor je continuïteit en marktpositie. Zonder aantoonbare controle loop je het risico op uitsluiting bij aanbestedingen of aansprakelijkheid bij incidenten. Governance wordt hiermee een onmisbaar onderdeel van je dagelijkse bedrijfsvoering en professionele uitstraling.
-
Hoe helpt de NIS2-richtlijn bij het inrichten van governance?
-
De NIS2-richtlijn stelt specifieke eisen aan risicomanagement en de directe verantwoordelijkheid van de directie. Sinds 15 augustus 2026 moeten organisaties rollen helder definiëren en processen inrichten voor incidentmeldingen, wat de kern vormt van een goede governance-structuur. Het dwingt bedrijven om verder te kijken dan alleen techniek en beveiliging te integreren in het managementproces. Zo helpt de wetgeving om structurele veiligheid en bestuurlijke controle binnen de organisatie te verankeren, waardoor je aantoonbaar ‘in control’ bent voor toezichthouders.
-
Wat zijn de kosten van security governance voor het MKB?
-
Bij Nubivio geloven we in transparantie zonder verrassingen achteraf. In plaats van een dure fulltime CISO aan te nemen, bieden wij een fractional CISO aan tegen een vast maandtarief. De kosten zijn afhankelijk van de complexiteit van je organisatie en de gewenste certificeringen, zoals ISO 27001 of NEN 7510. Je betaalt alleen voor de expertise die je echt nodig hebt. Dit maakt hoogwaardige security governance mkb bereikbaar voor ondernemers die grip willen houden op hun digitale veiligheid en hun budget.
-
Kan mijn huidige IT-partner de governance niet gewoon regelen?
-
Een IT-partner voert vaak de technische werkzaamheden uit. Het is echter onverstandig om de uitvoerder ook de controleur van zijn eigen werk te laten zijn. Voor een gezonde bedrijfsvoering heb je onafhankelijke checks-and-balances nodig. Een externe rol, zoals de fractional CISO van Nubivio, bewaakt jouw strategische belangen en houdt de IT-leverancier scherp. Dit voorkomt blinde vlekken en zorgt ervoor dat de technische oplossingen ook echt aansluiten bij de specifieke risico’s die jij als ondernemer in 2026 loopt.
-
Wat is de rol van de directie bij security governance?
-
De directie draagt de uiteindelijke juridische eindverantwoordelijkheid voor informatiebeveiliging. Hun rol is het vaststellen van de risicobereidheid, het goedkeuren van het beleid en het zorgen voor voldoende middelen. Sinds de invoering van de Cyberbeveiligingswet in 2026 wordt van bestuurders verwacht dat ze relevante trainingen volgen en actief toezien op de uitvoering van cyberbeveiligingsmaatregelen. Goede governance stelt de directie in staat om deze rol professioneel in te vullen, waardoor er rust ontstaat binnen de hele organisatie en bij externe stakeholders.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.