
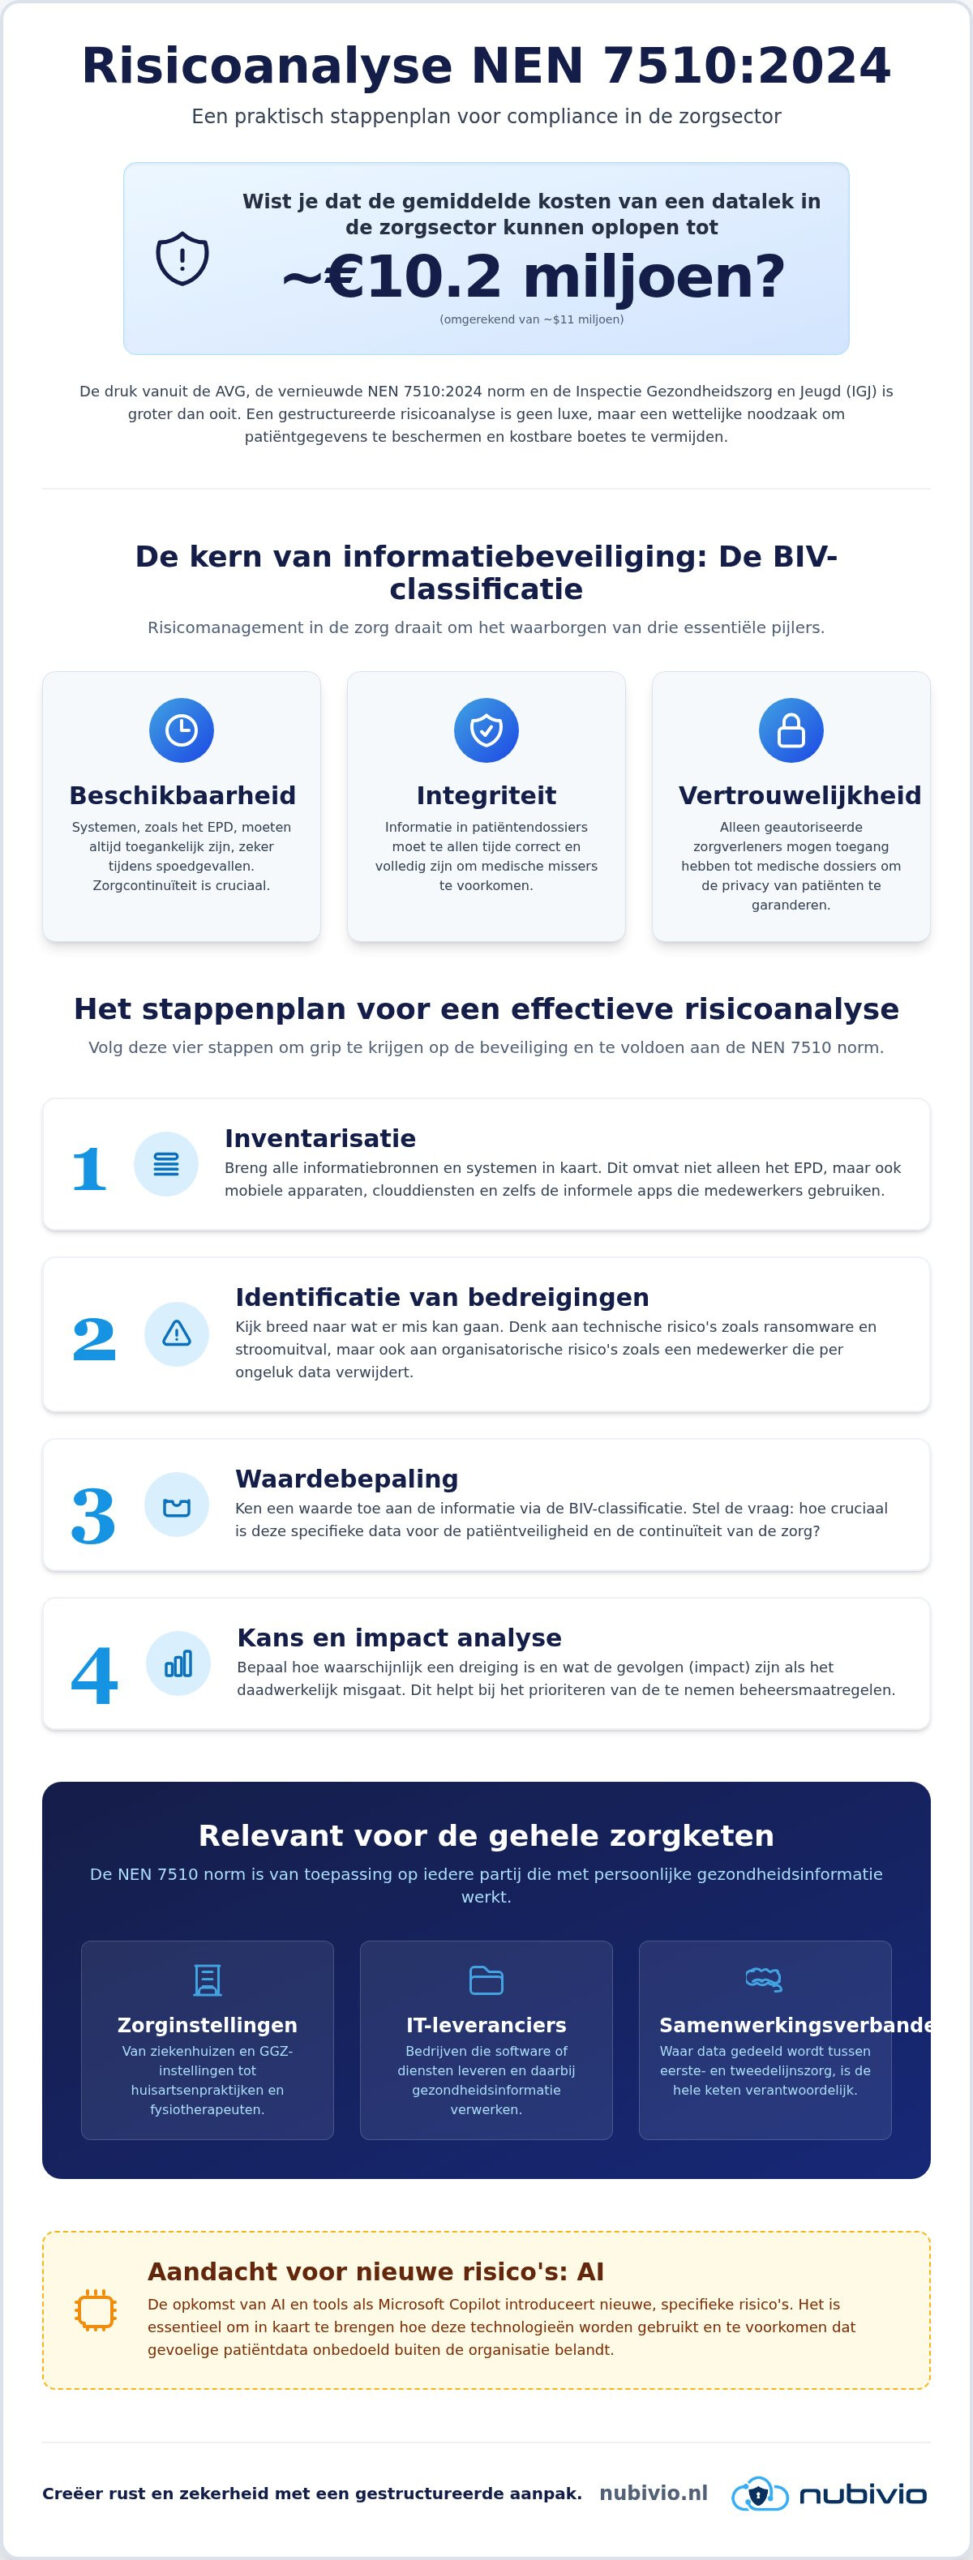
Wist je dat een gemiddeld datalek in de zorgsector inmiddels bijna 11 miljoen dollar kost? Sinds de invoering van de CBW op 15 augustus 2026 is de druk op zorginstellingen om hun informatiebeveiliging op orde te hebben groter dan ooit. Je voelt waarschijnlijk de hete adem van de inspectie in je nek, terwijl de administratieve last van de vernieuwde NEN 7510:2024 norm alleen maar lijkt te groeien. Het is volkomen logisch dat je opziet tegen de complexiteit van een grondige risicoanalyse NEN 7510, zeker als de interne expertise ontbreekt om risico’s echt scherp in te schatten.
Bij Nubivio begrijpen we dat je liever bezig bent met zorg verlenen dan met eindeloze spreadsheets. In dit artikel leer je hoe je een praktische risicoanalyse NEN 7510 uitvoert die niet alleen aan de regels voldoet, maar je organisatie ook echt veiliger maakt. We nemen je stap voor stap mee door het proces voor 2026, zodat je precies weet waar je prioriteiten liggen. Zo creëer je rust voor jezelf en zekerheid voor je patiënten, terwijl je aantoonbaar voldoet aan de strengste wet- en regelgeving. We kijken naar de nieuwste beheersmaatregelen en hoe een fractional CISO je kan helpen om de regie te pakken zonder dat het je team overweldigt.
Belangrijkste Punten
- Ontdek hoe je voldoet aan de nieuwste NEN 7510:2024 norm en de AVG om datalekken en kostbare boetes te voorkomen.
- Leer via een helder stappenplan hoe je een praktische risicoanalyse NEN 7510 uitvoert die alle informatiebronnen binnen je organisatie nauwkeurig in kaart brengt.
- Krijg grip op de BIV-classificatie zodat je precies weet welke beveiligingsmaatregelen de hoogste prioriteit hebben voor de bescherming van patiëntgegevens.
- Breng de specifieke risico’s van AI en Microsoft Copilot in kaart om te voorkomen dat gevoelige data onbedoeld buiten de organisatie belandt.
- Ontdek hoe een fractional CISO zorgt voor continue compliance en rust, zonder dat je team wordt belast met onnodige administratieve rompslomp.
Wat is een risicoanalyse NEN 7510 en waarom is het verplicht?
Een risicoanalyse NEN 7510 vormt het kloppende hart van je Information Security Management System (ISMS). Zie het als een fundering; zonder een scherpe blik op je risico’s is elke beveiligingsmaatregel die je neemt slechts een gok. Waar een algemene IT-scan zich vaak beperkt tot de techniek, kijkt een Wat is NEN 7510 risicobeoordeling veel breder. Het gaat om de balans tussen mens, proces en techniek binnen de specifieke context van de zorg.
De verplichting is niet vrijblijvend. De AVG eist dat je passende technische en organisatorische maatregelen neemt om persoonsgegevens te beschermen. In de Nederlandse zorgsector gaat de Wet aanvullende bepalingen verwerking persoonsgegevens in de zorg nog een stap verder door NEN 7510 expliciet als norm aan te wijzen. De Inspectie Gezondheidszorg en Jeugd (IGJ) handhaaft hier streng op. Ze kijken niet alleen of je een certificaat aan de muur hebt hangen, maar vooral of je risico’s actueel zijn en of je aantoonbaar in control bent. Een datalek kan immers verwoestende gevolgen hebben voor de privacy van patiënten en de reputatie van je organisatie.
Het doel van risicomanagement in de zorg
De kern van risicomanagement draait om het waarborgen van drie essentiële pijlers, ook wel de BIV-classificatie genoemd. Ten eerste gaat het om de vertrouwelijkheid; alleen bevoegde zorgverleners mogen toegang hebben tot medische dossiers. Ten tweede is de integriteit van data cruciaal. Informatie moet altijd kloppen, want foutieve data in een patiëntendossier kan direct leiden tot medische missers. Tot slot is er de beschikbaarheid. Systemen moeten simpelweg werken op het moment dat een patiënt zorg nodig heeft. Een onbereikbaar EPD tijdens een spoedgeval is onacceptabel en riskant. Een goede analyse helpt je deze aspecten te bewaken zonder dat de administratieve last de zorgverlening belemmert.
Voor wie is deze analyse noodzakelijk?
Niet alleen grote ziekenhuizen moeten hiermee aan de slag. De norm is relevant voor de gehele keten die met patiëntgegevens werkt:
- Zorginstellingen: Dit varieert van grote GGZ-instellingen en ziekenhuizen tot kleine huisartsenpraktijken en fysiotherapeuten.
- IT-leveranciers: Bedrijven die persoonlijke gezondheidsinformatie verwerken voor zorgpartijen zijn wettelijk verplicht om aan te tonen dat zij hun beveiliging op orde hebben.
- Samenwerkingsverbanden: In de eerste- en tweedelijnszorg wordt steeds intensiever data gedeeld. De veiligheid van het gehele netwerk is zo sterk als de zwakste schakel.
Wil je direct inzicht krijgen in hoe jouw organisatie ervoor staat? Je kunt onze zelfscan gebruiken om een eerste indruk te krijgen van je huidige niveau van informatiebeveiliging en compliance.
Het stappenplan voor een effectieve risicoanalyse in de zorg
Beveiliging is nooit een toevalstreffer. In een complexe zorgomgeving waar patiëntgegevens continu in beweging zijn, heb je een methode nodig die verder gaat dan een simpele checklist. Een degelijke risicoanalyse NEN 7510 geeft je de nodige grip op deze complexiteit. Het zorgt ervoor dat je niet lukraak maatregelen implementeert, maar gericht investeert daar waar de risico’s voor de zorgcontinuïteit het grootst zijn. Door een gestructureerde risicoanalyse NEN 7510 uit te voeren, creëer je rust en overzicht binnen de organisatie.
Het proces volgt vier logische stappen:
- Stap 1: Inventarisatie. Breng alle informatiebronnen en systemen in kaart. Dit omvat het EPD, maar ook mobiele apparaten en clouddiensten.
- Stap 2: Identificatie van bedreigingen. Kijk breed naar wat er mis kan gaan. Denk aan ransomware, maar ook aan stroomuitval of een medewerker die per ongeluk data verwijdert.
- Stap 3: Waardebepaling. Ken een waarde toe aan de informatie via de BIV-classificatie. Hoe cruciaal is de data voor de patiëntveiligheid?
- Stap 4: Kans en impact. Bepaal hoe waarschijnlijk een dreiging is en wat de gevolgen zijn als het noodlot toeslaat.
Van inventarisatie naar risicoprofiel
Om een compleet overzicht van je dataflow te krijgen, moet je verder kijken dan de serverkast. Betrek medewerkers van verschillende afdelingen bij het proces. De IT-afdeling ziet de techniek, maar de zorgverlener weet welke informele apps er worden gebruikt om snel te overleggen. Deze combinatie van inzichten vormt je werkelijke risicoprofiel. Het laat zien waar de theorie van de AVG botst met de dagelijkse praktijk op de werkvloer. Wil je direct weten waar jouw grootste uitdagingen liggen? Vul dan onze gratis zelfscan in voor een snelle eerste indruk.
Maatregelen selecteren en implementeren
Nadat de risico’s zijn gewogen, selecteer je passende beheersmaatregelen. Je gebruikt hiervoor de richtlijnen uit de NEN 7510-2 en de bijlage A van ISO 27001. Het is onmogelijk om alles in één dag op te lossen. Stel daarom prioriteiten op basis van je risicocijfers. De maatregelen die je wel en niet neemt, leg je vast in een verklaring van toepasselijkheid (VVT). Dit document is je belangrijkste troef tijdens een audit. Het bewijst dat je bewust en proactief werkt aan een veilige omgeving. Voor meer praktische tips over compliance en veiligheid kun je altijd terecht in onze kennisbank.
De BIV-classificatie: de kern van je informatiebeveiliging
De BIV-classificatie is de motor van je risicoanalyse NEN 7510. Zonder deze indeling is het onmogelijk om te bepalen welke gaten je eerst moet dichten. BIV staat voor Beschikbaarheid, Integriteit en Vertrouwelijkheid. Door elk informatiesysteem langs deze meetlat te leggen, ontdek je precies waar de werkelijke gevaren voor je organisatie schuilen. Het voorkomt dat je tijd en geld verspilt aan het beveiligen van randzaken, terwijl de vitale systemen kwetsbaar blijven. Een verkeerde classificatie heeft direct impact op je budget; te zware beveiliging op niet-kritieke data is zonde van het geld, terwijl een te lage inschatting bij medische dossiers kan leiden tot enorme AVG-boetes.
Beschikbaarheid, integriteit en vertrouwelijkheid uitgelegd
De drie pijlers van BIV hebben in de zorg een heel specifieke lading. Bij beschikbaarheid draait het om de vraag: kunnen de zorgverleners hun werk doen? Stel dat een arts tijdens het spreekuur niet bij het EPD kan. De zorg komt stil te liggen en de patiëntveiligheid komt in het geding. Integriteit gaat over de juistheid van de informatie. Wat zijn de gevolgen als er een foutieve bloedgroep of een verkeerde medicatiedosering in het systeem staat? De data moet honderd procent betrouwbaar zijn om medische missers te voorkomen. Tot slot is er vertrouwelijkheid. Dit waarborgt dat alleen bevoegde personen toegang hebben tot gevoelige informatie, zoals psychiatrische rapporten of uitslagen van soa-testen. Privacy is hier geen luxe, maar een wettelijke plicht.
Praktijkvoorbeelden van BIV-scores in de zorg
Hoe vertaal je dit naar de praktijk? Je geeft elk systeem een score van laag naar hoog voor elk van de drie letters. Een patiëntportaal krijgt bijvoorbeeld een hoge score op vertrouwelijkheid en integriteit, omdat lekken of wijzigen van deze data direct schadelijk is. De algemene website van de praktijk scoort daarentegen laag op vertrouwelijkheid, maar gemiddeld op beschikbaarheid; patiënten moeten immers wel de openingstijden kunnen vinden.
Deze scores helpen je ook bij het inrichten van identity & access management. Systemen met een hoge V-score vereisen strengere toegangscontroles en multifactor authenticatie. Door deze methode consequent toe te passen binnen je risicoanalyse NEN 7510, bouw je aan een fundament van veiligheid en vertrouwen. Wil je weten hoe je deze theorie omzet in daden? In onze kennisbank vind je meer verdieping over het praktisch toepassen van normenkaders in de zorg.
Nieuwe risico’s door AI en Microsoft Copilot in de zorg
De techniek staat niet stil en dat betekent dat je risicoanalyse NEN 7510 dat ook niet mag doen. In 2026 is AI niet langer een toekomstbeeld maar een dagelijkse realiteit in veel zorginstellingen. De kans is echter groot dat je huidige risicoprofiel hier nog geen rekening mee houdt. Dit creëert een gevaarlijk gat in je beveiliging. Zonder specifieke kaders voor AI-gebruik stel je de organisatie onbedoeld bloot aan nieuwe dreigingen die je met traditionele IT-maatregelen niet afvangt.
Een van de meest onderschatte risico’s is “shadow AI”. Zorgverleners staan onder hoge druk en zoeken naar manieren om hun administratieve last te verlichten. Ze kopiëren patiëntgegevens naar publieke AI-tools om snel een samenvatting te maken of een medisch advies te formuleren. Op dat moment verlies je volledig de controle over die data. Deze informatie kan worden gebruikt om modellen van derden te trainen, wat een directe schending van de AVG is. In je risicoanalyse NEN 7510 moet je dit scenario expliciet meenemen en vertalen naar heldere gebruiksregels.
Microsoft Copilot belooft veel efficiëntie, maar het is geen oplossing die je simpelweg aanzet en vergeet. De AI heeft toegang tot alle data waar de individuele gebruiker ook bij kan. Als je autorisaties niet perfect zijn ingericht, kan een medewerker via een simpele vraag gevoelige informatie over collega’s of andere patiënten boven water halen. Een degelijke dataclassificatie is daarom de eerste stap. Je moet weten welke data “geheim” is voordat de AI erbij mag.
AI-governance als onderdeel van NEN 7510
AI-governance moet een integraal onderdeel worden van je beleid. Het gaat niet alleen om privacy, maar ook om de kwaliteit van de zorg zelf. AI-hallucinaties, waarbij de tool overtuigend klinkende maar onjuiste medische informatie geeft, zijn een reëel gevaar voor de data-integriteit. Je moet vastleggen hoe medewerkers AI-output controleren en wie verantwoordelijk is voor de uiteindelijke beslissing. Nubivio helpt je bij veilige AI-adoptie begeleiding om deze kaders scherp te krijgen en risico’s te minimaliseren.
Dataprivacy in het tijdperk van Copilot
Privacybescherming vraagt om een AI-proof aanpak. Voorkom dat bedrijfsgevoelige informatie of patiëntdata de veilige cloudomgeving verlaat. Een praktische tip voor je risicoanalyse is het uitvoeren van een “permissions audit” specifiek gericht op AI-toegang. Zo houd je de regie in handen en profiteer je van de voordelen van AI zonder de veiligheid op te offeren. Heb je hulp nodig bij het veilig inrichten van je omgeving? Start dan vandaag nog met onze begeleiding voor veilige AI-integratie.
Grip op compliance met een fractional CISO van Nubivio
Een risicoanalyse NEN 7510 is geen eenmalige exercitie die je na afronding in een bureaulade legt. De digitale dreigingen in de zorg veranderen dagelijks, net als je eigen IT-omgeving. Wat vandaag veilig is, kan morgen door een nieuwe software-update of een slimme phishing-methode kwetsbaar zijn. Blijvende veiligheid vraagt om een proactieve houding en structurele aandacht. Bij Nubivio geloven we niet in losse adviesrapporten waar je vervolgens zelf je weg in moet vinden. Wij combineren hoogwaardig IT-beheer met strategische security governance.
Hier komt de fractional CISO (Chief Information Security Officer) in beeld. Dit is een ervaren expert die op parttime basis de regie voert over je informatiebeveiliging. Je krijgt de kennis van een zwaargewicht zonder de kosten van een fulltime medewerker. Onze fractional CISO bewaakt je risicoprofiel en zorgt dat de risicoanalyse NEN 7510 altijd actueel blijft. Dit geeft je de zekerheid dat je niet alleen op papier voldoet aan de wet, maar dat je patiëntgegevens ook echt veilig zijn. We werken met een vast maandtarief. Dit biedt voorspelbaarheid en rust; je weet precies waar je aan toe bent voor je volledige cybersecurity en compliance.
Continue verbetering via de Plan-Do-Check-Act cyclus
Echte grip ontstaat door herhaling en verbetering. We hanteren de PDCA-cyclus om je beveiligingsniveau stap voor stap te verhogen. Onze expert herziet periodiek de risicoanalyse NEN 7510 en vertaalt dit naar duidelijke prioriteiten voor je team. We maken heldere rapportages voor het bestuur en de functionaris gegevensbescherming (FG), zodat iedereen weet dat de organisatie in control is. Dit maakt het voorbereiden van interne audits een proces zonder stress. Je hebt alle bewijslast al op orde omdat beveiliging een integraal onderdeel is van je dagelijkse bedrijfsvoering.
Waarom Nubivio de ideale partner is voor de zorg
Onze aanpak is nuchter en resultaatgericht. We praten niet in ingewikkeld jargon, maar in oplossingen die je zorgproces ondersteunen. Techniek moet voor je werken en je niet in de weg zitten met onnodige administratieve lasten. We hebben diepgaande expertise in zowel de NEN 7510 normering als de nieuwste cloudoplossingen van Microsoft. Wil je meer weten over hoe je informatiebeveiliging structureel inricht? Lees dan onze complete gids over NEN 7510. Samen zorgen we voor een veilige digitale omgeving waarin jij je volledig kunt focussen op de zorg voor je patiënten.
Zet vandaag de stap naar een zorgeloze IT-omgeving
Een risicoanalyse NEN 7510 is in 2026 geen administratieve verplichting meer, maar een essentieel kompas voor elke moderne zorginstelling. Door informatiestromen scherp te krijgen en de risico’s van nieuwe technologieën zoals AI serieus te nemen, bescherm je niet alleen gevoelige data, maar waarborg je de continuïteit van de zorg zelf. Je hebt gezien dat een gestructureerde aanpak via de BIV-classificatie en de ondersteuning van een expert het verschil maken tussen angst voor boetes en het hebben van de volledige regie.
Bij Nubivio staan we klaar om je te begeleiden als proactieve partner. Of het nu gaat om de inzet van een fractional CISO, een veilige integratie van Microsoft Copilot of volledig IT-beheer tegen een vast maandtarief; wij zorgen voor de rust die je nodig hebt. Je hoeft het wiel niet alleen uit te vinden en kunt rekenen op onze nuchtere expertise. Doe de gratis zelfscan en ontdek je NEN 7510 risico’s en zet de eerste stap naar een veilige toekomst voor jouw organisatie. Samen maken we de zorg veiliger, stap voor stap.
Veelgestelde vragen over de risicoanalyse NEN 7510
-
Hoe vaak moet een risicoanalyse NEN 7510 worden uitgevoerd?
-
Je dient een risicoanalyse NEN 7510 minimaal één keer per jaar te evalueren. Dit is geen statisch document; elke grote verandering in je IT-omgeving of werkproces vraagt om een update. Denk aan de implementatie van een nieuw EPD of het overstappen naar een andere cloudaanbieder. Door dit ritme aan te houden, blijf je compliant met de AVG en voorkom je dat beveiligingsmaatregelen achterlopen op de werkelijkheid van je zorgorganisatie.
-
Wie is verantwoordelijk voor het uitvoeren van de risicoanalyse?
-
Het bestuur van je zorginstelling draagt de eindverantwoordelijkheid voor de informatiebeveiliging. De feitelijke uitvoering van de risicoanalyse NEN 7510 wordt vaak belegd bij een security officer of een externe expert, zoals een fractional CISO van Nubivio. Voor een betrouwbaar resultaat is input van zowel de IT-afdeling als de zorgverleners op de werkvloer onmisbaar. Alleen zo breng je de werkelijke risico’s in kaart die de dagelijkse patiëntenzorg direct kunnen beïnvloeden.
-
Is een risicoanalyse NEN 7510 hetzelfde als een DPIA?
-
Hoewel ze op elkaar lijken, zijn het verschillende instrumenten. Een risicoanalyse NEN 7510 kijkt naar de algehele beveiliging van alle informatiestromen binnen je organisatie. Een DPIA (Data Protection Impact Assessment) is specifiek gericht op de privacyrisico’s van een bepaalde gegevensverwerking onder de AVG. De uitkomsten van je brede risicoanalyse vormen vaak de perfecte fundering om gericht en efficiënt een DPIA uit te voeren wanneer dit wettelijk verplicht is voor nieuwe, risicovolle zorgprojecten.
-
Wat zijn de gevolgen als ik geen risicoanalyse uitvoer?
-
Zonder een gedocumenteerde risicoanalyse voldoe je niet aan de NEN 7510 norm en overtreed je de wet. Dit maakt je kwetsbaar voor hoge boetes van de Autoriteit Persoonsgegevens (AP) en verscherpt toezicht door de IGJ. Naast juridische risico’s loop je de kans op ernstige reputatieschade bij een datalek. Bovendien mis je het inzicht om gericht te investeren in de juiste beveiligingsmaatregelen, omdat je geen objectief beeld hebt van de werkelijke gevaren voor je patiëntdata.
-
Kan ik de risicoanalyse NEN 7510 zelf doen met een Excel-template?
-
Voor een kleine praktijk kan een Excel-template een startpunt zijn, maar dit is vaak foutgevoelig en lastig actueel te houden. In de complexe zorgwereld van 2026 raden we aan om te kiezen voor professionele ondersteuning. Grotere instellingen hebben baat bij de expertise van een partner zoals Nubivio om de samenhang tussen risico’s, maatregelen en audits inzichtelijk te maken. Dit voorkomt dat compliance een papieren tijger wordt en zorgt voor echte, aantoonbare digitale veiligheid.
-
Wat is de rol van de BIV-classificatie bij de risicoanalyse?
-
De BIV-classificatie is de meetlat waarmee je de waarde van je informatie bepaalt. Door per systeem de score voor Beschikbaarheid, Integriteit en Vertrouwelijkheid vast te stellen, zie je direct welke data de hoogste bescherming nodig heeft. Dit helpt je om je budget slim te verdelen. Je voorkomt hiermee dat je onnodig veel investeert in minder kritieke systemen, terwijl de beveiliging van je vitale medische processen precies op het juiste niveau wordt gebracht.

Article by
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.