
Stel je voor dat een cyberaanval niet alleen je bedrijf platlegt, maar dat je als bestuurder ook direct persoonlijk aansprakelijk wordt gehouden voor het gebrek aan IT-beveiliging. Met de komst van de nieuwe wetgeving in 2026 is dit geen bangmakerij meer, maar de realiteit waar veel ondernemers mee te maken krijgen. Het bereiken van NIS2 compliance voelt voor veel bedrijven in het MKB als een onmogelijke puzzel vol jargon en technische drempels.
We begrijpen dat de onduidelijkheid over deze richtlijn voor de nodige onrust zorgt. Je wilt je focussen op je onderneming, niet op ingewikkelde Europese wetsteksten of de angst voor hoge boetes. Bij Nubivio geloven we dat digitale veiligheid geen bron van stress moet zijn, maar een fundament waar je op kunt vertrouwen. Je bent zeker niet de enige die zich afvraagt waar je precies moet beginnen om aan de nieuwe eisen te voldoen.
In deze gids ontdek je precies wat de richtlijn voor jouw bedrijf betekent en hoe je stap voor stap aan de regels voldoet. We maken de complexe materie behapbaar met een praktisch overzicht van je verplichtingen en een helder stappenplan voor 2026. Zo krijg je de regie weer in handen en ontstaat er weer ruimte voor gemoedsrust door de wetenschap dat je risico’s zijn afgedekt.
Belangrijkste Punten
- Je leert waarom de nieuwe wetgeving in 2026 essentieel is voor de continuïteit van je organisatie.
- Je ontdekt of jouw bedrijf direct onder de richtlijn valt op basis van werknemersaantallen of omzetcijfers.
- We leggen uit hoe je met een praktisch stappenplan de vereiste NIS2 compliance behaalt zonder overweldigd te raken door technische details.
- Je ziet hoe bestaande standaarden zoals ISO 27001 en NEN 7510 naadloos aansluiten op de nieuwe eisen.
- Je ontdekt hoe de inzet van een fractional CISO van Nubivio je helpt om grip te houden op cybersecurity tegen een vast maandtarief.
Wat is NIS2 compliance en waarom is het in 2026 essentieel?
De digitale wereld verandert razendsnel, en de wetgever beweegt mee. De NIS2 Directive is de Europese reactie op de toenemende dreiging van cybercriminaliteit en statelijke actoren. Waar de voorganger zich nog beperkte tot een selecte groep vitale bedrijven, trekt deze nieuwe richtlijn de cirkel veel breder. Het doel is simpel maar ambitieus: de digitale weerbaarheid van de gehele Europese Unie naar een hoger niveau tillen. Voor jou als ondernemer betekent dit dat nis2 compliance niet langer een optie is, maar een noodzakelijke voorwaarde om zaken te mogen doen in een veilige economie.
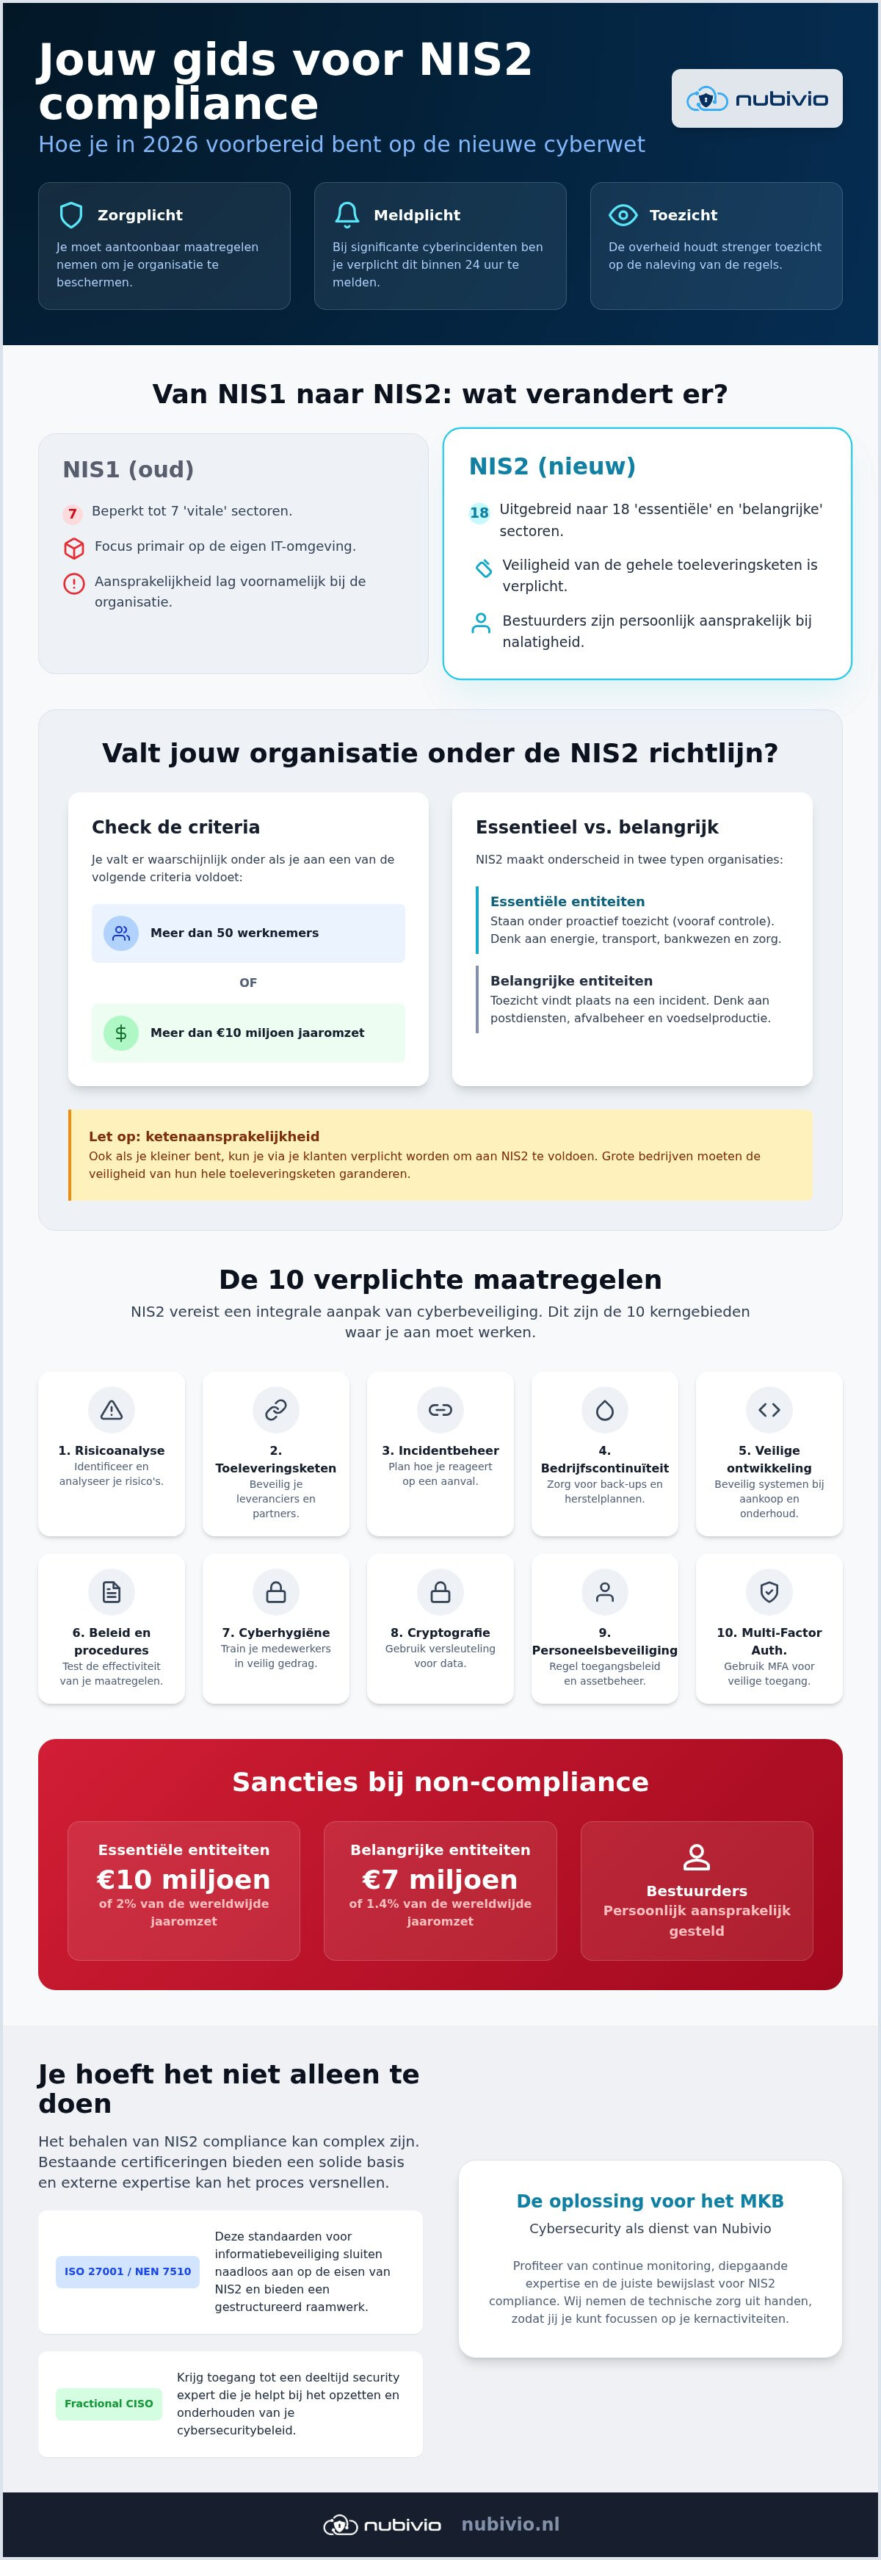
In 2026 is de Nederlandse vertaling van deze richtlijn, de Cyberbeveiligingswet, volledig van kracht. Dit is het moment waarop toezichthouders actief gaan handhaven op nis2 compliance. Compliance houdt meer in dan alleen een vinkje zetten bij een IT-checklist. Het draait om drie kernelementen: een actieve zorgplicht waarbij je aantoonbaar maatregelen neemt, een meldingsplicht bij incidenten, en het accepteren van strenger toezicht vanuit de overheid. Het is een strategische verschuiving die vraagt om een serieuze aanpak van je digitale fundament om de maatschappij en de economie te beschermen tegen ontwrichting.
Het verschil tussen de NIS1 en de NIS2 richtlijn
De overstap van NIS1 naar NIS2 brengt ingrijpende wijzigingen met zich mee. Ten eerste groeit het aantal sectoren dat onder de wet valt van 7 naar maar liefst 18 categorieën. Dit betekent dat veel meer MKB-bedrijven, die voorheen buiten schot bleven, nu aan de bak moeten. Ook de focus verschuift. Het gaat niet meer alleen om je eigen IT-omgeving, maar om de veiligheid van de gehele toeleveringsketen. Als jouw leverancier niet veilig is, ben jij dat ook niet. De meest opvallende verandering is de persoonlijke aansprakelijkheid voor bestuurders. Bij ernstige nalatigheid op het gebied van cybersecurity kunnen directeuren voortaan persoonlijk verantwoordelijk worden gehouden voor de gevolgen.
Waarom cybersecurity als dienst de oplossing is voor het MKB
Veel kleinere organisaties worstelen met de vraag hoe ze aan deze zware eisen moeten voldoen. Een eigen IT-afdeling die dag en nacht de security bewaakt, is voor de meeste MKB-bedrijven simpelweg te duur en onhaalbaar. Hier biedt cybersecurity als dienst uitkomst. Door samen te werken met een partner zoals Nubivio, profiteer je van continue monitoring en diepgaande expertise zonder dat je zelf het wiel hoeft uit te vinden. Wij zorgen voor de technische invulling en de nodige bewijslast, terwijl jij je focust op je kernactiviteiten. Wil je weten hoe dit in de praktijk werkt? Lees dan onze cybersecurity als dienst gids voor een compleet overzicht van de mogelijkheden.
Valt jouw organisatie onder de NIS2 richtlijn?
Veel ondernemers in het MKB vragen zich af of de nieuwe regels ook voor hun specifieke situatie gelden. De Europese wetgever hanteert een duidelijke grens gebaseerd op de omvang van je bedrijf en de sector waarin je actief bent. In de basis vallen organisaties met meer dan 50 werknemers of een jaaromzet van minimaal 10 miljoen euro direct onder de wetgeving. Binnen deze groep wordt een onderscheid gemaakt tussen essentiële en belangrijke entiteiten. Hoewel de eisen voor nis2 compliance voor beide groepen nagenoeg gelijk zijn, verschilt de manier waarop toezichthouders controleren. Essentiële entiteiten staan onder voorafgaand toezicht, terwijl belangrijke entiteiten vaak pas na een incident worden getoetst.
De Europese Commissie over NIS2 benadrukt dat ook kleinere organisaties in scope kunnen vallen als zij een vitale functie vervullen. Dit geldt bijvoorbeeld voor aanbieders van digitale infrastructuur, specifieke zorginstellingen of IT-dienstverleners met een kritieke rol. De lijst met sectoren is onder de nieuwe richtlijn flink gegroeid en bevat nu ook categorieën zoals afvalwaterbeheer, overheidsdiensten en de productie van chemische producten. Het is dus een misverstand dat alleen de allergrootste spelers in de markt aan de bak moeten voor hun digitale veiligheid.
Daarnaast speelt de zogenaamde ketenaansprakelijkheid een doorslaggevende rol voor veel MKB-bedrijven. Zelfs als je op basis van je eigen omvang niet direct aan de criteria voldoet, kunnen je klanten je dwingen om compliant te zijn. Grote ondernemingen die onder de wet vallen, zijn namelijk verplicht om de cybersecurity van hun gehele toeleveringsketen te controleren. Als jij een cruciale schakel bent in hun proces, wordt nis2 compliance simpelweg een zakelijke randvoorwaarde om je contracten te behouden en je marktpositie te beschermen.
Doe de zelfscan voor je bedrijf
Het is raadzaam om niet te gissen naar je status, maar direct feitelijke duidelijkheid te scheppen voor je organisatie. In 2026 is afwachten geen optie meer vanwege de actieve handhaving en de toenemende druk vanuit de markt. Nubivio heeft een toegankelijke tool ontwikkeld die je helpt om snel te bepalen waar je staat. Gebruik de zelfscan van Nubivio om direct inzicht te krijgen in je status en de noodzakelijke vervolgstappen. Zo weet je precies of je huidige IT-inrichting volstaat of dat er gerichte actie nodig is om je risico’s af te dekken.
De 10 belangrijkste maatregelen voor NIS2 compliance
Het behalen van nis2 compliance is geen abstracte oefening, maar een concrete verplichting om je digitale weerbaarheid te verankeren in je bedrijfsvoering. De richtlijn schrijft in Artikel 21 een minimumlijst voor van maatregelen die elke organisatie op orde moet hebben. Dit gaat verder dan alleen technische beveiliging; het vraagt om een integrale aanpak waarbij techniek, processen en de menselijke factor samenkomen. Het doel is niet om een papieren werkelijkheid te creëren, maar om een actieve verdedigingslinie op te bouwen tegen moderne cyberdreigingen.
De richtlijn eist dat je minimaal de volgende 10 kernpunten adresseert:
- Beleid voor risicoanalyse: Het structureel in kaart brengen van je kwetsbaarheden en risico’s.
- Incidentbehandeling: Protocollen voor het detecteren, melden en oplossen van inbreuken.
- Bedrijfscontinuïteit: Plannen voor back-up management en crisisbeheersing bij IT-uitval.
- Beveiliging van de toeleveringsketen: Toezicht op de security-standaarden van je partners en leveranciers.
- Netwerkbeveiliging: Veilige verwerving en onderhoud van je informatie- en communicatiesystemen.
- Kwetsbaarhedenbeheer: Beleid voor het tijdig dichten van lekken in software en hardware.
- Effectiviteitsmeting: Regelmatige evaluatie en auditing van de genomen beveiligingsmaatregelen.
- Cryptografie: Het versleutelen van gevoelige data tijdens opslag en transport.
- Personeelsbeveiliging: Screeningsbeleid en strikt toegangsbeheer voor medewerkers.
- Toegangscontrole: Het gebruik van passende authenticatie-oplossingen zoals MFA.
Technische maatregelen voor dagelijkse veiligheid
Binnen de technische kaders van de wet is Multi-Factor Authenticatie (MFA) een absolute bodemeis geworden. Het is de meest effectieve manier om ongeautoriseerde toegang te voorkomen wanneer wachtwoorden op straat liggen. Volgens de richtlijnen van ENISA en de NIS2 richtlijn moet ook encryptie standaard worden toegepast op alle gevoelige bedrijfsdata. Of het nu gaat om communicatie tussen vestigingen of de opslag van klantgegevens, de data moet onleesbaar zijn voor onbevoegden. Deze technische barrières vormen de eerste verdedigingslinie van je IT-omgeving.
Organisatorische maatregelen en governance
Naast de techniek speelt governance een cruciale rol bij nis2 compliance. Het bestuur is voortaan direct verantwoordelijk voor de goedkeuring van de security-strategie en moet toezien op de uitvoering ervan. Dit betekent ook dat er budget en tijd moet zijn voor cybersecurity-trainingen voor alle medewerkers. De menselijke factor blijft immers vaak de zwakste schakel. Door personeel bewust te maken van phishing en veilig dataverkeer, verklein je de kans op incidenten aanzienlijk. Je moet bovendien vaste procedures hebben om de effectiviteit van al deze maatregelen periodiek te toetsen en waar nodig bij te sturen op basis van de laatste dreigingsbeelden.
Hoe NIS2 compliance samenhangt met ISO 27001 en NEN 7510
Mkb-ondernemers maken zich vaak zorgen dat ze voor elke nieuwe wetgeving een compleet nieuw beveiligingssysteem moeten optuigen. Gelukkig is dat niet nodig als je al gebruikmaakt van bestaande standaarden. Als je organisatie al werkt volgens de ISO 27001-standaard, heb je een enorme voorsprong bij het behalen van nis2 compliance. Deze internationale norm voor informatiebeveiliging dekt namelijk een groot deel van de zorgplicht af die de nieuwe richtlijn vereist. Door een centraal Information Security Management System (ISMS) in te richten, creëer je een fundament dat niet alleen voldoet aan de wet, maar ook aan de eisen van je klanten en partners. Het voorkomt dubbel werk en zorgt voor een helder, integraal raamwerk voor al je certificeringen.
Compliance in de zorgsector
De zorgsector bevindt zich in een unieke positie onder de nieuwe wetgeving. Hier gaat informatiebeveiliging niet alleen over bedrijfscontinuïteit, maar direct over de veiligheid van mensen en de bescherming van zeer gevoelige data. Zorginstellingen zijn extra kwetsbaar voor ransomware en datalekken, waardoor de controle door toezichthouders in 2026 strenger zal zijn. In Nederland is NEN 7510 de leidende standaard die naadloos aansluit op de eisen van de NIS2. Wil je dieper in deze specifieke materie duiken? Lees dan onze gids over NEN 7510 informatiebeveiliging in de zorg. Het combineren van deze norm met de AVG zorgt ervoor dat patiëntprivacy en systeemveiligheid hand in hand gaan.
Van IT audit naar continue verbetering
Een eenmalige aanpassing van je systemen is zelden genoeg om op de lange termijn veilig en compliant te blijven. Cybersecurity is een proces van continue verbetering, geen eenmalige fix. Een IT audit is het perfecte instrument om objectief te ontdekken waar de hiaten in je huidige nis2 compliance strategie zitten. Het geeft je een helder beeld van je status en vormt de basis voor een realistisch groeiplan. In plaats van te reageren op incidenten, leer je proactief verbeteringen door te voeren op basis van feiten. Deze audits dienen bovendien als onmisbare bewijslast richting toezichthouders dat je serieus werk maakt van je wettelijke zorgplicht.
Heb je behoefte aan een nuchtere partner die je helpt deze complexe standaarden te integreren in je dagelijkse bedrijfsvoering? Ontdek in onze kennisbank hoe Nubivio je begeleidt naar een veilige en toekomstbestendige organisatie.
Jouw route naar NIS2 compliance met Nubivio
Het bereiken van nis2 compliance hoeft geen hoofdpijndossier te zijn voor je organisatie. Bij Nubivio begrijpen we dat je als ondernemer niet zit te wachten op lijvige juridische teksten of onbegrijpelijk IT-jargon. Wij vertalen de complexe eisen van de richtlijn naar een nuchtere, uitvoerbare IT-strategie die past bij jouw specifieke bedrijfsvoering. Onze aanpak draait om volledige ontzorging. Wij richten je systemen AVG-proof in en zorgen dat ze voldoen aan de hoogste veiligheidsnormen van 2026. Hierdoor blijft je digitale fundament stevig staan, terwijl jij je kostbare tijd kunt besteden aan je eigen kernactiviteiten.
We kijken verder dan alleen de techniek. We bouwen samen aan een cultuur van veiligheid waarin risico’s voorspelbaar en beheersbaar zijn. Door proactief te handelen in plaats van alleen te reageren op incidenten, creëren we een omgeving waarin je met een gerust hart kunt groeien. Nis2 compliance wordt op die manier een kwaliteitsstempel voor je bedrijf, waarmee je aantoont een betrouwbare partner te zijn in de keten.
Naast een veilige digitale infrastructuur kijken veel toekomstgerichte bedrijven ook naar de verduurzaming van hun fysieke faciliteiten; voor wie meer wil weten over gasloos verwarmen van grote ruimtes biedt Industriële verwarming een heldere gids voor 2026.
De voordelen van een fractional CISO
Veel mkb-bedrijven hebben behoefte aan strategische sturing op het gebied van informatiebeveiliging, maar hebben simpelweg geen budget voor een fulltime security officer. Een fractional CISO van Nubivio biedt hier de perfecte oplossing. Je haalt jarenlange ervaring in cybersecurity in huis op flexibele basis. Deze expert fungeert als je vaste gids door het NIS2-doolhof en helpt je bij het opstellen van de noodzakelijke protocollen. Mocht er onverhoopt een incident plaatsvinden, dan staat de CISO direct klaar om de respons te leiden en het contact met toezichthouders professioneel af te handelen. Dit geeft de rust van een expert aan boord zonder de hoge kosten van een extra medewerker.
Veilig werken met AI en Copilot
De komst van de nieuwe richtlijn betekent ook dat je grip moet krijgen op moderne technologieën. Het gebruik van kunstmatige intelligentie biedt enorme kansen voor efficiëntie, maar brengt ook nieuwe risico’s met zich mee voor de beveiliging van je bedrijfsdata. Nubivio begeleidt je bij veilig werken met AI binnen de kaders van de NIS2. Een essentieel onderdeel hiervan is een grondige dataclassificatie. Door exact te bepalen welke informatie gevoelig is, leggen we het fundament voor een veilige implementatie van tools zoals Microsoft Copilot. Zo profiteer je van de kracht van AI terwijl je volledig voldoet aan de strengste eisen voor gegevensbescherming.
Klaar voor de digitale toekomst in 2026
De overstap naar de nieuwe wetgeving in 2026 hoeft geen bron van onzekerheid te zijn. Je hebt nu gezien dat nis2 compliance vooral draait om het nemen van de juiste stappen op het gebied van zorgplicht, incidentbehandeling en ketenveiligheid. Door gebruik te maken van bewezen standaarden zoals ISO 27001 en NEN 7510 leg je een stevig fundament dat dubbel werk voorkomt. Het belangrijkste is dat je niet afwacht tot de handhaving start, maar proactief de regie neemt over je digitale weerbaarheid.
Als specialist in de Nederlandse markt staat Nubivio klaar om je te begeleiden. Met onze expertise in certificeringstrajecten en de inzet van een fractional CISO bieden we de strategische sturing die het mkb nodig heeft. We zorgen voor een AVG-proof inrichting en vertalen de wetgeving naar praktische IT-oplossingen die voor jou werken. Zo borg je de continuïteit van je organisatie en voldoe je aan de verwachtingen van je klanten.
Ben je benieuwd waar jouw organisatie op dit moment staat? Doe de gratis NIS2 zelfscan en ontdek je status. We helpen je graag om met een veilig gevoel de weg naar 2026 in te slaan.
Veelgestelde vragen over de NIS2
Wat is de deadline voor NIS2 compliance?
De uiterste datum voor de omzetting naar nationale wetgeving was 17 oktober 2024, maar in Nederland is de wetgeving in 2026 volledig van kracht. Dit betekent dat je vanaf dat moment aantoonbaar aan alle eisen moet voldoen om sancties te voorkomen. Toezichthouders zijn inmiddels gestart met de voorbereidingen voor actieve handhaving op de naleving van de richtlijn. Het is daarom verstandig om nu al te starten met het op orde brengen van je IT-landschap.
Wie is er binnen het bedrijf aansprakelijk voor NIS2?
Het bestuur van de organisatie is onder de nieuwe richtlijn direct verantwoordelijk voor de cybersecurity en het risicobeheer. Bestuurders kunnen voortaan persoonlijk aansprakelijk worden gesteld bij ernstige nalatigheid in het beveiligingsbeleid of het negeren van de meldingsplicht. Dit is een flinke aanscherping ten opzichte van eerdere wetgeving. Het management moet daarom actief toezien op de implementatie van maatregelen en de training van medewerkers om risico’s voor de bedrijfscontinuïteit tot een minimum te beperken.
Wat is het verschil tussen de AVG en de NIS2?
De AVG focust op de bescherming van persoonsgegevens, terwijl de NIS2 zich richt op de algehele digitale weerbaarheid en de continuïteit van diensten. Waar de AVG de privacy van individuen centraal stelt, kijkt de NIS2 naar het voorkomen van maatschappelijke ontwrichting door cyberaanvallen. In de praktijk vullen ze elkaar aan; een sterke nis2 compliance strategie helpt je vaak ook om aan je verplichtingen voor de AVG te voldoen door betere dataversleuteling en incidentmanagement.
Hoe hoog zijn de boetes bij niet-naleving van de NIS2?
Boetes kunnen oplopen tot €10.000.000 of 2% van de wereldwijde jaaromzet voor essentiële entiteiten. Voor belangrijke entiteiten geldt een maximum van €7.000.000 of 1,4% van de jaaromzet. De toezichthouder bepaalt de uiteindelijke hoogte op basis van de ernst en de duur van de overtreding. Het doel van deze sancties is om organisaties te dwingen cybersecurity serieus te nemen als een integraal onderdeel van hun primaire bedrijfsvoering en governance.
Moeten kleine bedrijven ook voldoen aan de NIS2 richtlijn?
Kleine bedrijven moeten voldoen als zij een vitale functie vervullen of als zij als toeleverancier onmisbaar zijn voor een grotere entiteit. Hoewel de wet zich primair richt op organisaties met meer dan 50 werknemers, dwingt de ketenaansprakelijkheid ook kleinere partijen tot actie. Grote klanten zullen namelijk bewijs van beveiliging eisen voordat ze een contract verlengen. Hierdoor wordt nis2 compliance voor veel kleine IT-dienstverleners en zorgpartijen een commerciële noodzaak om opdrachten te behouden.
Wat betekent de zorgplicht onder de NIS2 precies?
De zorgplicht verplicht je om passende technische en organisatorische maatregelen te nemen die de risico’s voor je informatiesystemen beheersen. Dit gaat verder dan alleen een firewall; het omvat zaken als incidentbeheer, back-up procedures en de controle op de veiligheid van je leveranciers. Je moet kunnen aantonen dat je actief bezig bent met het minimaliseren van de impact van mogelijke incidenten. Het is een doorlopend proces van monitoren, evalueren en het verbeteren van je digitale veiligheid.

Article by
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.