Wat als een NEN 7510 audit niet langer voelt als een spannend examen waar je wekenlang voor moet blokken? Voor veel zorginstellingen roept het woord audit direct beelden op van eindeloze stapels documentatie en de constante vrees voor een datalek of reputatieschade. Het voelt vaak als een verplicht nummertje dat de dagelijkse zorgverlening alleen maar in de weg zit. Bij Nubivio zien we dat anders. Een goede voorbereiding op de NEN 7510 audit is namelijk geen tijdelijke sprint, maar simpelweg het resultaat van een gezond en voorspelbaar security-ritme.
Je herkent waarschijnlijk de onduidelijkheid over de precieze eisen en de hoge werkdruk waardoor belangrijke documentatie vaak blijft liggen. Je wilt rust en zekerheid over de veiligheid van patiëntengegevens, zonder dat de IT-omgeving onnodig ingewikkeld wordt. In dit artikel ontdek je hoe je jouw zorgorganisatie optimaal voorbereidt op een succesvolle certificering in 2026. We nemen je mee door de overstap naar de nieuwe NEN 7510-1:2024 norm en laten zien hoe je informatiebeveiliging structureel op orde krijgt. Zo voldoe je aan alle wetgeving en creëer je een digitale omgeving die veilig, simpel en vooral menselijk werkt.
Belangrijkste Punten
- Leer waarom de overstap naar de nieuwe NEN 7510-1:2024 norm cruciaal is voor het veilig verwerken van patiëntengegevens in 2026.
- Ontdek het verschil tussen interne en externe controles en hoe je hiermee gericht toewerkt naar een geslaagde NEN 7510 audit.
- Krijg grip op je documentatie door een actueel ISMS in te richten dat de dagelijkse werkdruk van je team verlaagt.
- Gebruik een praktisch stappenplan met een nulmeting en risicoanalyse om proactief aan alle wettelijke eisen te voldoen.
- Ontdek hoe Nubivio met een fractional CISO zorgt voor digitale rust en een IT-omgeving die simpel en veilig werkt.
Wat is een NEN 7510 audit en waarom is het essentieel in 2026?
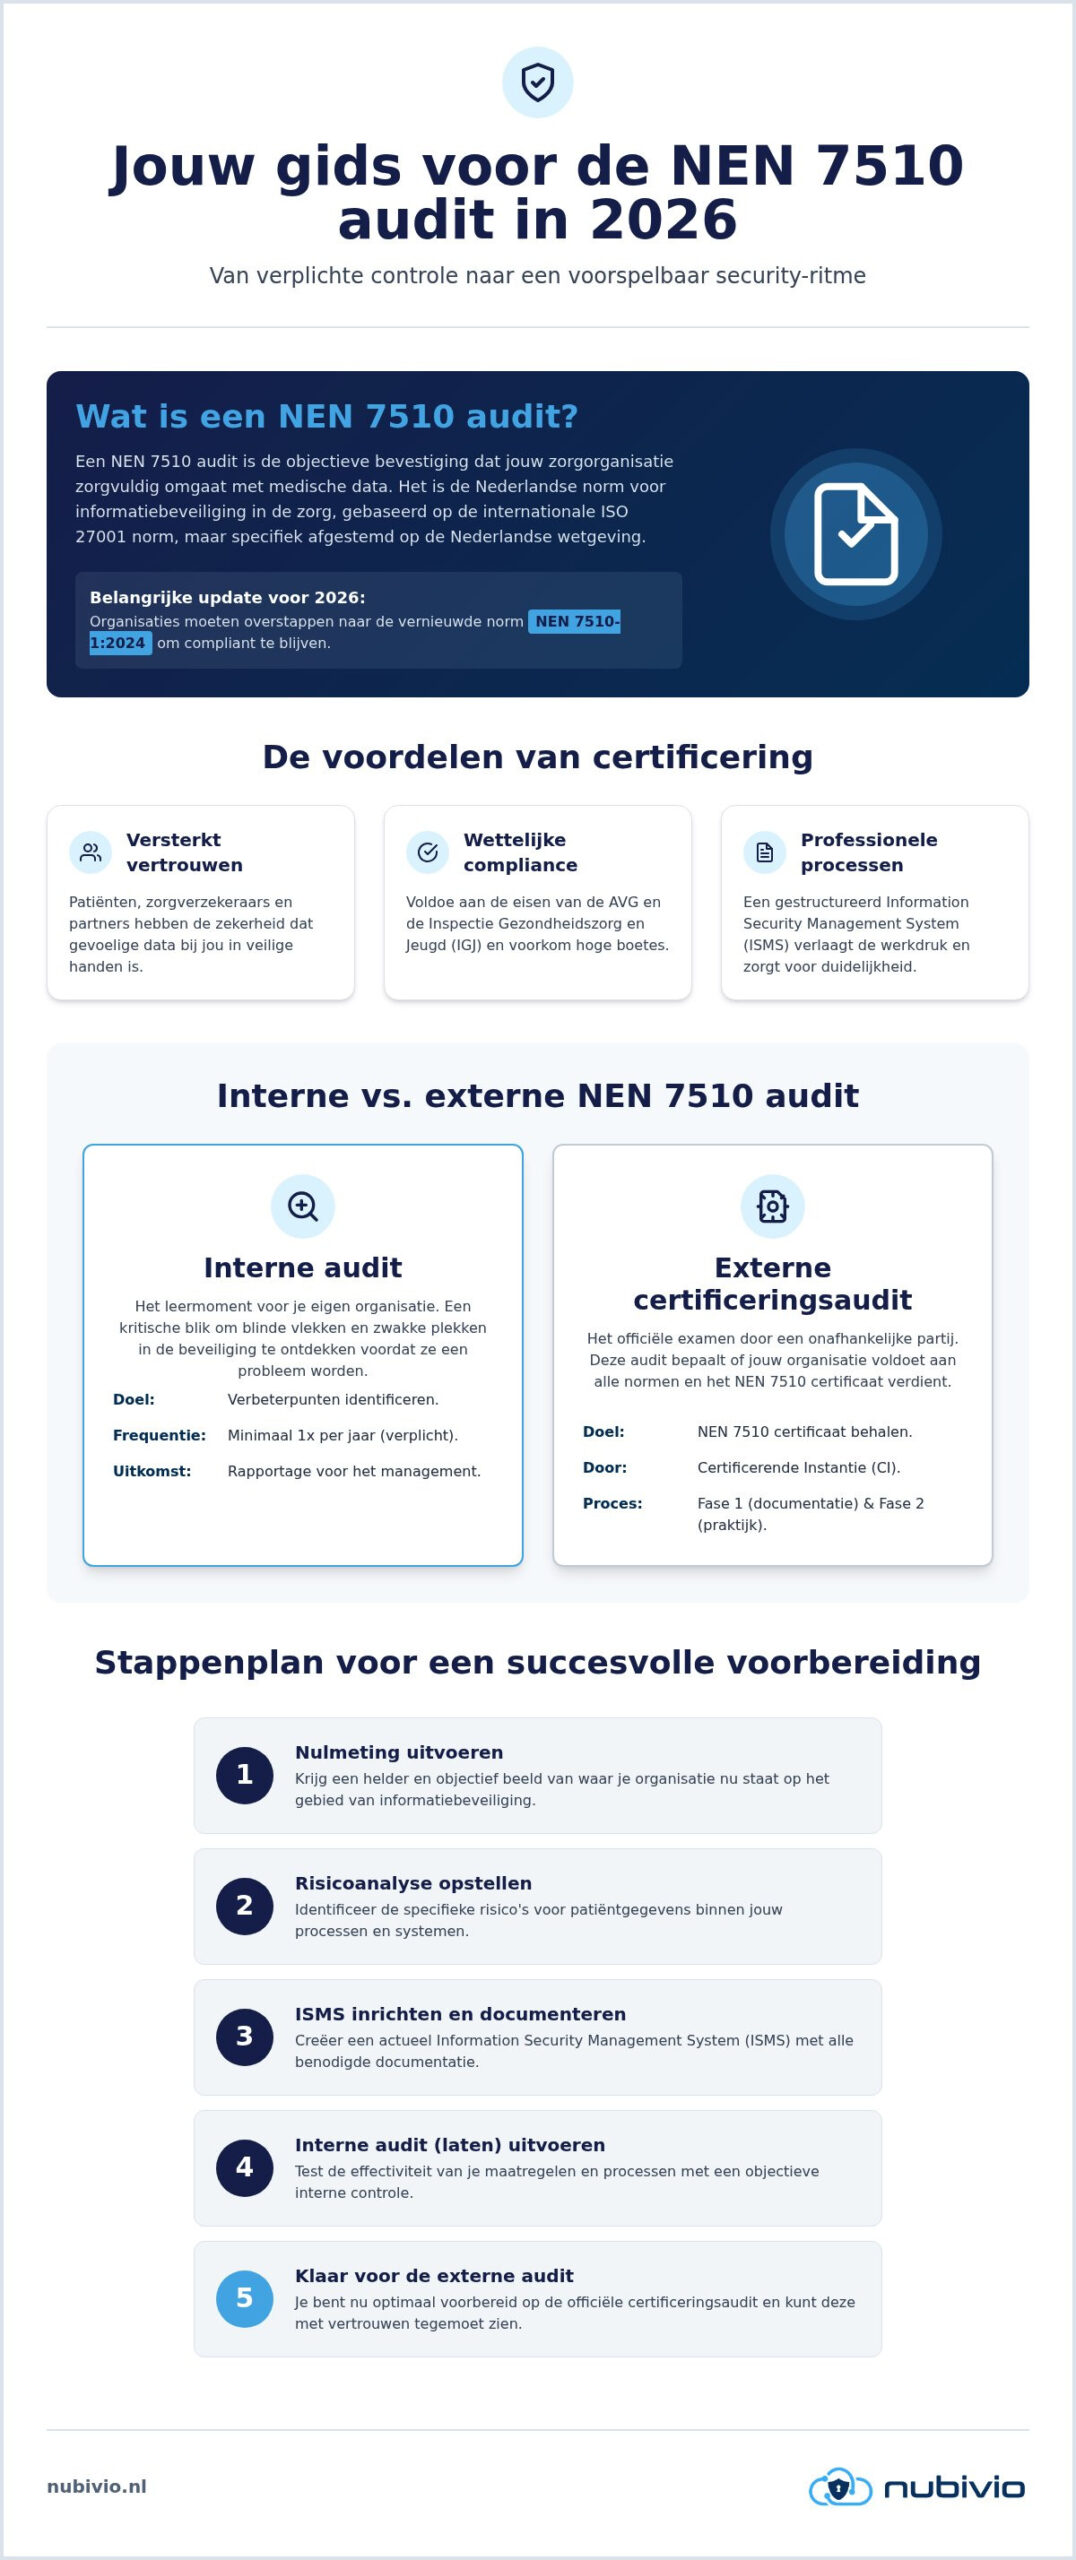
Een NEN 7510 audit is meer dan een vinkje op een checklist. Het is de objectieve bevestiging dat jouw organisatie zorgvuldig omgaat met de meest gevoelige gegevens die er zijn: medische data. In de basis is de NEN 7510 de Nederlandse norm die specifiek is ontwikkeld voor informatiebeveiliging binnen de zorgsector. Wat is NEN 7510 precies? Het is een afgeleide van de internationale ISO 27001 norm, maar dan met extra maatregelen die aansluiten bij de Nederlandse wetgeving en de specifieke risico’s in de zorg.
Waarom is die audit in 2026 zo cruciaal? Cyberaanvallen op zorginstellingen nemen toe en de methodes worden slimmer. Criminelen gebruiken vaker AI voor geavanceerde phishing en ransomware. Een audit dwingt je om kritisch naar je eigen processen te kijken. Het gaat niet alleen om de IT, maar ook om menselijk gedrag en de inrichting van de organisatie. De relatie met de AVG is hierbij onmisbaar. Terwijl de AVG algemene regels stelt voor privacy, biedt de NEN 7510 de concrete invulling voor de zorg. Zonder een succesvolle audit loop je het risico dat je bij een incident niet kunt aantonen dat je volledig ‘in control’ bent.
De wettelijke verplichting voor zorginstellingen
In Nederland zijn vrijwel alle zorgverleners wettelijk verplicht om hun informatiebeveiliging op orde te hebben volgens de geldende normen. Of je nu een grote ziekenhuisgroep bent of een zelfstandige praktijk, de Inspectie Gezondheidszorg en Jeugd (IGJ) ziet hier streng op toe. In 2026 ligt de lat hoger door de introductie van de vernieuwde NEN 7510-1:2024. Voldoet je organisatie niet aan deze eisen? Dan riskeer je niet alleen hoge boetes vanuit de AVG, maar ook verscherpt toezicht of zelfs een tijdelijke stop op bepaalde gegevensverwerkingen. Het is een risico dat je als zorgverlener simpelweg niet wilt lopen.
Voordelen van een certificering voor jouw praktijk
Certificering brengt rust en stabiliteit. Het winnen van vertrouwen bij patiënten is essentieel; zij willen de zekerheid dat hun medisch dossier bij jou in veilige handen is. Ook zorgverzekeraars en samenwerkingspartners stellen een certificaat steeds vaker als harde eis bij contractbesprekingen en tenders. Daarnaast professionaliseert een NEN 7510 audit je interne processen. Door een gestructureerd Information Security Management System (ISMS) in te richten, weet iedereen binnen het team precies wat er moet gebeuren bij een dreigend incident. Wil je weten waar je organisatie op dit moment staat? Met de zelfscan van Nubivio krijg je direct inzicht in je huidige status en ontdek je welke stappen nog nodig zijn voor een succesvolle certificering.
Het verschil tussen een interne en externe NEN 7510 audit
Veel zorgondernemers zien de audit als één groot, spannend event. In de praktijk bestaat een gezonde compliance-cyclus uit twee verschillende onderdelen: de interne en de externe controle. Hoewel beide vormen draaien om de nen 7510 audit, is het doel ervan wezenlijk anders. De interne audit is je eigen leermoment en een verplicht onderdeel van je kwaliteitsmanagement. De externe audit is het officiële examen waarbij een onafhankelijke partij vaststelt of je het certificaat verdient.
Het is een valkuil om de interne audit te zien als een simpele checklist die je even snel afvinkt. Voor echte digitale rust is objectiviteit essentieel. Je kunt immers niet je eigen vlees keuren. Wanneer je iemand van de IT-afdeling zijn eigen werk laat controleren, mis je vaak de blinde vlekken die een externe auditor later wel ziet. Een goede interne controle legt de vinger op de zere plek voordat het een probleem wordt tijdens de officiële certificering.
De interne audit: leerpunten voor de organisatie
Volgens de norm moet je minimaal één keer per jaar een interne audit uitvoeren. Dit is het moment waarop je kritisch kijkt naar de zwakke plekken in je huidige beveiliging. Werken de back-ups zoals gepland? Weten medewerkers echt wat ze moeten doen bij een verdachte e-mail? De uitkomst van deze controle is een heldere rapportage voor het management. Dit document bevat concrete verbeterpunten waarmee je de organisatie naar een hoger niveau tilt. Bij Nubivio helpen we organisaties vaak door deze rol op te pakken; onze fractional CISO fungeert dan als die onafhankelijke blik die de organisatie scherp houdt.
De externe certificeringsaudit: het officiële moment
De externe audit wordt uitgevoerd door een Certificerende Instantie (CI). Dit proces verloopt altijd in twee fasen. In fase één controleert de auditor of alle documentatie van je ISMS op orde is en of de risicoanalyse compleet is. Pas als dit staat, volgt fase twee: de praktijktoets. Tijdens een locatiebezoek praat de auditor met medewerkers en controleert hij of de afspraken uit het handboek ook echt worden nageleefd op de werkvloer. Heb je de audit succesvol doorstaan? Dan is het NEN 7510 certificaat drie jaar geldig, mits je elk jaar een kortere surveillance-audit laat uitvoeren. Wil je meer weten over hoe je deze processen slim inricht? Kijk dan eens in onze kennisbank voor praktische tips en verdieping.
Hoe bereid je jouw zorgorganisatie voor op de NEN 7510 audit?
Een succesvolle nen 7510 audit begint maanden voordat de auditor over de drempel stapt. Het hart van je voorbereiding is een actueel Information Security Management System (ISMS). Dit is geen stoffig handboek, maar een levend systeem waarin je risico’s vastlegt en maatregelen beschrijft. Veel organisaties maken de fout door beveiliging als een puur IT-feestje te zien. In 2026 is dat onmogelijk. Informatiebeveiliging moet gedragen worden door het hele team; van de receptionist die bezoekers aanmeldt tot de arts die patiëntgegevens invoert.
Een nieuwe uitdaging in de audit van 2026 is de opkomst van AI. Tools zoals Microsoft Copilot worden razendsnel geïntegreerd in de zorg. Zonder goede AI-governance vormt dit een enorm risico voor de NEN 7510 compliance. Auditors zullen in 2026 specifiek vragen hoe je de privacy van patiënten waarborgt wanneer medewerkers AI gebruiken om verslagen te maken of data te analyseren. Weet je niet zeker waar je moet beginnen? Gebruik dan de zelfscan van Nubivio om direct te zien welke gaten je nog moet dichten.
Documentatie en beleidsvorming
Het auditdossier moet staan als een huis. Dit begint bij het vertalen van abstracte normen naar praktisch werkplekbeheer. De auditor kijkt onder andere naar:
- Werkplekinstructies: Hoe gaan medewerkers om met schermen in openbare ruimtes?
- Verwerkersovereenkomsten: Zijn de afspraken met IT-leveranciers actueel en getoetst?
- Incidentenlogboek: Kun je aantonen dat je leert van eerdere beveiligingsincidenten?
Zorg dat deze documenten niet alleen bestaan, maar ook echt worden nageleefd. Een auditor prikt direct door ‘papieren tijgers’ heen door willekeurige vragen te stellen aan je personeel.
Technische maatregelen en AI-veiligheid
De technische inrichting van Microsoft 365 is vaak de basis voor zorginstellingen. Om te voldoen aan de NEN 7510 richtlijnen moet je omgeving strak zijn ingeregeld. Dataclassificatie is hierbij een absolute voorwaarde, zeker als je veilig met AI wilt werken. Door labels toe te kennen aan gevoelige informatie, voorkom je dat Copilot per ongeluk medische data deelt met onbevoegden. Controleer daarnaast kritisch de beveiliging van je back-up en cloudomgevingen; onafhankelijke opslag en regelmatige hersteltests zijn essentieel om continuïteit te garanderen tijdens de audit.
Stappenplan voor een succesvolle NEN 7510 audit
Een nen 7510 audit doorloop je niet op basis van geluk. Het vraagt om een methodische aanpak waarbij je stap voor stap toewerkt naar het moment van certificering. Door een vast stramien te volgen, behoud je het overzicht en voorkom je dat je op het laatste moment voor verrassingen komt te staan. Dit plan vormt de brug tussen de technische eisen van de norm en de dagelijkse praktijk van jouw zorgorganisatie.
Van nulmeting naar actieplan
Alles begint met een eerlijke nulmeting. Tijdens deze gap-analyse bepaal je waar de grootste risico’s voor jouw patiëntendata liggen. Je vergelijkt de huidige situatie met de eisen uit de vernieuwde norm. Het resultaat is een lijst met verbeterpunten die je prioriteert op basis van impact. Richt je eerst op de gebieden met de hoogste risico’s, zoals toegangsbeheer en back-up procedures. Belangrijk hierbij is de motivatie voor maatregelen die je bewust niet neemt. De norm staat dit toe, mits je helder kunt uitleggen waarom een specifiek risico voor jouw praktijk acceptabel is.
Zodra het verbeterplan staat, volgt de implementatiefase. Dit is het moment waarop beheersmaatregelen echt landen op de werkvloer. Denk aan:
- Het strikt instellen van multi-factor authenticatie (MFA) voor alle zorgsystemen.
- Het vastleggen van heldere, korte procedures voor het melden van incidenten.
- Het opschonen van autorisaties zodat medewerkers alleen zien wat nodig is voor hun werk.
De laatste loodjes voor de certificering
Voordat de externe auditor komt, voer je de verplichte interne audit uit. Zie dit als een generale repetitie. Toont deze controle nog tekortkomingen? Geen paniek. Het is juist de bedoeling dat je deze zelf vindt en herstelt voordat de officiële instantie langskomt. De auditor ziet graag dat een organisatie zelfkritisch is en proactief verbetert. De laatste stap is de directiebeoordeling, waarbij het management officieel bevestigt dat het systeem effectief werkt en de middelen beschikbaar stelt voor veiligheid op de lange termijn.
Tijdens de bezoeken van de externe auditor is rust je grootste troef. Wanneer je kunt aantonen dat informatiebeveiliging een integraal onderdeel is van je bedrijfsvoering, verloopt het gesprek vaak soepel. Het trainen van medewerkers in security awareness speelt hierbij een grote rol; zij zijn immers degenen die de auditor in de praktijk moet overtuigen. Heb je hulp nodig bij het opstellen van dit plan? De experts van Nubivio begeleiden je bij elke stap van het proces. Ontdek onze aanpak voor een zorgeloze route naar jouw certificaat en krijg grip op je IT.
Hoe Nubivio je ontzorgt bij elke NEN 7510 audit
Een nen 7510 audit hoeft geen bron van stress te zijn die je maandenlang uit je slaap houdt. Bij Nubivio geloven we dat informatiebeveiliging simpel en veilig moet werken, zonder dat je zelf een expert hoeft te worden. Wij positioneren ons als een proactieve partner die naast je staat. We bieden integrale IT en cybersecurity tegen een vast maandtarief. Dit betekent dat je precies weet waar je aan toe bent; geen onverwachte kosten voor adviesuren of complexe implementaties vlak voor de auditdatum.
Onze aanpak is nuchter en transparant. We richten je IT-omgeving zo in dat deze standaard voldoet aan de strengste normen in de zorg. Hierdoor is de uiteindelijke audit slechts een formele validatie van een gezond security-ritme dat we samen hebben neergezet. Je kunt je hierdoor volledig focussen op je kernactiviteiten: het verlenen van de beste zorg aan je patiënten.
Jouw eigen security expert op afroep
Niet elke zorgorganisatie heeft de middelen of de behoefte aan een fulltime security manager. Daarom biedt Nubivio de inzet van een fractional CISO aan. Dit is een ervaren expert die op afroep beschikbaar is voor strategisch advies en governance. Een fractional CISO is vaak effectiever dan een vaste medewerker omdat hij ervaring meebrengt van verschillende organisaties en direct de vinger op de zere plek legt. Hij houdt continu toezicht op je ISMS en zorgt dat alle documentatie actueel blijft. Zo ben je 365 dagen per jaar audit-ready, in plaats van alleen in de weken voor de controle. Lees meer over de voordelen van een fractional CISO en hoe dit rust brengt in je organisatie.
Integrale IT-beveiliging voor de zorg
Wij combineren modern werkplekbeheer met geavanceerde cybersecurity. In de zorgwereld van 2026 is de integratie van AI onvermijdelijk geworden. Wij begeleiden je bij een veilige AI-integratie, waarbij we Microsoft Copilot zo inrichten dat patiëntgegevens nooit buiten de beveiligde muren van je organisatie treden. Onze managed IT-diensten zijn volledig afgestemd op de eisen van de NEN 7510 en de AVG. Heb je behoefte aan meer diepgang over de norm zelf? Ontdek onze complete gids over NEN 7510 informatiebeveiliging in de zorg. Met Nubivio kies je voor een IT-omgeving die niet alleen veilig is, maar ook gewoon prettig werkt voor je hele team.
Zet vandaag de stap naar digitale rust
Informatiebeveiliging in de zorg is geen statisch doel, maar een continu proces dat rust en zekerheid biedt aan zowel je team als je patiënten. De overstap naar de nieuwe NEN 7510-1:2024 norm vraagt om een proactieve houding, waarbij een werkend ISMS en scherpe AI-governance de basis vormen voor succes. Een nen 7510 audit is hierbij geen drempel waar je tegenop hoeft te zien, maar een kans om aan te tonen dat de veiligheid van medische gegevens bij jou in goede handen is.
Bij Nubivio staan we naast je als deskundige gids. Als specialist in zorg-compliance bieden we de expertise van een fractional CISO en volledige IT-ontzorging tegen een transparant, vast maandtarief. We zorgen dat de techniek simpel en veilig voor je werkt, zodat jij je kunt focussen op de kern van je praktijk: de zorg voor de patiënt. Ben je benieuwd hoe jouw organisatie er momenteel voorstaat en welke stappen nog nodig zijn voor een zorgeloze certificering?
Doe de gratis zelfscan en ontdek of jij klaar bent voor de NEN 7510 audit. Samen zorgen we voor een veilige en toekomstbestendige digitale omgeving waarin je altijd in controle bent.
Veelgestelde vragen
Is een NEN 7510 audit verplicht voor elke huisartsenpraktijk?
Ja, voor vrijwel alle zorgverleners in Nederland is het voldoen aan de NEN 7510 een wettelijke vereiste vanuit de Wet gebruik burgerservicenummer in de zorg. Hoewel niet elke kleine praktijk direct een extern certificaat hoeft te bezitten, moet je wel op elk moment aantoonbaar aan de normen voldoen. Een nen 7510 audit is de meest betrouwbare manier om dit aan te tonen bij inspecties van de Inspectie Gezondheidszorg en Jeugd of zorgverzekeraars.
Wat zijn de kosten van een NEN 7510 audit?
De kosten hangen sterk af van de grootte van je organisatie. Je krijgt te maken met kosten voor de externe certificerende instantie en de tijd die nodig is voor de interne voorbereiding. Bij Nubivio werken we met een vast maandtarief voor compliance begeleiding. Hierdoor blijven de kosten voor de voorbereiding en governance voorspelbaar en kom je niet voor verrassingen te staan tijdens het traject naar je officiële certificaat.
Hoe lang duurt het traject naar NEN 7510 certificering?
Gemiddeld duurt een implementatietraject tussen de 6 en 12 maanden, afhankelijk van de huidige volwassenheid van je IT-omgeving. Door gebruik te maken van de expertise van een partner zoals Nubivio kan dit proces aanzienlijk versneld worden. We maken gebruik van bewezen frameworks en documentatie die specifiek zijn afgestemd op de zorgsector. Zo hoef je het wiel niet opnieuw uit te vinden en bespaar je kostbare tijd voor je dagelijkse zorgtaken.
Wat is de rol van een CISO tijdens de audit?
De Chief Information Security Officer (CISO) is verantwoordelijk voor het opstellen en bewaken van het beveiligingsbeleid. Tijdens een audit is de CISO het eerste aanspreekpunt voor de auditor om de werking van het ISMS toe te lichten. Een fractional CISO van Nubivio neemt deze zware taak op zich. Hij begeleidt de volledige nen 7510 audit en zorgt dat alle bewijslast correct en professioneel wordt gepresenteerd aan de controlerende partij.
Moet ik voor de NEN 7510 audit ook mijn AI-gebruik laten toetsen?
In 2026 is AI-governance een integraal onderdeel van informatiebeveiliging geworden. Als je gebruikmaakt van tools zoals Microsoft Copilot, moet je tijdens de audit kunnen aantonen dat dit veilig gebeurt. De auditor toetst of patiëntendata niet onbedoeld wordt gedeeld of gebruikt voor het trainen van publieke modellen. Nubivio helpt je bij het inrichten van dit beleid, zodat je innovatie kunt combineren met de strenge eisen van de zorgnorm en de AVG.
Wat gebeurt er als we niet door de audit komen?
Als er kritieke tekortkomingen worden gevonden, krijg je meestal een herstelperiode van drie maanden om de fouten te corrigeren. Je ontvangt pas een certificaat nadat de herstelwerkzaamheden zijn goedgevonden door de certificerende instantie. Een goede voorbereiding met een voorafgaande interne audit verkleint dit risico aanzienlijk. Wij zorgen ervoor dat je pas de officiële externe audit ingaat als we samen zeker weten dat je organisatie volledig voldoet aan alle gestelde eisen.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.