Een ISO 27001 certificering Nederland is in 2026 niet langer een bureaucratische verplichting, maar het belangrijkste strategische fundament voor elk modern MKB bedrijf. Veel ondernemers zien op tegen de enorme administratieve lasten en de vage kostenplaatjes die vaak de ronde doen. Toch is dit certificaat juist de sleutel tot een schaalbare organisatie waar veiligheid en groei hand in hand gaan.
Het is logisch dat de complexiteit van de normteksten je afschrikt, zeker als de interne expertise ontbreekt om alles in goede banen te leiden. Je wilt grip op digitale risico’s zonder dat het je dagelijkse bedrijfsvoering lamlegt. In deze complete gids ontdek je hoe je jouw organisatie effectief beveiligt en zonder stress het ISO 27001 certificaat behaalt, zodat je met een gerust hart zaken doet en het vertrouwen van klanten definitief wint.
We bespreken de actuele eisen van de NEN-EN-ISO/IEC 27001:2023 nl norm en de kansen die de “Mijn cyberweerbare zaak” subsidie biedt in het najaar van 2026. Je krijgt inzicht in hoe je een solide IT basis legt die ook voldoet aan de NIS2 richtlijnen en de AVG. Met de nuchtere aanpak van Nubivio transformeer je informatiebeveiliging van een hoofdpijndossier naar een krachtig bewijs van betrouwbaarheid.
Belangrijkste Punten
- Begrijp waarom een ISMS essentieel is voor het MKB om het vertrouwen van klanten te winnen en complexe aanbestedingen binnen te halen.
- Leer hoe je een succesvol traject voor een ISO 27001 certificering Nederland doorloopt met een heldere scope en een praktische risicoanalyse.
- Ontdek de cruciale verschillen tussen ISO 27001 en NEN 7510 zodat je precies weet welke norm verplicht is voor jouw organisatie in de zorg.
- Krijg grip op moderne uitdagingen door AI-governance en Microsoft Copilot veilig te integreren in jouw digitale fundament.
- Ontdek hoe de fractional CISO van Nubivio zorgt voor volledige ontzorging en professionele security governance tegen een vast maandtarief.
Wat is ISO 27001 certificering en waarom is het cruciaal in Nederland?
Het behalen van een ISO 27001 certificering Nederland is voor veel ondernemers een flinke stap; in 2026 is het simpelweg noodzakelijk. Het is de wereldwijde standaard voor het managen van informatiebeveiliging. Door te werken volgens deze norm laat je zien dat je grip hebt op je data en risico’s serieus neemt. Voor Nederlandse bedrijven is dit geen luxe meer. Het is vaak een harde eis bij aanbestedingen en binnen de leveranciersketen. Grote opdrachtgevers willen zeker weten dat hun data bij jou veilig is.
De koppeling met wetgeving zoals de AVG en de nieuwe NIS2-wetgeving, de Nederlandse Cyberbeveiligingswet, is essentieel. ISO 27001 biedt het ideale kader om aan deze regels te voldoen. Wat is ISO 27001 certificering precies? In de kern gaat het om het waarborgen van de beschikbaarheid, integriteit en vertrouwelijkheid van informatie. Dit levert je een direct concurrentievoordeel op. Je bouwt een vertrouwensband op met klanten die steeds kritischer worden op digitale veiligheid.
De betekenis van een ISMS voor jouw organisatie
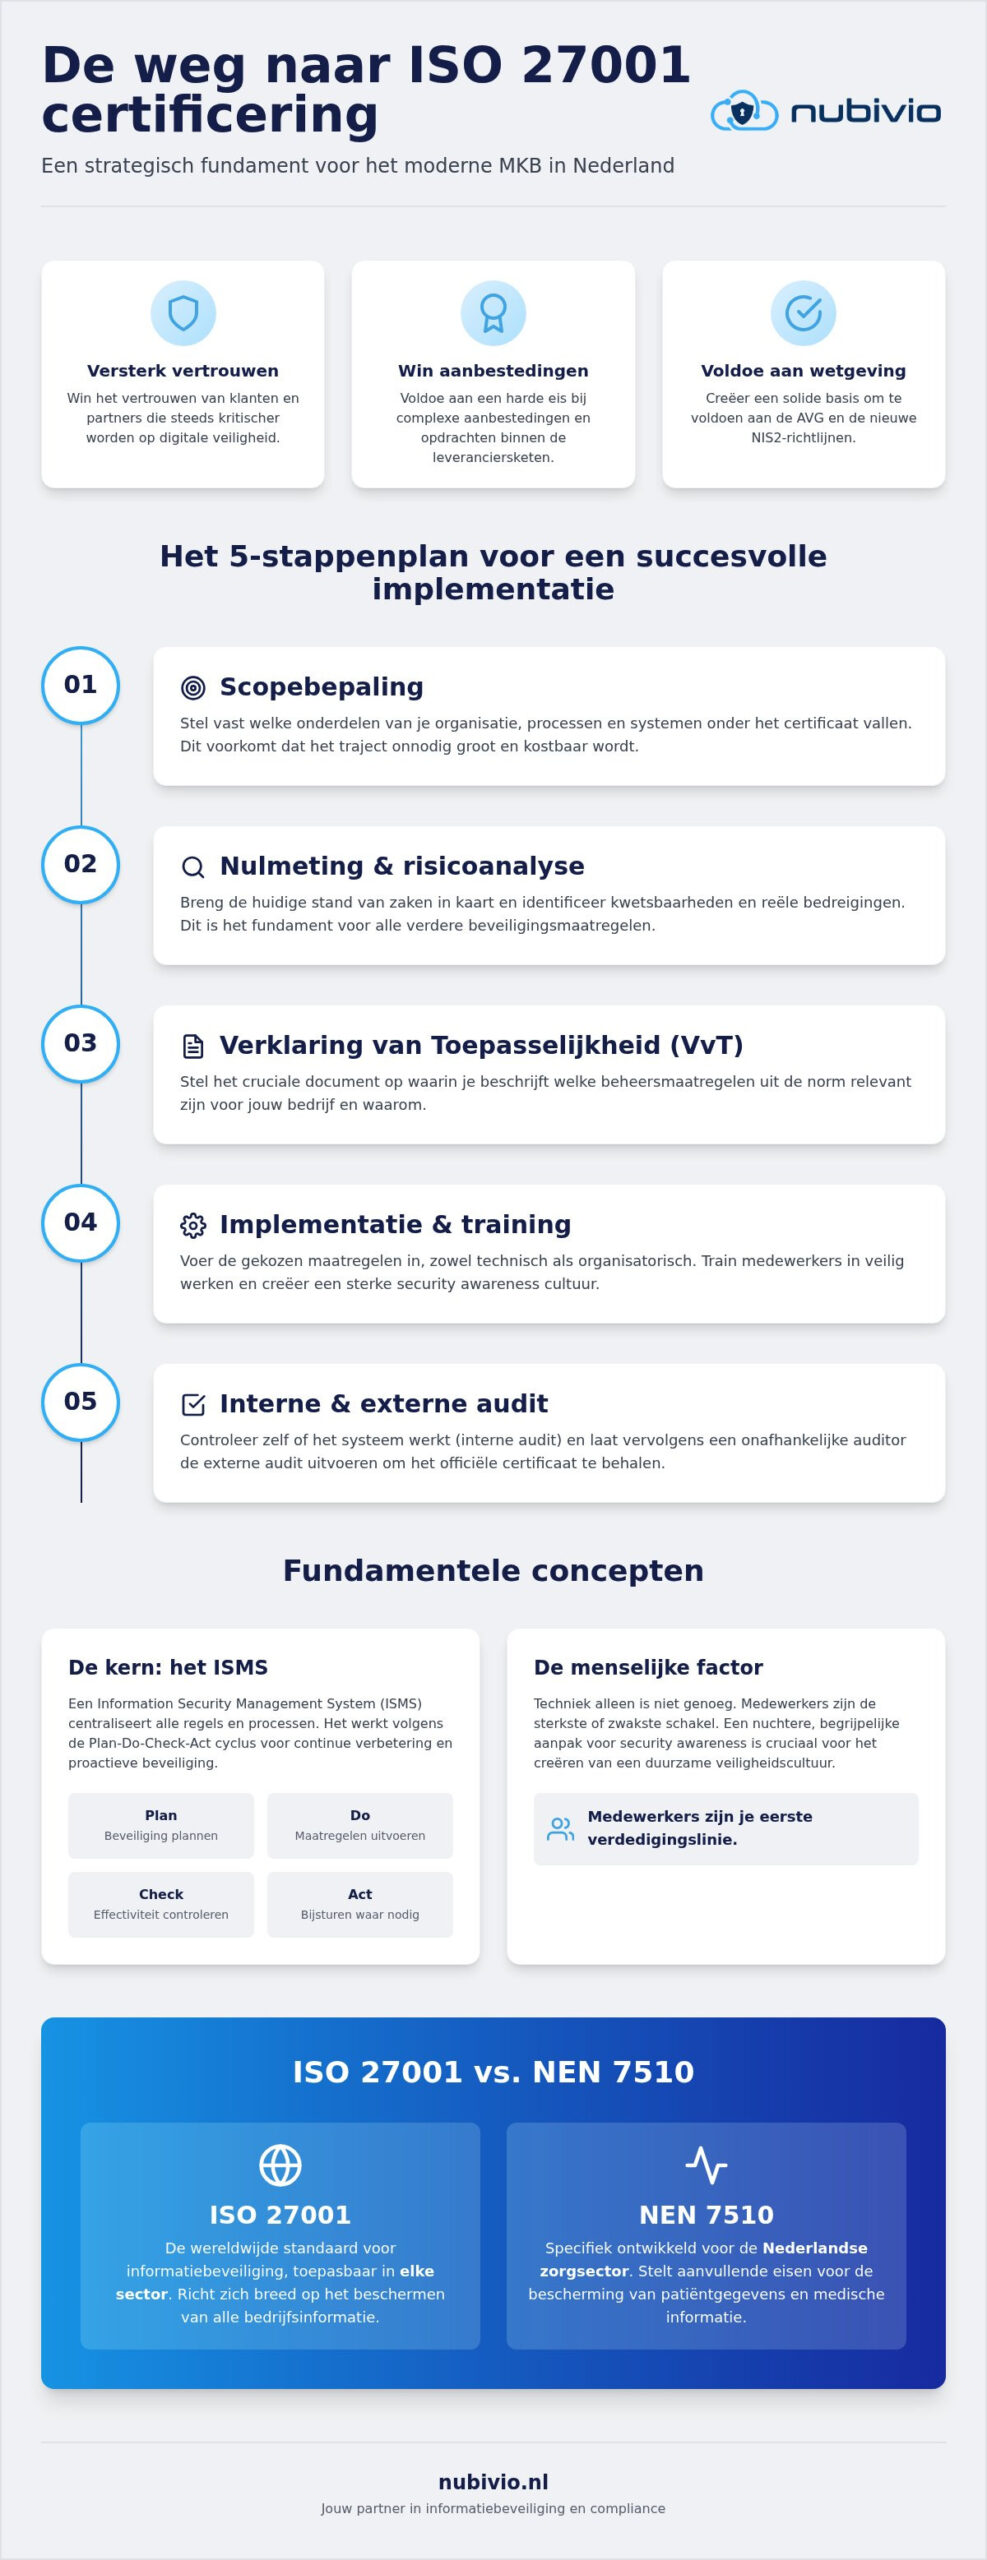
Een ISMS staat voor Information Security Management System. Zie het als een centrale plek waar alle regels en processen rondom beveiliging samenkomen. In de nuchtere Nederlandse zakelijke context draait dit om de Plan-Do-Check-Act cyclus. Je plant je beveiliging, voert het uit, controleert of het werkt en stuurt bij waar nodig. Dit procesmatige karakter zorgt ervoor dat je stopt met ad-hoc brandjes blussen. In plaats daarvan kies je voor een proactieve IT-strategie die rust brengt in de tent. Nubivio helpt je om dit systeem zo in te richten dat het jouw organisatie versterkt zonder onnodige ballast.
Voor wie is ISO 27001 certificering in Nederland bedoeld?
Hoewel grote corporates de norm al jaren gebruiken, is de focus nu verschoven naar het MKB. Denk aan IT-dienstverleners die klantdata beheren of productiebedrijven die hun intellectueel eigendom willen beschermen. Ook binnen de Nederlandse zorgsector speelt de norm een grote rol, vaak in combinatie met de NEN 7510. Zelfs kleinere organisaties kunnen niet meer om deze standaard heen. Als je onderdeel bent van een grotere keten, wordt er van je verwacht dat je jouw zaken op orde hebt. Het biedt de zekerheid dat jouw digitale fundament stevig staat, ongeacht de grootte van je bedrijf.
Het stappenplan voor een succesvolle ISO 27001 implementatie
Het behalen van een ISO 27001 certificering Nederland vraagt om een gestructureerde aanpak die verder gaat dan alleen het invullen van wat formulieren. Het begint allemaal bij stap 1: de scopebepaling. Je stelt vast welke onderdelen van jouw organisatie onder het certificaat vallen en welke niet. Dit voorkomt dat het traject onnodig groot en duur wordt. Direct daarna volgt stap 2, de nulmeting. Hierbij breng je de huidige stand van zaken in kaart en identificeer je waar de kwetsbaarheden liggen. Om dit proces te versnellen, kun je onze handige zelfscan gebruiken.
In stap 3 stel je de Verklaring van Toepasselijkheid (VvT) op. Dit document is cruciaal; het beschrijft welke van de beheersmaatregelen uit de officiële ISO 27001 norm relevant zijn voor jouw bedrijf. Stap 4 draait om de daadwerkelijke implementatie. Je voert de gekozen maatregelen in en traint medewerkers om veilig te werken. Het traject eindigt met stap 5: de interne audit, gevolgd door de externe audit door een onafhankelijke instantie. Pas als de auditor ziet dat je ISMS in de praktijk werkt, ontvang je het officiële certificaat.
De risicoanalyse als fundament
Zonder een goede risicoanalyse bouw je een fort op drijfzand. Voor een Nederlandse onderneming betekent dit dat je kijkt naar reële bedreigingen, zoals ransomware of dataverlies door menselijke fouten. Het gaat hierbij niet om theoretische rampscenario’s, maar om praktische IT veiligheid die past bij jouw specifieke werkzaamheden. De risicoanalyse is de weegschaal die de balans vindt tussen de kosten voor beveiliging en de reële risico’s voor je bedrijfsvoering. Zo voorkom je dat je investeert in dure oplossingen voor risico’s die er voor jou niet echt toe doen.
Security awareness onder medewerkers
Techniek alleen is nooit genoeg voor een succesvolle ISO 27001 certificering Nederland. Je medewerkers zijn vaak de sterkste of de zwakste schakel in je beveiliging. Het creëren van een veiligheidscultuur hoeft geen weerstand op te roepen als je het nuchter en begrijpelijk aanpakt. Gebruik phishing simulaties en korte trainingen om het onderwerp levend te houden. Wanneer iedereen begrijpt waarom bepaalde regels er zijn, wordt veilig werken een automatisme. Heb je hulp nodig bij het vertalen van deze complexe materie naar de werkvloer? De experts van Nubivio staan klaar om je hierbij te begeleiden.
ISO 27001 versus NEN 7510: welke norm heb je nodig?
ISO 27001 is de internationale standaard, maar in Nederland hebben we voor de zorg een eigen variant: de NEN 7510. Werk je in de zorg of lever je diensten aan zorginstellingen? Dan krijg je onvermijdelijk met beide te maken. Een ISO 27001 certificering Nederland is vaak de basis, maar de NEN 7510 gaat net een stap verder op het gebied van patiëntgegevens. Nubivio helpt je om te bepalen welke route voor jouw bedrijf het meest logisch is. Het is geen kwestie van kiezen tussen twee kwaden, maar van kijken naar de wettelijke verplichtingen en de markt waarin je opereert.
Vaak volstaat ISO 27001 voor de algemene bedrijfsvoering, maar eisen zorgverzekeraars of ketenpartners specifiek de NEN 7510. Wanneer je kiest voor een ISO 27001 certificering Nederland, leg je een fundament dat internationaal wordt herkend. Dit is essentieel als je over de grens werkt of voor grote nederlandse organisaties buiten de zorgsector. Voor bedrijven die wel in de zorg actief zijn, is de zorg-specifieke norm vaak onvermijdelijk.
Specifieke eisen voor de nederlandse zorg
In de zorg draait alles om het beschermen van gevoelige patiëntinformatie. De NEN 7510:2024 is sinds eind 2024 de geldende norm en sluit naadloos aan op de structuur van ISO 27001. Er zijn echter extra beheersmaatregelen die specifiek gericht zijn op privacy en de AVG. Voor huisartsen, tandartsen en zorginstellingen is deze norm simpelweg wettelijk verplicht. Het waarborgen van de integriteit van medische dossiers staat hierbij centraal. Compliance is hier geen optie, maar een voorwaarde om je vak uit te mogen oefenen.
Efficiëntie door overlap
Goed nieuws voor ondernemers die met beide normen te maken krijgen: de overlap is enorm. Ruim 80% van de maatregelen in de NEN 7510 is direct afgeleid van ISO 27001. Dit betekent dat je met een integraal compliance-beleid flink op de kosten bespaart. Je hoeft het wiel niet twee keer uit te vinden. Door je ISMS slim in te richten, voldoe je met één systeem aan beide standaarden. Door de overlap tussen beide normen is een ISO 27001 certificering Nederland een uitstekende eerste stap naar volledige compliance in de zorg.
Terwijl je werkt aan deze fundamenten, moet je ook rekening houden met Moderne uitdagingen: AI-governance en hoe dit je risicoprofiel beïnvloedt. De integratie van nieuwe technologieën vraagt om een waakzame blik op je data. Wil je precies weten hoe je deze zorg-specifieke normen in de praktijk brengt? Lees dan onze uitgebreide gids over NEN 7510 informatiebeveiliging in de zorg. Nubivio zorgt voor rust en zekerheid door een proactieve aanpak waarbij we jouw ISMS schaalbaar en veilig inrichten voor de toekomst.
Moderne uitdagingen: AI-governance en Microsoft Copilot binnen ISO 27001
In 2026 is de impact van kunstmatige intelligentie op de bedrijfsvoering niet meer te negeren. Terwijl AI enorme kansen biedt voor efficiëntie, brengt het ook nieuwe risico’s met zich mee voor jouw informatiebeveiliging. Een ISO 27001 certificering Nederland vereist dat je deze risico’s begrijpt en beheerst. Dataclassificatie is hierbij de eerste cruciale stap. Zonder te weten welke data gevoelig is, kun je AI nooit veilig adopteren. Jouw ISMS moet daarom een helder AI-beleid bevatten dat precies voorschrijft hoe medewerkers met deze technologie omgaan.
Microsoft Copilot is een krachtig hulpmiddel, maar de integratie ervan mag je ISO-compliance nooit in gevaar brengen. Het risico op interne datalekken neemt toe wanneer AI toegang krijgt tot alle bestanden binnen je organisatie. Daarom is het essentieel om strikte toegangsrechten en classificatielabels te hanteren. Zo voorkom je dat een simpele zoekopdracht door een medewerker informatie blootlegt waar diegene geen recht op heeft.
AI risico’s beheersen
Het grootste gevaar schuilt vaak in het gebruik van publieke AI-tools. Medewerkers voeren soms per ongeluk klantgegevens of bedrijfsgeheimen in bij chatsystemen die deze data gebruiken om hun modellen te trainen. AI-governance zijn de noodzakelijke spelregels voor innovatie. Het geeft je team de kaders om veilig te experimenteren. Door duidelijke afspraken te maken en technische blokkades in te stellen voor onveilige tools, houd je de controle. Wil je direct aan de slag met een veilig beleid? Ontdek onze tips voor veilig werken met AI.
Microsoft 365 als basis voor compliance
Jouw Microsoft 365 omgeving biedt gelukkig al veel ingebouwde security-features die naadloos aansluiten bij de eisen van ISO 27001. Door gebruik te maken van Purview en Entra ID leg je een stevig fundament voor je beveiliging. Nubivio helpt je om deze omgeving volledig AVG-proof in te richten. We kijken verder dan alleen de techniek; we zorgen dat de AI-integratie hand in hand gaat met proactief werkplekbeheer.
Dit betekent dat we niet alleen de software installeren, maar ook de achterliggende processen bewaken. Zo blijft jouw IT-omgeving veilig, ook als er nieuwe updates of features worden uitgerold. Wil je zeker weten dat jouw AI-strategie voldoet aan de strengste normen? Laat je adviseren door de specialisten van Nubivio voor een veilige en toekomstbestendige werkomgeving.
Hoe Nubivio je ontzorgt met een fractional CISO en compliance begeleiding
Veel MKB ondernemers zien op tegen de administratieve rompslomp van een ISO 27001 certificering Nederland. Je wilt wel veilig zijn, maar je hebt geen tijd voor dikke handboeken die vervolgens in een la verdwijnen. Nubivio gelooft in een nuchtere aanpak waarbij we jouw organisatie van strategie tot praktische uitvoering begeleiden. We werken met vaste maandtarieven voor IT en compliance. Zo weet je precies waar je aan toe bent en kom je nooit voor verrassingen achteraf te staan.
Onze rol gaat verder dan alleen adviseren; we trekken samen met je op als een betrokken verlengstuk van je team. Of het nu gaat om het inrichten van je Microsoft omgeving of het schrijven van een AI-beleid, wij regelen het. Ben je benieuwd hoe jouw organisatie er momenteel voorstaat? Je krijgt direct toegang tot de Nubivio zelfscan om je huidige status te bepalen en een helder vertrekpunt te creëren voor jouw traject.
De voordelen van een fractional CISO
Een fulltime CISO is voor de meeste MKB bedrijven simpelweg te duur. Toch heb je wel strategisch advies op directieniveau nodig om de juiste keuzes te maken. Een fractional CISO biedt hier de ideale oplossing. Je krijgt de expertise van een ervaren expert voor een fractie van de kosten. Deze specialist helpt je niet alleen bij het opzetten van het ISMS, maar biedt ook intensieve begeleiding tijdens de externe audit. Dit geeft rust en zekerheid op het moment dat het er echt om spant. Lees meer over de waarde van een fractional CISO voor het MKB in onze kennisbank.
Managed IT en security als integraal pakket
Een ISO 27001 certificering Nederland is vele malen makkelijker wanneer je IT-beheer al op orde is. Bij Nubivio zien we managed IT en security als één integraal pakket. Als wij je systemen proactief beheren, zijn veel technische beheersmaatregelen van de norm al automatisch geregeld. Dit scheelt tijd en voorkomt dubbel werk. Je geniet van de rust die volledige ontzorging biedt, terwijl je tegelijkertijd bouwt aan een officieel bewijs van je betrouwbaarheid. Je kunt vandaag nog starten met jouw traject door contact met ons op te nemen voor een nuchter gesprek over jouw digitale toekomst.
Bouw aan een veilig digitaal fundament voor jouw MKB bedrijf
Het behalen van een ISO 27001 certificering Nederland is in 2026 dé manier om aan te tonen dat je informatiebeveiliging serieus neemt. Of je nu te maken hebt met de NIS2 richtlijnen of de veilige integratie van Microsoft Copilot; een stevig ISMS biedt de rust en controle die je nodig hebt. We hebben gezien dat de overlap met NEN 7510 kansen biedt voor efficiëntie en dat AI-governance de nieuwe standaard is voor innovatie binnen het MKB.
Nubivio staat klaar als jouw proactieve partner en gids. Met onze ervaren fractional CISO’s en vaste maandtarieven bieden we volledige ontzorging zonder verrassingen. We zijn gespecialiseerd in compliance voor het MKB en de zorg, zodat jij je kunt focussen op je eigen kernactiviteiten terwijl wij de digitale waakzaamheid op de achtergrond regelen.
Ben je klaar om de volgende stap te zetten naar een veilig en schaalbaar IT fundament? Doe de gratis zelfscan en ontdek hoe jouw organisatie scoort op compliance. Samen zorgen we voor een resultaat waar je op kunt bouwen en een toekomst waarin je data altijd beschermd is.
Veelgestelde vragen over informatiebeveiliging
-
Wat zijn de gemiddelde kosten voor een ISO 27001 certificering in Nederland?
-
De kosten voor een ISO 27001 certificering Nederland hangen sterk af van de grootte en complexiteit van je organisatie. Voor een MKB bedrijf liggen de totale kosten in het eerste jaar vaak tussen de €15.000 en €60.000, inclusief implementatie en auditkosten. De jaarlijkse surveillance-audits kosten doorgaans tussen de €13.500 en €30.000. Nubivio biedt ondersteuning tegen een vast maandtarief, zodat je exact weet waar je aan toe bent zonder verrassingen achteraf door onvoorziene adviesuren.
-
Hoe lang duurt het traject om het ISO 27001 certificaat te behalen?
-
Gemiddeld duurt een volledig traject tussen de 6 en 12 maanden. De exacte doorlooptijd hangt af van de huidige volwassenheid van je IT omgeving en de beschikbare interne capaciteit. Wanneer je kiest voor de begeleiding van een fractional CISO van Nubivio, kan dit proces aanzienlijk worden versneld. Wij zorgen voor een methodische aanpak waarbij we stap voor stap toewerken naar de externe audit, zonder dat dit je dagelijkse bedrijfsvoering verstoort.
-
Is ISO 27001 verplicht voor mkb-bedrijven door de NIS2-richtlijn?
-
De NIS2-richtlijn verplicht de ISO 27001 norm niet expliciet, maar het is wel de meest effectieve manier om aan de zorgplicht te voldoen. Als jouw organisatie onder de Cyberbeveiligingswet valt, moet je aantonen dat je passende beveiligingsmaatregelen hebt getroffen. Met een ISO 27001 certificering Nederland heb je een internationaal erkend bewijs in handen dat je risicomanagement op orde is. Zo voldoe je proactief aan de eisen van de toezichthouder en ketenpartners.
-
Wat is het verschil tussen ISO 27001 en de AVG?
-
De AVG is een wettelijke verplichting gericht op de bescherming van persoonsgegevens, terwijl ISO 27001 een vrijwillige standaard is voor het managen van alle bedrijfsinformatie. Hoewel de AVG voorschrijft dat data veilig moet zijn, vertelt de wet je niet precies hoe je dit procesmatig inricht. ISO 27001 biedt juist dat raamwerk. Door beide te combineren, creëer je een AVG-proof inrichting die niet alleen juridisch klopt, maar ook technisch en organisatorisch ijzersterk staat.
-
Kan ik ISO 27001 zelf implementeren of heb ik een adviseur nodig?
-
Hoewel je de normteksten zelf kunt bestuderen, is een externe adviseur of fractional CISO voor de meeste MKB bedrijven essentieel. De complexiteit van de eisen en de vertaalslag naar de praktijk leiden zonder ervaring vaak tot onnodig hoge administratieve lasten. Nubivio ontzorgt je door de regie te nemen over het traject. Wij vertalen de taaie normteksten naar nuchtere acties, zodat jij je kunt focussen op de kern van je onderneming.
-
Hoe vaak moet een ISO 27001 audit worden herhaald?
-
Na de initiële certificering vindt er jaarlijks een surveillance-audit plaats door een onafhankelijke certificerende instantie. Tijdens deze controle wordt gekeken of je ISMS nog steeds effectief werkt en of je verbeteringen doorvoert. Om de drie jaar vindt er een volledige hercertificering plaats. Nubivio helpt je om deze cyclus moeiteloos te doorlopen door continu toezicht te houden op je compliance, zodat je nooit voor onaangename verrassingen komt te staan tijdens de audit.
-
Wat gebeurt er als we niet slagen voor de ISO 27001 audit?
-
Als je niet direct slaagt, is dat geen ramp; de auditor stelt dan non-conformiteiten vast die je binnen een bepaalde termijn moet herstellen. Bij een ‘minor’ afwijking krijg je vaak drie maanden de tijd om dit op te lossen zonder je certificaat te verliezen. Bij een ‘major’ afwijking moet je eerst aantonen dat het probleem is verholpen voordat je het certificaat ontvangt. Nubivio begeleidt je intensief om deze situaties te voorkomen en eventuele herstelacties direct nuchter uit te voeren.
-
Is een ISO 27001 certificering ook waardevol zonder wettelijke verplichting?
-
Absoluut, want het certificaat is een krachtig marketingmiddel dat direct vertrouwen wekt bij potentiële klanten. Steeds meer opdrachtgevers stellen de norm als harde eis bij offertes en aanbestedingen. Daarnaast dwingt het je om kritisch naar je eigen processen te kijken, wat leidt tot minder IT incidenten en een efficiëntere organisatie. Het is een investering in de continuïteit van je bedrijf die zich op de lange termijn altijd terugbetaalt.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.