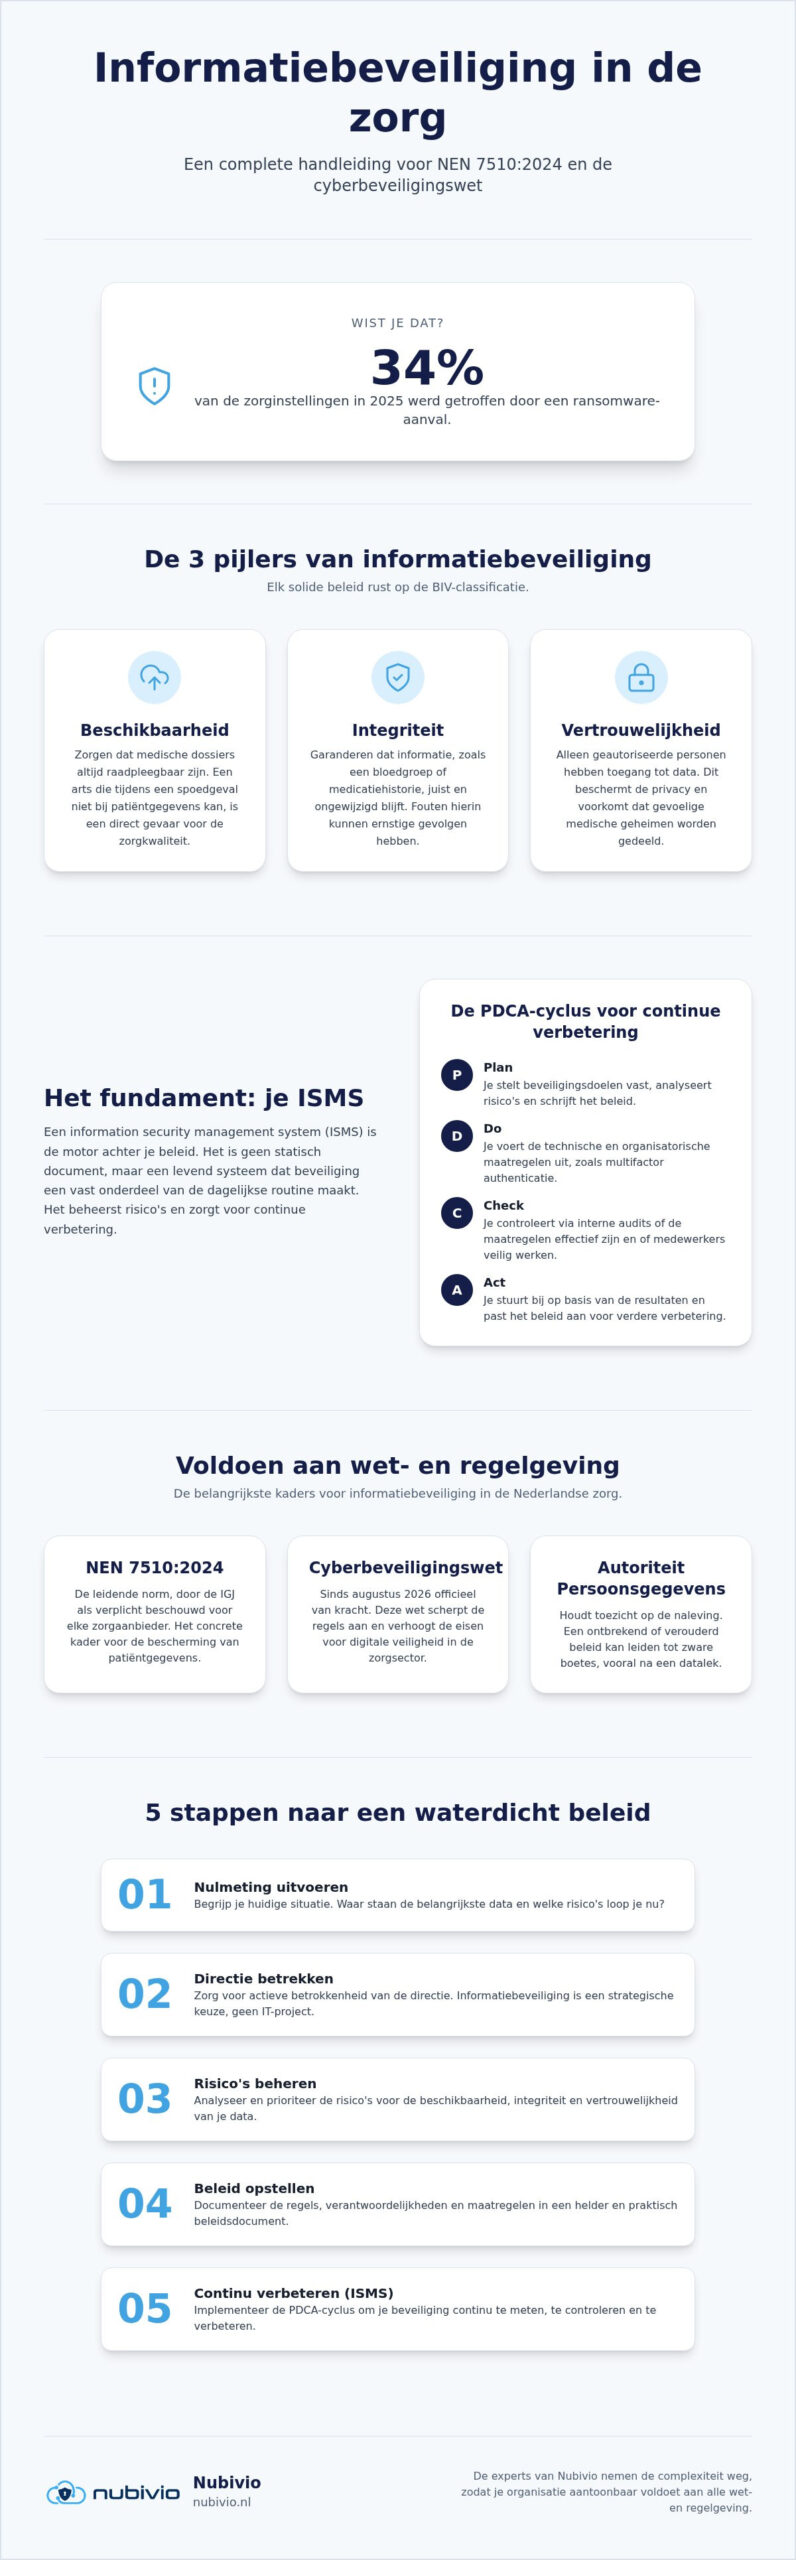
Wist je dat in 2025 maar liefst 34% van de Nederlandse zorginstellingen werd getroffen door een ransomware-aanval? Dit cijfer van Searchlab laat zien dat digitale veiligheid geen IT-feestje meer is, maar een essentieel onderdeel van goede zorg. Het opstellen van een solide informatiebeveiligingsbeleid zorginstelling voelt vaak als een enorme klus, zeker met de strikte eisen van de NEN 7510:2024 en de cyberbeveiligingswet die sinds augustus 2026 officieel van kracht is.
We begrijpen dat de onduidelijkheid over complexe normen en de angst voor hoge boetes van de Autoriteit Persoonsgegevens voor onrust zorgen. Je wilt dat patiëntgegevens veilig zijn zonder dat je zelf een IT-expert hoeft te worden of kostbare tijd verliest die je liever aan cliënten besteedt. In deze complete gids voor 2026 ontdek je hoe je een waterdicht beleid opstelt dat niet alleen aan alle wetgeving voldoet, maar ook daadwerkelijk rust brengt binnen je organisatie. We bespreken de belangrijkste stappen van risicomanagement, de strategische rol van een fractional CISO en de manier waarop je met Nubivio aantoonbaar in controle blijft over je digitale veiligheid.
Belangrijkste Punten
- Begrijp waarom een ISMS de basis vormt voor een continu veiligheidsproces in plaats van een eenmalige actie.
- Ontdek hoe een modern informatiebeveiligingsbeleid zorginstelling naadloos aansluit op de NEN 7510:2024 en de nieuwe Cyberbeveiligingswet.
- Leer waarom een nulmeting en de actieve betrokkenheid van de directie onmisbaar zijn voor een succesvolle implementatie.
- Krijg inzicht in de overstap naar de internationale ISO-structuur en wat dit betekent voor de bescherming van patiëntgegevens.
- Zie hoe de experts van Nubivio de complexiteit wegnemen, zodat je organisatie aantoonbaar voldoet aan alle wet- en regelgeving.
Wat is een informatiebeveiligingsbeleid voor een zorginstelling?
Een informatiebeveiligingsbeleid zorginstelling is veel meer dan een stapel papier in een stoffige la. Het is het kloppende hart van je digitale veiligheid. In dit document leg je vast hoe je organisatie omgaat met gevoelige patiëntgegevens, wie daarvoor verantwoordelijk is en welke technische maatregelen je neemt om incidenten te voorkomen. Het biedt een heldere koers voor iedereen binnen de organisatie, van de directie tot de medewerkers op de werkvloer.
Om te begrijpen wat dit precies inhoudt, helpt het om te kijken naar de bredere definitie van dit vakgebied: Wat is informatiebeveiliging? In de kern draait het om het beschermen van informatie tegen ongeautoriseerde toegang en onverwachte verstoringen. Voor de zorg vormt dit beleid de basis voor een moderne aanpak zoals cybersecurity als dienst. Hierbij zorg je dat beveiliging geen eenmalige actie is, maar een continu proces dat meebeweegt met de nieuwste dreigingen.
De NEN 7510 is hierbij de leidende norm. De Inspectie Gezondheidszorg en Jeugd (IGJ) beschouwt deze standaard als verplicht voor elke Nederlandse zorgaanbieder. Het geeft je een concreet kader om aan te tonen dat je serieus werk maakt van je zorgplicht en dat je de privacy van je cliënten serieus neemt.
Waarom de IGJ een actueel beleid eist
De IGJ kijkt kritisch naar hoe je de privacy van cliënten waarborgt. Sinds de invoering van de Cyberbeveiligingswet in augustus 2026 zijn de regels bovendien aangescherpt. Een verouderd beleid is een direct risico. Bij een datalek of een ransomware-aanval controleert de inspectie of je proactief je zaken op orde had. Ontbreekt een actueel informatiebeveiligingsbeleid zorginstelling? Dan riskeer je zware boetes van de Autoriteit Persoonsgegevens en dwingende herstelopdrachten. Het belangrijkste doel is echter de continuïteit van de zorg. Je wilt voorkomen dat een cyberaanval je hele praktijk of instelling dagenlang platlegt.
De drie pijlers: beschikbaarheid, integriteit en vertrouwelijkheid
Binnen de informatiebeveiliging rust elk beleid op drie fundamentele pijlers. Dit noemen we ook wel de BIV-classificatie. Het helpt je om prioriteiten te stellen in je beveiligingsmaatregelen.
- Beschikbaarheid: Zorgen dat medische dossiers altijd raadpleegbaar zijn. Een arts die tijdens een spoedgeval niet bij de juiste patiëntgegevens kan, vormt een direct gevaar voor de zorgkwaliteit.
- Integriteit: Garanderen dat informatie juist en ongewijzigd blijft. Je moet erop kunnen vertrouwen dat de bloedgroep of medicatiehistorie in het dossier klopt. Fouten hierin kunnen ernstige gevolgen hebben.
- Vertrouwelijkheid: Alleen geautoriseerde personen hebben toegang tot data. Dit beschermt de privacy en voorkomt dat gevoelige medische geheimen onbedoeld gedeeld worden met onbevoegden.
Hoe een ISMS de basis vormt voor jouw informatiebeveiliging
Een ISMS (Information Security Management System) klinkt misschien technisch, maar het is simpelweg de motor achter je informatiebeveiligingsbeleid zorginstelling. Waar het beleid de regels stelt, zorgt het ISMS ervoor dat deze regels ook echt nageleefd en verbeterd worden. Het is geen statisch document, maar een levend systeem. Hierdoor wordt beveiliging een vast onderdeel van de dagelijkse routine in plaats van een jaarlijkse vinklijst voor de accountant. Het biedt de structuur die nodig is om grip te houden op de enorme hoeveelheid digitale data binnen de zorg.
Centraal in dit systeem staat het beheersen van risico’s op een manier die past bij jouw schaal. Een kleine huisartsenpraktijk heeft immers andere behoeften dan een groot ziekenhuis. Nubivio helpt je bij het inrichten van een pragmatisch ISMS dat niet verzandt in onnodige complexiteit. We kijken naar wat echt nodig is om de rust en veiligheid binnen je organisatie te waarborgen, zonder het zorgproces onnodig te belasten.
De PDCA-cyclus in de zorgpraktijk
Om de kwaliteit van de beveiliging te garanderen, maken we gebruik van de PDCA-cyclus. Dit methodische ritme zorgt voor een gestage verbetering van je IT-beveiliging. In de zorgpraktijk ziet dit er als volgt uit:
- Plan: Je stelt je beveiligingsdoelen vast en schrijft het beleid. Wat wil je beschermen en waarom?
- Do: Je voert de technische en organisatorische maatregelen uit, zoals het instellen van multifactor authenticatie.
- Check: Je controleert via interne audits of de maatregelen nog effectief zijn en of medewerkers veilig werken.
- Act: Je verbetert je beleid op basis van nieuwe dreigingen of eerdere incidenten.
Deze cirkel stopt nooit. Omdat digitale dreigingen in 2026 razendsnel veranderen, helpt dit ritme je om altijd een stap voor te blijven op cybercriminelen.
Risicomanagement als startpunt voor compliance
Geen enkele zorginstelling heeft onbeperkt tijd. Daarom is risicomanagement essentieel. Je identificeert eerst waar de grootste gevaren voor patiëntendata liggen. Wat gebeurt er als het dossier van een cliënt op straat komt te liggen? Door de impact van risico’s te wegen, bepaal je welke maatregelen prioriteit hebben. Een gedegen risicoanalyse legt de basis voor een veilig IT-landschap waarin keuzes worden gemaakt op basis van feiten in plaats van onderbuikgevoel. Zo investeer je alleen in oplossingen die er echt toe doen.
Bij Nubivio begrijpen we dat je liever met zorg bezig bent dan met complexe IT-structuren. We fungeren als je deskundige gids en nemen de zware last van compliance uit handen. Ben je benieuwd hoe jouw organisatie er momenteel voor staat op het gebied van veiligheid? Doe dan onze zelfscan om direct een helder beeld te krijgen van je huidige status.
De overstap naar NEN 7510:2024 en de link met de NIS2
De wereld van digitale veiligheid staat nooit stil. Sinds december 2024 is de NEN 7510:2024 de nieuwe standaard voor de zorg. Deze modernisering was hard nodig om aan te sluiten bij de internationale ISO 27001:2022 structuur. Voor jouw informatiebeveiligingsbeleid zorginstelling betekent dit dat de lat hoger ligt, maar de structuur ook logischer is geworden. Het is geen vrijblijvende update. Zorgorganisaties die al gecertificeerd zijn, hebben tot 20 februari 2027 de tijd om de overstap volledig af te ronden. Wacht niet tot het laatste moment. Een tijdige transitie zorgt voor rust en voorkomt haastwerk wanneer de deadline nadert.
Er is een directe link tussen deze zorgspecifieke normen en de Cyberbeveiligingswet, de Nederlandse vertaling van de Europese NIS2-richtlijn. Waar de wet de algemene kaders en verplichtingen schept, biedt de NEN 7510 de praktische invulling voor de zorgsector. Je kunt de wet zien als de ‘wat’ en de norm als de ‘hoe’. Door te voldoen aan de NEN 7510:2024, leg je een ijzersterk fundament om aan de wettelijke eisen van de Cyberbeveiligingswet te voldoen.
Belangrijkste wijzigingen in de NEN 7510:2024 herziening
De herziening brengt een broodnodige focus op digitale weerbaarheid. In plaats van alleen maar vinkjes zetten bij technische maatregelen, gaat het nu veel meer over de veerkracht van je organisatie. Er zijn specifieke beheersmaatregelen toegevoegd voor cloud-diensten en hybride werken. Dit is essentieel, want in 2026 werkt bijna elke zorgverlener deels op afstand of met externe softwarepartners. De nieuwe structuur, de High Level Structure (HLS), zorgt er bovendien voor dat je informatiebeveiliging eenvoudiger kunt integreren met andere kwaliteitsmanagement-systemen. Dit bespaart dubbel werk en maakt het beheer voor je team een stuk overzichtelijker.
Hoe NEN 7510 je voorbereidt op de Cyberbeveiligingswet
Sinds 15 augustus 2026 is de Cyberbeveiligingswet officieel van kracht. Deze wet stelt strenge eisen aan de zorgplicht en de meldplicht bij incidenten. De gevolgen van non-compliance zijn niet mals. Essentiële entiteiten riskeren boetes tot wel €10.000.000 of 2% van de wereldwijde jaaromzet. Door de NEN 7510 te volgen, implementeer je automatisch de kaders die de wet vereist. Je hoeft het wiel dus niet opnieuw uit te vinden. Het voorkomt dat je verschillende beleidsstukken naast elkaar moet bijhouden. Bij Nubivio helpen we je om deze transitie soepel te doorlopen. We zorgen dat je beleid toekomstbestendig is en dat je aantoonbaar in controle bent. Kijk voor meer verdieping over security governance eens in onze kennisbank.
Stappenplan voor een succesvol informatiebeveiligingsbeleid
Wil je een waterdicht informatiebeveiligingsbeleid zorginstelling? Begin dan niet direct bij de techniek, maar bij het overzicht. Een nulmeting is je vertrekpunt. Je brengt hiermee exact in kaart waar de gaten in je digitale verdediging zitten en welke onderdelen van je IT al goed op orde zijn. Pas daarna stel je een formeel beleidsdocument op. Dit is geen taak voor de IT-afdeling alleen. De directie moet dit document ondertekenen om te laten zien dat veiligheid een prioriteit is van de hele organisatie. Dit is een harde eis binnen de NEN 7510 en essentieel voor een gedegen security governance.
Zodra het beleid staat, volgt de praktische uitvoering. Implementeer direct basiszaken zoals multifactor authenticatie (MFA) en encryptie voor alle mobiele apparaten en gegevensdragers. Hiermee verklein je de kans op een succesvolle aanval aanzienlijk. Wil je direct weten hoe jouw organisatie er momenteel voor staat? Gebruik dan de zelfscan van Nubivio voor direct inzicht in jouw compliance en ontdek waar de verbeterpunten liggen.
Beheersmaatregelen selecteren en implementeren
Toegangsbeheer is cruciaal binnen de zorg. Je moet exact kunnen aantonen wie welke patiëntendata mag inzien en waarom. Werk volgens het ‘least privilege’ principe: geef medewerkers alleen toegang tot de informatie die strikt noodzakelijk is voor hun functie. Combineer dit met strikte back-up procedures. Omdat 34% van de zorginstellingen in 2025 te maken kreeg met ransomware, is een goed geteste back-up je laatste reddingslijn bij een incident.
Vergeet je team niet in dit proces. Omdat 41% van alle cyberaanvallen in 2025 begon met phishing, is het trainen van je personeel de beste investering die je kunt doen. Leer ze hoe ze verdachte e-mails herkennen en wat ze moeten doen als ze per ongeluk op een verkeerde link klikken. Een veilige cultuur is net zo belangrijk als een veilige server.
Aantoonbaarheid en de rol van audits
De IGJ en de Autoriteit Persoonsgegevens nemen geen genoegen met alleen een goed verhaal; ze willen bewijs zien. Houd daarom een digitaal logboek bij van alle beveiligingsincidenten en de acties die je hebt ondernomen om herhaling te voorkomen. Periodieke interne audits houden je scherp. Ze laten zien of je beleid in de praktijk echt werkt of dat er aanpassingen nodig zijn. Zorg dat al je documentatie, van risicoanalyses tot verwerkersovereenkomsten, altijd actueel is en klaarstaat voor een eventuele inspectie. Dit geeft je de rust en het zelfvertrouwen dat je organisatie aantoonbaar in controle is.
Heb je behoefte aan een deskundige gids die je door dit proces loodst? De experts van Nubivio helpen je graag bij het opstellen van een pragmatisch informatiebeveiligingsbeleid zorginstelling dat past bij jouw praktijk.
Je informatiebeveiliging in de zorg uitbesteden aan Nubivio
Het opstellen van een informatiebeveiligingsbeleid zorginstelling is één ding. De dagelijkse uitvoering en het actueel houden ervan is een tweede. Veel zorgondernemers hebben simpelweg de tijd of de diepgaande IT-kennis niet om dit er continu bij te doen. Nubivio neemt deze volledige zorg uit handen. We fungeren als een betrokken verlengstuk van je organisatie en zorgen voor een IT-omgeving die standaard voldoet aan de NEN 7510 eisen. Hierdoor werk je vanaf dag één aantoonbaar veilig. We houden niet van ingewikkelde projecten met een open einde. Je profiteert bij ons van een vast maandtarief zonder verrassingen achteraf. Dat biedt de financiële voorspelbaarheid die je als ondernemer zoekt.
Onze nuchtere aanpak betekent dat we technische complexiteit vertalen naar begrijpelijke keuzes. We zijn de waakzame partner op de achtergrond die ingrijpt voordat problemen ontstaan. Zo hoef je je nooit meer af te vragen of je software nog wel veilig is of dat de back-up wel gedraaid heeft. Wij regelen het, zodat jij je kunt focussen op je kernactiviteit: het verlenen van goede zorg aan je cliënten.
De voordelen van een fractional CISO voor zorginstellingen
Een fulltime security expert is voor veel zorginstellingen in het MKB onbetaalbaar. Toch heb je strategisch advies nodig om te voldoen aan de strenge eisen van de Cyberbeveiligingswet. Hier biedt een fractional CISO van Nubivio de perfecte uitkomst. Je krijgt hoogwaardige expertise op maat zonder de hoofdprijs van een vaste medewerker. Deze specialist begeleidt je bij certificeringstrajecten en zorgt dat het ISMS een werkbaar systeem blijft in plaats van een stapel papier. Je hebt één vast aanspreekpunt voor alle vragen over compliance en security. Dit geeft direct rust binnen de directie en het team.
Managed IT en veilige AI-adoptie met Microsoft Copilot
De digitale wereld verandert snel en we zien dat AI in de zorg enorme kansen biedt voor efficiëntie. Het brengt echter ook nieuwe risico’s mee voor de bescherming van patiëntendata. Met Microsoft Copilot helpen we je bij een veilige adoptie door de juiste governance in te richten. We zorgen dat gevoelige informatie nooit buiten de muren van je organisatie belandt door middel van slimme dataclassificatie. Ons volledig werkplekbeheer gaat bovendien verder dan alleen AI. We regelen alle updates en security-patches automatisch. Zo bouwen we samen aan een robuust informatiebeveiligingsbeleid zorginstelling dat volledig toekomstbestendig is.
Bouw aan een veilige toekomst voor jouw zorgorganisatie
Een solide informatiebeveiligingsbeleid zorginstelling is in 2026 geen luxe meer, maar een bittere noodzaak om te voldoen aan de Cyberbeveiligingswet. We hebben gezien dat een effectief ISMS en de tijdige overstap naar de NEN 7510:2024 de basis vormen voor echte digitale weerbaarheid. Het gaat niet alleen om het afvinken van lijstjes; het gaat om het borgen van de continuïteit van zorg voor je patiënten in een wereld vol digitale dreigingen.
Bij Nubivio staan we klaar om de volledige complexiteit van cybersecurity en compliance uit handen te nemen. Als specialist in de zorgsector bieden we strategische rust met onze fractional CISO en zorgen we voor een veilige IT-inrichting tegen vaste maandtarieven. Hierdoor hoef je je geen zorgen te maken over onverwachte kosten of technische gaten in je beveiliging. Je bent aantoonbaar in controle en klaar voor elke inspectie van de IGJ.
Ben je benieuwd hoe jouw organisatie er momenteel voor staat? Doe de gratis zelfscan en ontdek binnen 5 minuten of jouw zorgbeleid voldoet. We helpen je graag om de volgende stap te zetten naar een zorgeloze digitale werkomgeving.
Veelgestelde vragen over informatiebeveiliging in de zorg
- Is een informatiebeveiligingsbeleid verplicht voor elke zorginstelling?
-
Ja, de Inspectie Gezondheidszorg en Jeugd (IGJ) verplicht elke zorgaanbieder in Nederland om aan te tonen dat zij voldoen aan de NEN 7510 norm. Dit betekent dat je een actueel informatiebeveiligingsbeleid zorginstelling moet hebben en een werkend ISMS. Ook zonder officieel certificaat moet je bij een inspectie kunnen bewijzen dat patiëntgegevens veilig zijn en dat je risico’s proactief beheert. Het ontbreken van deze documentatie kan leiden tot directe herstelopdrachten vanuit de inspectie.
- Wat is het verschil tussen NEN 7510 en de AVG in de zorg?
-
De AVG is een algemene privacywet die geldt voor alle persoonsgegevens, terwijl de NEN 7510 een specifieke beveiligingsnorm voor de zorgsector is. Je kunt de NEN 7510 zien als de praktische invulling van de beveiligingseisen uit de AVG. Waar de AVG simpelweg zegt dát je moet beveiligen, geeft de NEN 7510 concreet aan hóe je dat in de zorgcontext technisch en organisatorisch moet aanpakken om cliëntgegevens optimaal te beschermen.
- Hoe vaak moet het informatiebeveiligingsbeleid worden herzien?
-
Volgens de NEN 7510 en de PDCA-cyclus moet je het beleid minimaal één keer per jaar evalueren. Dit doe je vaker als er grote wijzigingen in de IT-omgeving of wetgeving plaatsvinden. In 2026 is het cruciaal om je informatiebeveiligingsbeleid zorginstelling te toetsen aan de NEN 7510:2024 herziening en de nieuwe eisen vanuit de Cyberbeveiligingswet. Zo blijf je compliant en speel je direct in op de nieuwste digitale dreigingen voor je praktijk.
- Wat zijn de belangrijkste technische maatregelen voor NEN 7510?
-
De belangrijkste maatregelen omvatten Multi-Factor Authenticatie (MFA) voor alle toegang, versleuteling (encryptie) van patiëntgegevens en regelmatige back-ups die offline of in een beveiligde cloud staan. Ook strikt autorisatiebeheer is onmisbaar. Nubivio integreert deze maatregelen standaard in hun Managed IT diensten. Hierdoor voldoet je praktijk technisch altijd aan de strengste normen zonder dat je hier zelf omkijken naar hebt. Zo creëren we rust en zekerheid binnen je dagelijkse zorgproces.
- Kan ik mijn informatiebeveiliging zelf regelen of heb ik hulp nodig?
-
Hoewel je de basis zelf kunt regelen, is de technische en strategische uitvoering vaak te complex zonder eigen IT-afdeling. De NEN 7510 vereist specifieke expertise die intern vaak ontbreekt. Door samen te werken met een partner als Nubivio en een fractional CISO, krijg je professionele begeleiding en borging van je compliance. Dit kost je een fractie van de prijs van een fulltime specialist en levert direct een veilig gevoel op voor je hele organisatie.
- Wat doet de IGJ als mijn informatiebeveiliging niet op orde is?
-
De IGJ kan verschillende maatregelen nemen als je beveiliging niet voldoet. Dit varieert van een officiële waarschuwing en een herstelopdracht tot verscherpt toezicht of bestuurlijke boetes. In het ergste geval kan een gebrekkige beveiliging leiden tot een tijdelijk verbod op het verwerken van patiëntgegevens. Dit legt de zorgverlening direct stil. Het is daarom essentieel om proactief aan te tonen dat je digitale veiligheid en de privacy van cliënten serieus neemt.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.