Wat gebeurt er als een medewerker thuis inlogt op een verouderde laptop via een onbeveiligd netwerk? Bij hybride werken kan één zwakke schakel bedrijfsgegevens in gevaar brengen. Hybride werken beveiligen vraagt daarom om meer dan een sterk wachtwoord: je moet toegang, apparaten en gegevens in samenhang beschermen.
Werk je deels thuis en deels op kantoor, dan krijg je te maken met verschillende netwerken, apparaten en werkafspraken. Beveiligingsmaatregelen sluiten niet altijd goed op elkaar aan. Updates zijn bijvoorbeeld belangrijk, maar het is niet altijd duidelijk welke stap voorrang heeft. Met een overzichtelijke aanpak weet je waar je moet beginnen.
In dit artikel lees je hoe je veilige toegang inricht, apparaten beheert en bedrijfsgegevens beschermt. Je krijgt een praktisch stappenplan en aandachtspunten voor beleid, updates en werkafspraken. Ook ontdek je wanneer specialistische ondersteuning kan helpen om beveiliging structureel bij te houden. Zo werk je toe naar een veilige thuiswerkplek, zonder hybride werken onnodig ingewikkeld te maken.
Belangrijkste Punten
- Breng eerst in kaart wie waar werkt, welke apparaten worden gebruikt en welke toepassingen toegang geven tot bedrijfsgegevens.
- Hybride werken beveiligen betekent dat je toegang, apparaten en gegevens samen beschermt, ongeacht de werkplek.
- Controleer aanmeldingen extra en stem de beveiliging af op het verschil tussen zakelijke laptops en privéapparaten.
- Werk van inventarisatie naar duidelijke afspraken en periodieke controles, zodat beveiliging onderdeel blijft van je werkprocessen.
- Apparaatbeheer, automatische updates en doorlopend IT-beheer kunnen helpen om beveiligingsmaatregelen actueel te houden.
Waarom hybride werken beveiligen begint bij inzicht in je werkplek
Een medewerker begint de dag thuis, werkt later op kantoor en gebruikt tussendoor dezelfde zakelijke toepassingen. Voor die medewerker is het één werkdag. Voor jouw organisatie betekent het verschillende netwerken, apparaten en momenten waarop bedrijfsgegevens worden geraadpleegd. Hybride werken beveiligen begint daarom met inzicht in hoe het werk daadwerkelijk verloopt.
Hybride werken beveiligen betekent dat je toegang, apparaten en bedrijfsgegevens beheerst op verschillende werkplekken. De locatie is maar één factor. Ook de identiteit van de gebruiker, de staat van het apparaat, de gebruikte toepassing, de netwerkverbinding en de gegevens waartoe iemand toegang heeft, spelen een rol. De achtergrond over werken op afstand laat zien waarom informatiebeveiliging en privacy belangrijke aandachtspunten zijn wanneer mensen buiten kantoor werken.
Welke beveiligingsrisico’s ontstaan wanneer je team hybride werkt?
Wisselende netwerken en apparaten maken beheer ingewikkelder, vooral als niet duidelijk is welke middelen medewerkers voor werk mogen gebruiken. Een apparaat dat je organisatie niet beheert, kan bijvoorbeeld verouderde software hebben. Ook kunnen toegangsrechten blijven bestaan nadat iemands functie verandert. Of een medewerker slaat zakelijke bestanden op in een toepassing die niet is goedgekeurd.
Dit zijn risico’s om te onderzoeken, geen reden om aan te nemen dat elke thuiswerkplek onveilig is. Een goed beheerde zakelijke laptop kan thuis dezelfde beveiligingsafspraken volgen als op kantoor. Andersom is een apparaat op kantoor niet vanzelf veilig als updates ontbreken of te veel mensen toegang hebben tot gevoelige informatie. Kijk daarom naar de inrichting: wie meldt zich aan, met welk apparaat, voor welke toepassing en bij welke gegevens?
Wat valt onder een veilige thuiswerkplek?
Een veilige thuiswerkplek vraagt om passende middelen én duidelijke afspraken. Denk aan zakelijke accounts met toegangsrechten die aansluiten op iemands rol, beheerde apparaten waarop updates worden bijgehouden en goedgekeurde toepassingen voor werk. Beperk ook de toegang tot gegevens: medewerkers hebben toegang nodig tot wat ze voor hun werk nodig hebben, niet automatisch tot alles.
Leg daarnaast praktische werkafspraken vast. Spreek bijvoorbeeld af hoe medewerkers hun scherm zo plaatsen dat anderen niet onbedoeld kunnen meekijken. Bepaal waar documenten worden bewaard en hoe medewerkers ze veilig delen, in plaats van bestanden via privékanalen te versturen. Maak ook duidelijk bij wie iemand een verloren apparaat, verkeerd gedeeld document of verdacht bericht meldt. Zo weten medewerkers wat ze moeten doen zonder zelf beveiligingsproblemen te hoeven oplossen.
Wil je de bredere uitgangspunten bekijken? In de cybersecuritygids van Nubivio vind je aanvullende achtergrond over digitale beveiliging. Begin voor je eigen organisatie met een eenvoudige inventarisatie van medewerkers, apparaten, toepassingen en gegevens. Daarmee maak je risico’s concreet en zie je waar afspraken of beheer ontbreken.
Beveilig hybride werken met controle op identiteit, apparaten en gegevens
Een wachtwoord alleen bevestigt niet wie probeert in te loggen. En een vertrouwde locatie bewijst niet dat een gebruiker of apparaat veilig is. Richt toegang daarom in op basis van wie iemand is, welk apparaat diegene gebruikt en welke informatie nodig is voor het werk. Zo maak je hybride werken beveiligen praktisch: je controleert toegang op meerdere punten, zonder thuiswerkers automatisch als risico te behandelen.
Veilige toegang ontstaat wanneer je identiteit, apparaatstatus en toegangsrechten samen beoordeelt. Een bruikbare verdieping is de NIST Guide to Enterprise Telework, met richtlijnen voor toegang op afstand en apparaatbeveiliging. Voor een mkb-organisatie begint de vertaling naar de praktijk met overzicht: wie heeft een account, welke toepassingen gebruikt diegene en welke gegevens zijn daarmee bereikbaar?
Hoe maak je zakelijke accounts en toegang beter beheersbaar?
Maak een actueel overzicht van gebruikersaccounts, toegangsrechten en zakelijke toepassingen. Controleer of medewerkers alleen toegang hebben tot wat ze voor hun werk nodig hebben. Schakel waar passend MFA in. MFA, oftewel meervoudige verificatie, vraagt naast een wachtwoord om een extra bevestiging, bijvoorbeeld via een verificatie-app. Beoordeel uitzonderingen zorgvuldig en leg vast waarom ze nodig zijn.
Toegang moet meegaan met iemands functie. Controleer rechten daarom als taken veranderen en trek accounts of toegangsrechten in wanneer iemand uit dienst gaat. Zo voorkom je dat oude toegang ongemerkt blijft bestaan. Wijs ook aan wie deze controles uitvoert en hoe wijzigingen worden vastgelegd.
Hoe houd je laptops en bedrijfsgegevens onder controle?
Apparaatbeheer betekent dat je apparaten, zoals laptops, centraal beheert en beveiligt. Zo kun je beveiligingsinstellingen op zakelijke apparaten gelijk toepassen en nagaan of apparaten aan de afgesproken eisen voldoen. Automatische patching helpt beveiligingsupdates tijdig uit te voeren. Een helder updatebeleid maakt duidelijk welke apparaten worden bijgewerkt, wie daarop let en wat je doet met apparaten die achterlopen.
Beheer ook waar documenten worden opgeslagen en hoe medewerkers ze delen. Gebruik goedgekeurde opslag voor zakelijke bestanden en ken deelrechten toe op basis van iemands werkzaamheden. Een medewerker die een document moet lezen, heeft niet automatisch toestemming nodig om het te wijzigen of met anderen te delen. Leg de werkwijze eenvoudig uit, zodat medewerkers weten waar ze bestanden bewaren en hoe ze die delen.
Wil je nagaan welke onderdelen van jouw aanpak aandacht vragen? Gebruik de zelfscan voor je IT-beveiliging als startpunt. Zie de uitkomst als aanleiding om keuzes te bespreken en afspraken bij te houden, niet als een eenmalige garantie.
Welke beveiligingsaanpak past bij thuiswerken, kantoorwerk en privéapparaten?
De juiste aanpak hangt af van de toepassingen die je gebruikt, de gegevens die medewerkers nodig hebben en de afspraken binnen je organisatie. Een beheerde zakelijke laptop kan thuis en op kantoor dezelfde beveiligingsinstellingen volgen. Bij een privéapparaat is de afweging anders, omdat je organisatie minder zicht heeft op updates en instellingen. Gebruik daarom niet één maatregel als oplossing voor elke situatie.
| Scenario | Belangrijkste aandachtspunt | Passende controle |
|---|---|---|
| Zakelijke laptop thuis | Is het apparaat bijgewerkt en beheerd? | Apparaatbeheer en passende toegangsrechten |
| Zakelijke laptop op kantoor | Blijven dezelfde account- en apparaatcontroles gelden? | MFA en centraal ingestelde beveiliging |
| Privéapparaat | Welke zakelijke gegevens mogen erop worden geopend of opgeslagen? | Duidelijk beleid voor toegang, opslag en updates |
| Openbaar netwerk | Weet je hoe de verbinding wordt gebruikt? | Volg het organisatiebeleid en gebruik passende toegangscontroles |
Is een VPN genoeg om hybride werken te beveiligen?
Een VPN maakt een beveiligde verbinding tussen een apparaat en een netwerk. Dat kan passend zijn als medewerkers toegang nodig hebben tot bepaalde interne systemen. Een VPN controleert op zichzelf echter niet of de gebruiker de juiste persoon is, of het apparaat actueel is en of diegene toegang tot alle gegevens nodig heeft.
MFA voegt een extra controle toe bij het aanmelden. Apparaatbeheer helpt om zakelijke apparaten centraal in te stellen en hun status te volgen. Toegangsbeleid bepaalt wie welke toepassing en gegevens mag gebruiken. Elke maatregel heeft dus een eigen functie. Of een VPN nodig is, hangt af van de toepassingen en de manier waarop je toegang hebt ingericht. Een VPN vervangt MFA of apparaatbeheer niet automatisch.
Wat spreek je af over privéapparaten en openbare netwerken?
Veel organisaties kiezen beheerde zakelijke apparaten als uitgangspunt, omdat ze daarop instellingen en updates beter kunnen controleren. Wil je privéapparaten toestaan, bepaal dan vooraf welke toegang mogelijk is en welke beveiliging je verwacht. Maak afspraken over:
- welke zakelijke toepassingen en gegevens toegankelijk zijn;
- waar medewerkers documenten mogen opslaan en hoe ze die delen;
- hoe updates worden bijgehouden en verlies of een incident wordt gemeld.
Ga er niet automatisch van uit dat een openbaar netwerk veilig is. Laat medewerkers de werkwijze volgen die jouw organisatie heeft vastgesteld en maak duidelijk bij wie ze terechtkunnen als ze twijfelen. Wil je toetsen waar jouw beveiligingsaanpak aandacht vraagt? Bekijk dan de zelfscan voor je IT-beveiliging.
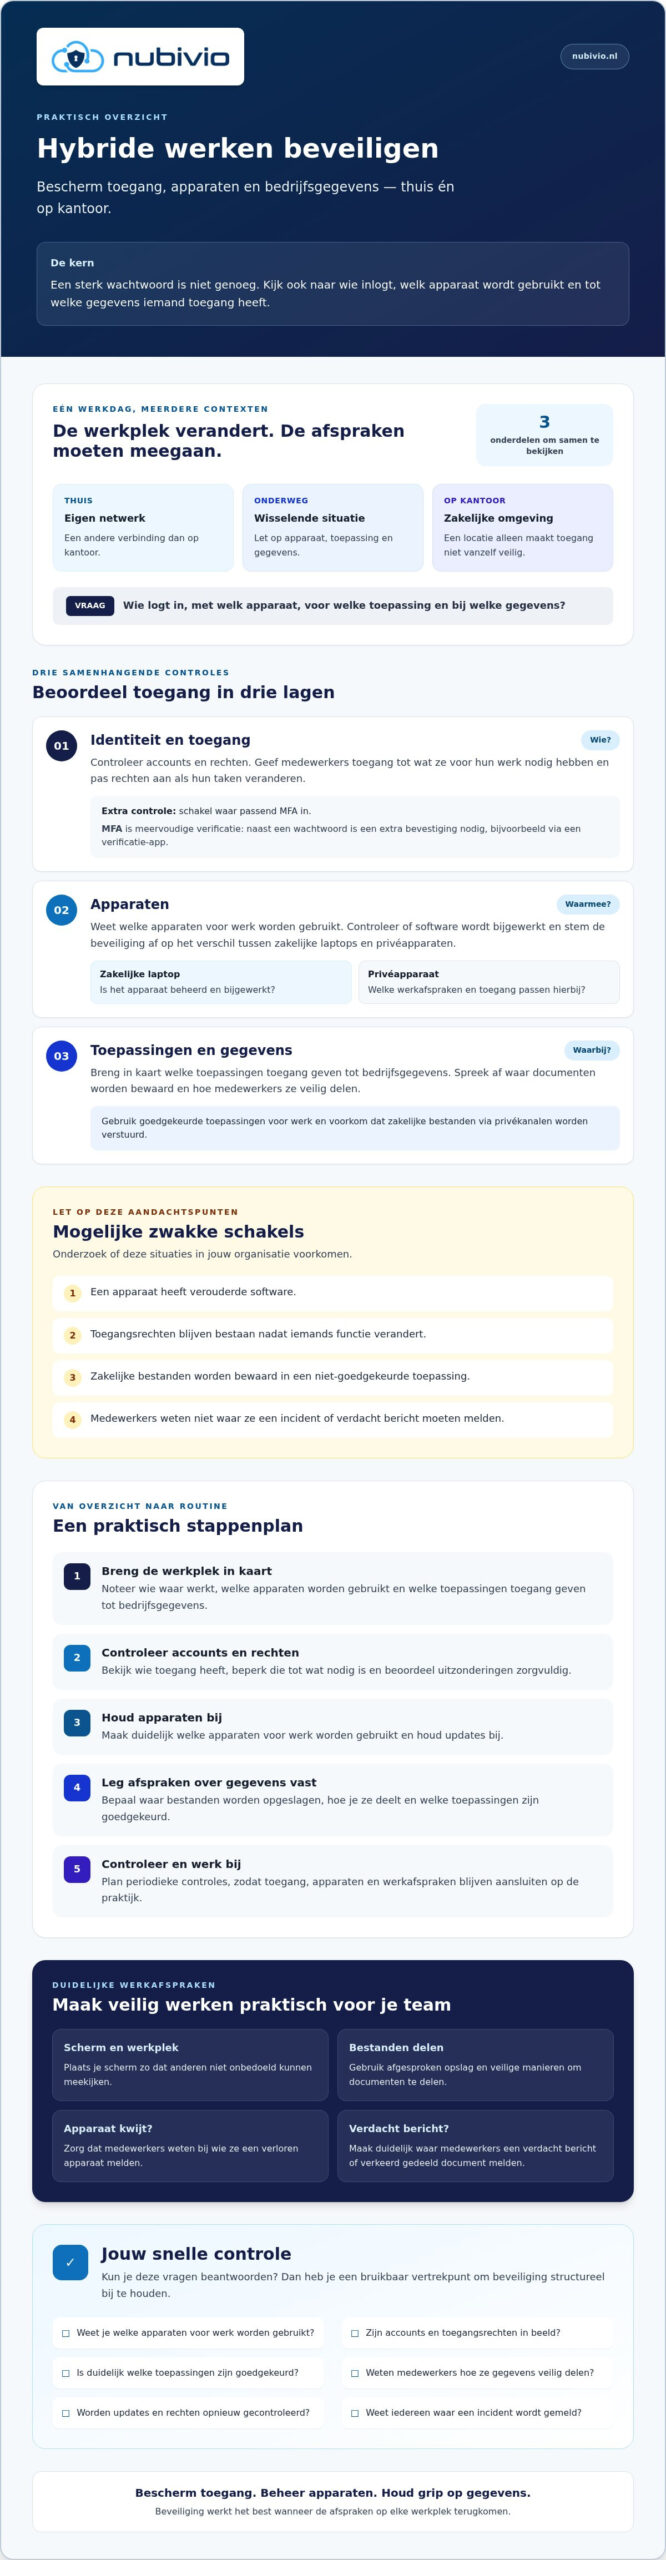
Zo voer je beveiliging voor hybride werken stap voor stap in
Je hoeft niet alles tegelijk aan te pakken. Breng eerst in kaart hoe jouw organisatie werkt en kies daarna maatregelen die passen bij de toepassingen, gegevens en risico’s. Zo wordt hybride werken beveiligen een beheersbaar proces, in plaats van een checklist die na het afvinken uit beeld raakt.
Welke stappen zet je bij de eerste inventarisatie?
- Breng gebruikers en toegang in kaart. Noteer wie toegang heeft tot zakelijke systemen en gegevens. Controleer ook of accounts en rechten nog passen bij iemands functie.
- Maak een overzicht van apparaten en toepassingen. Leg vast welke apparaten zakelijk worden gebruikt, welke centraal beheerd zijn en hoe updates worden uitgevoerd. Noteer ook welke toepassingen medewerkers gebruiken om bestanden te verwerken of te delen.
- Bekijk welke gegevens bescherming vragen. Breng in beeld waar belangrijke bedrijfsgegevens staan en wie ze nodig heeft. Zo zie je waar toegangsrechten of afspraken over delen moeten worden aangescherpt.
- Leg bestaande afspraken en open punten vast. Beschrijf hoe medewerkers veilig werken en wat er gebeurt bij verlies van een apparaat of een mogelijk incident. Noteer ook waar onduidelijk is wie verantwoordelijk is voor de opvolging.
De uitkomst hoeft geen ingewikkeld rapport te zijn. Een overzicht van de huidige situatie, aandachtspunten, verantwoordelijke en eerstvolgende actie geeft al houvast. Rangschik maatregelen op basis van wat jouw organisatie gebruikt en welke gevolgen een probleem kan hebben. Een klein team met enkele zakelijke toepassingen heeft mogelijk andere prioriteiten dan een organisatie die met gevoelige gegevens werkt. Er is dus geen universele checklist die voor iedereen volstaat.
Hoe maak je beveiligingsafspraken uitvoerbaar?
Wijs een eigenaar aan voor accounts, apparaten, beleid en het opvolgen van meldingen. Je kunt die taken verdelen, zolang duidelijk is wie waarvoor verantwoordelijk is. Leg medewerkers in gewone taal uit welke werkwijze geldt en bij wie ze verdachte situaties, verloren apparaten of verkeerd gedeelde bestanden melden.
Plan ook terugkerende controles. Bekijk toegangsrechten opnieuw wanneer functies veranderen en controleer periodiek of apparaten updates ontvangen. Neem daarnaast een back-up test op in je planning: daarmee controleer je of je back-ups daadwerkelijk kunt herstellen. Evalueer afspraken als toepassingen, het team of de manier van werken veranderen. Beveiliging vraagt om onderhoud en opvolging, niet alleen om een goede start.
Wil je eerst zicht krijgen op mogelijke aandachtspunten? Gebruik de zelfscan voor IT-beveiliging als oriëntatie. Voor hulp bij het structureel inrichten en beheren van IT en beveiliging kun je de aanpak van Nubivio bekijken.
Wanneer helpt Nubivio bij het beveiligen van hybride werken?
De basis ligt bij jouw organisatie: weten wie toegang heeft, welke apparaten en toepassingen worden gebruikt en waar belangrijke gegevens staan. Wil je die afspraken ook structureel inrichten en bijhouden, dan kan een beheer- en securitypartner helpen. Nubivio ondersteunt mkb- en zorgorganisaties met managed IT en cybersecurity, waaronder apparaatbeheer, automatische patching en begeleiding bij informatiebeveiliging.
Wat kan doorlopend IT- en securitybeheer ondersteunen?
Bij hybride werken veranderen accounts, apparaten en werkwijzen. Doorlopend beheer helpt om beveiligingsafspraken daarop af te stemmen. Denk aan centraal apparaatbeheer, een duidelijk updatebeleid en patchmanagementbeleid. Automatische patching kan helpen om updates op beheerde apparaten uit te voeren. Welke inrichting past, hangt af van jouw systemen, werkprocessen en de gegevens waarmee medewerkers werken.
Ook continuïteit hoort bij de aanpak. Back-ups helpen om gegevens beschikbaar te houden wanneer er iets misgaat. Nubivio levert aparte versleutelde cloudback-ups en periodieke hersteltests als onderdeel van de beschreven dienstverlening. Met een hersteltest controleer je of gegevens daadwerkelijk kunnen worden teruggezet. Beheer en controle blijven nodig: geen enkele maatregel maakt beveiliging een eenmalige taak of biedt absolute zekerheid.
Hoe ontdek je welke vervolgstap bij jouw organisatie past?
Begin met de punten waar je zelf nog onvoldoende zicht op hebt. De zelfscan voor IT-beveiliging kan helpen om mogelijke aandachtspunten op een rij te zetten. Voor bredere uitleg over structurele beveiliging kun je ook de cybersecuritygids in de kennisbank van Nubivio raadplegen. Gebruik de uitkomsten als startpunt voor keuzes die passen bij jouw organisatie, niet als vervanging van periodieke controle.
Wil je bespreken hoe je hybride werken beter beheersbaar beveiligt? Bespreek jouw situatie en mogelijke vervolgstappen met Nubivio. Samen kun je bekijken wat al goed is geregeld, waar beheer of afspraken aandacht vragen en welke stappen logisch zijn om eerst op te pakken.
Maak hybride werken stap voor stap beter beheersbaar
Hybride werken beveiligen begint met inzicht: wie gebruikt welke apparaten, toepassingen en gegevens? Stem toegangsrechten af op ieders werkzaamheden en combineer controle op accounts met apparaatbeheer. Een VPN, MFA en updates hebben elk een eigen functie. Kies maatregelen die passen bij jouw systemen en werkafspraken.
Beveiliging vraagt om blijvende aandacht. Wijs verantwoordelijkheden toe, houd updates bij en controleer regelmatig of afspraken nog kloppen. Vergeet back-ups niet: met een hersteltest zie je of gegevens daadwerkelijk terug te zetten zijn.
Nubivio ondersteunt mkb- en zorgorganisaties met managed IT en cybersecurity. De dienstverlening omvat onder meer automatische patching, ondersteuning bij patchmanagementbeleid en een updatebeleid. Ook zijn aparte versleutelde cloudback-ups en periodieke hersteltests onderdeel van de beschreven dienstverlening. Zo kun je beheer en controle structureel aandacht geven, zonder te doen alsof beveiliging ooit helemaal af is.
Wil je bespreken wat bij jouw organisatie al goed geregeld is en welke stap logisch volgt? Bespreek hoe je hybride werken beter beheersbaar beveiligt. Met een helder beeld van je situatie kun je gericht verder.
Veelgestelde vragen over hybride werken beveiligen
- Wat betekent hybride werken beveiligen?
-
Hybride werken beveiligen betekent dat je toegang, apparaten en bedrijfsgegevens beschermt, ongeacht of iemand thuis, op kantoor of onderweg werkt. Je kijkt niet alleen naar de locatie, maar ook naar de gebruiker, het apparaat, de toepassing en de informatie die iemand nodig heeft. Zo kun je passende toegangsrechten en werkafspraken maken. Welke maatregelen nodig zijn, hangt af van jouw systemen en werkwijze.
- Is een VPN genoeg om hybride werken veilig te maken?
-
Nee, een VPN is op zichzelf geen volledige beveiligingsaanpak. Een VPN beschermt de verbinding tussen een apparaat en een netwerk, maar controleert niet automatisch of een account goed beveiligd is of een apparaat up-to-date is. Combineer de VPN waar passend met MFA, apparaatbeheer en toegangsrechten die aansluiten op iemands werk. Welke combinatie nodig is, hangt af van de toepassingen en gegevens waartoe medewerkers toegang hebben.
- Hoe beveilig je een laptop die medewerkers thuis gebruiken?
-
Beveilig een zakelijke thuiswerklaptop door het apparaat centraal te beheren, updates bij te houden en toegang tot zakelijke toepassingen goed in te richten. Gebruik zakelijke accounts en schakel waar passend MFA in. Spreek ook af hoe medewerkers documenten opslaan en delen, en hoe zij verlies of een incident melden. Controleer periodiek of de laptop nog aan de afgesproken instellingen voldoet, zeker wanneer de werkwijze of gebruikte toepassingen veranderen.
- Kunnen medewerkers veilig op een privéapparaat werken?
-
Dat hangt af van jouw beleid, de gegevens en de beveiliging die je op het apparaat kunt controleren. Bepaal vooraf welke toepassingen en informatie toegankelijk zijn, waar zakelijke bestanden mogen worden opgeslagen en welke updateafspraken gelden. Overweeg voor werk met gevoelige gegevens een beheerd zakelijk apparaat als uitgangspunt. Als je privéapparaten toestaat, leg dan ook vast hoe medewerkers verlies, verdachte situaties of verkeerd gedeelde bestanden melden.
- Welke rol speelt MFA bij hybride werken?
-
MFA voegt bij het aanmelden een extra controle toe naast het wachtwoord. De medewerker bevestigt bijvoorbeeld de aanmelding via een verificatie-app. Daardoor is een gestolen of geraden wachtwoord niet automatisch voldoende om toegang te krijgen. MFA vervangt geen updates, apparaatbeheer of passende toegangsrechten. Zet MFA in waar dat past bij de toepassingen en beoordeel uitzonderingen zorgvuldig, zodat je weet welke accounts extra aandacht vragen.
- Hoe vaak moet je de beveiliging van een hybride werkplek controleren?
-
Er is geen vast controle-interval dat voor iedere organisatie past. Spreek af wanneer je toegangsrechten en apparaatbeheer periodiek beoordeelt en controleer daarnaast bij veranderingen, zoals een functiewijziging, vertrek van een medewerker of introductie van een nieuwe toepassing. Kijk ook terug na een incident of melding. Leg vast wie controles uitvoert en opvolgt, zodat beveiligingsafspraken actueel blijven en niet alleen bij de inrichting aandacht krijgen.
- Wat is het verschil tussen apparaatbeheer en endpoint protection?
-
Apparaatbeheer gaat over het centraal beheren en beveiligen van apparaten, bijvoorbeeld door instellingen en updates te beheren en de apparaatstatus te controleren. Endpoint protection richt zich op het beveiligen van eindpunten zoals laptops en servers tegen malware en afwijkend gedrag. De functies vullen elkaar aan: apparaatbeheer helpt om apparaten volgens afspraken in te richten, terwijl endpoint protection bedreigingen op die apparaten helpt te bestrijden.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.