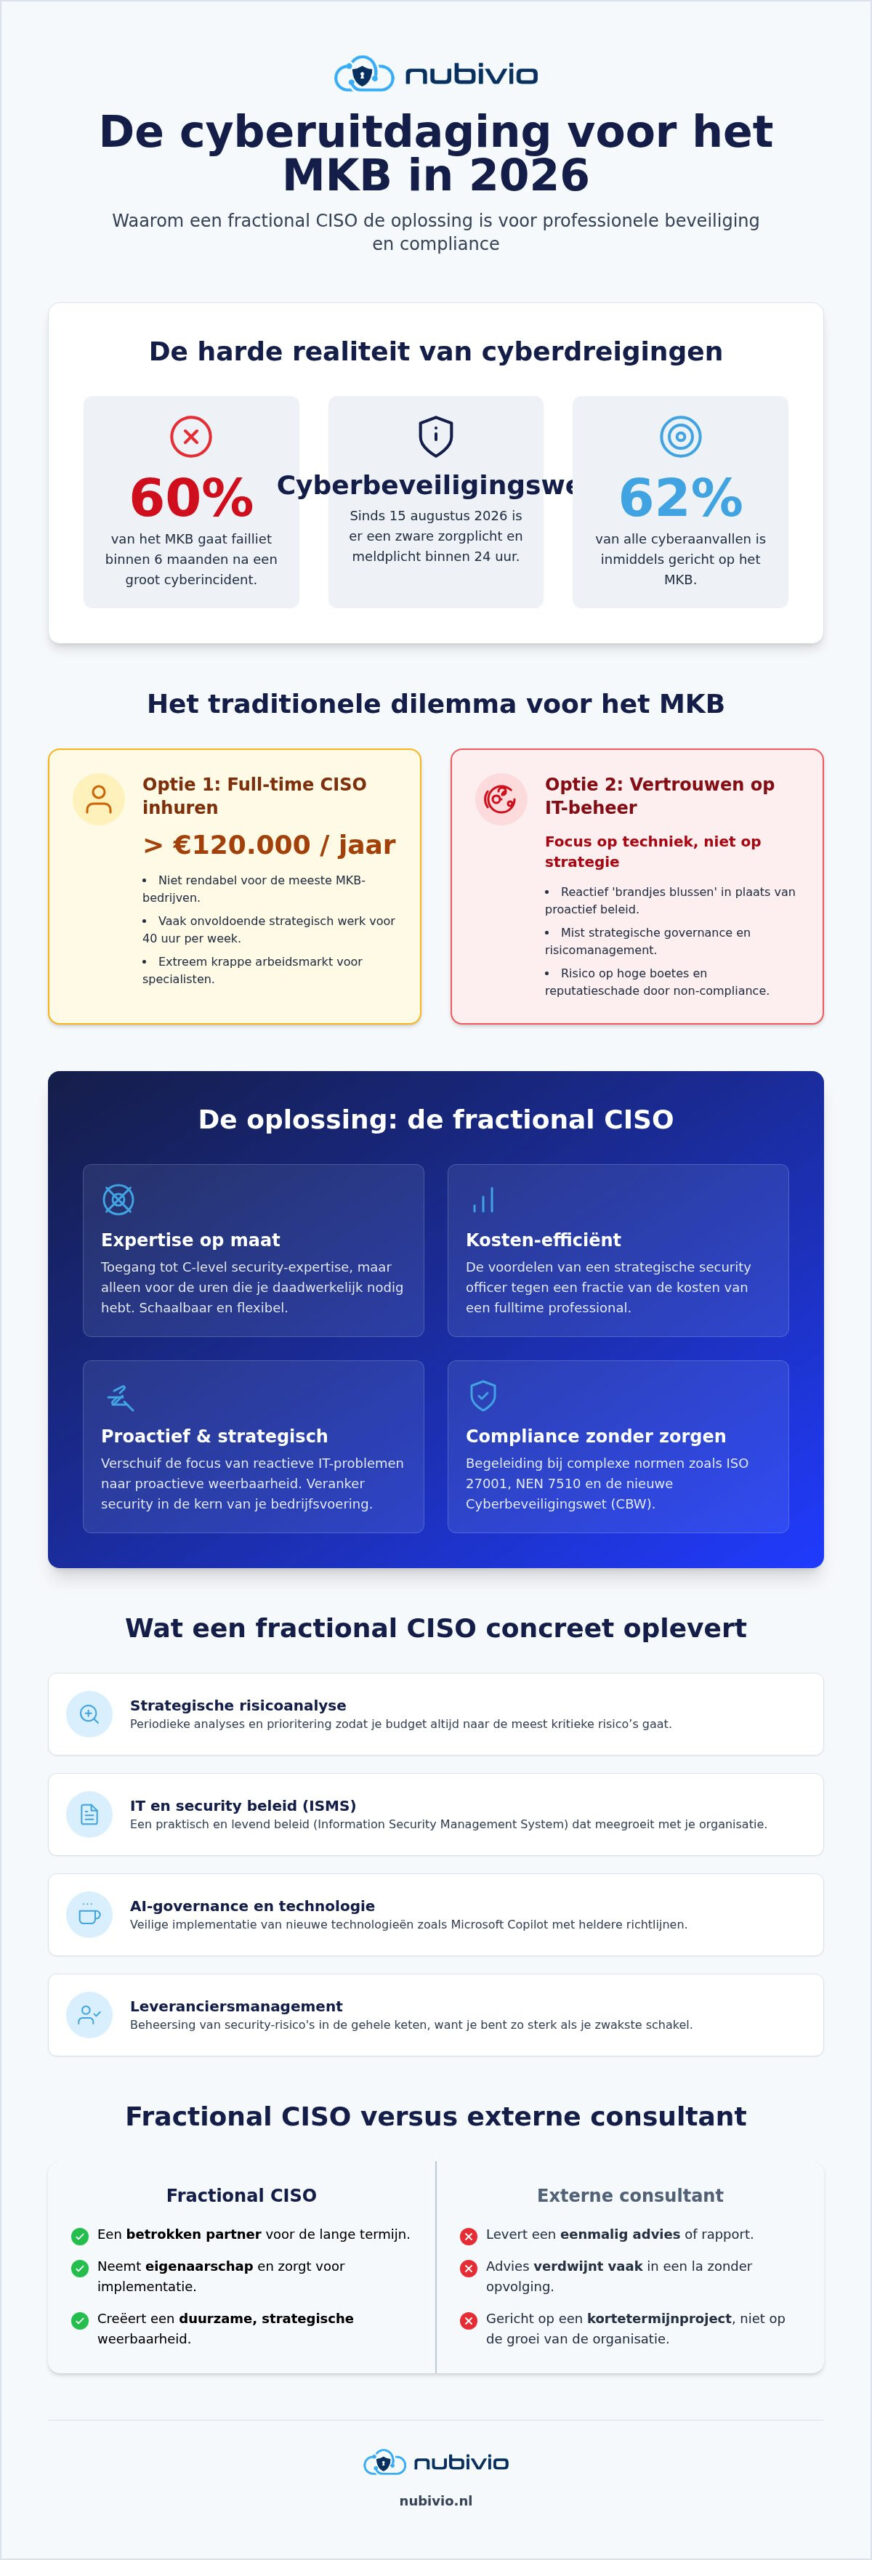
Wist je dat 60% van de mkb-bedrijven die te maken krijgen met een groot cyberincident binnen zes maanden failliet gaat? Het is een confronterend cijfer uit 2026, maar het onderstreept de noodzaak van een ijzersterke beveiliging voor elke ondernemer. Sinds de cyberbeveiligingswet (CBW) op 15 augustus 2026 officieel van kracht werd, is een gedegen IT en security beleid opstellen geen luxe meer, maar een bittere noodzaak om hoge boetes en reputatieschade te voorkomen.
Je voelt waarschijnlijk de druk van klanten en verzekeraars die steeds vaker om ISO 27001 of NEN 7510 certificeringen vragen. De complexiteit van deze normen kan overweldigend zijn, zeker als er geen budget is voor een fulltime security officer van €120.000 per jaar. Bij Nubivio begrijpen we die spagaat. In dit artikel ontdek je hoe je met een fractional CISO professionele cybersecurity en compliance regelt voor je organisatie tegen een fractie van de kosten. We laten je zien hoe je strategische rust creëert en aantoonbaar veilig wordt, zodat jij je weer volledig kunt richten op je eigen kernactiviteiten.
Belangrijkste Punten
- Ontdek hoe een fractional CISO hoogwaardige expertise biedt voor je beveiliging zonder de kosten van een fulltime expert.
- Leer hoe je voldoet aan de nieuwe cyberbeveiligingswet (CBW) en de risico’s op incidenten of boetes minimaliseert.
- Zie hoe een expert je ondersteunt bij een effectief IT en security beleid opstellen dat voldoet aan ISO 27001 of NEN 7510.
- Begrijp waarom een fractional CISO als betrokken partner meer waarde toevoegt dan een eenmalige externe consultant.
- Krijg praktische handvatten voor veilige AI-governance bij de implementatie van tools zoals Microsoft Copilot.
De noodzaak van een IT en security beleid opstellen in 2026
Een fractional Chief Information Security Officer (CISO) is een ervaren security-expert die op interim-basis jouw organisatie versterkt. In tegenstelling tot een vaste medewerker, huur je deze kennis alleen in voor de uren die je echt nodig hebt. Dit is essentieel geworden, want in 2026 is security niet langer een technisch ‘feestje’ van de IT-afdeling. Het is een strategisch vraagstuk dat de kern van je bedrijfsvoering raakt. Door een integraal IT en security beleid opstellen, zorg je ervoor dat beveiliging verankerd is in je dagelijkse managementbeslissingen.
Veel ondernemers verwarren technische IT-beveiliging nog met strategische security governance. Waar IT-beheer zorgt dat de firewall aanstaat en de back-up draait, kijkt een CISO naar het grotere plaatje. Welke risico’s accepteer je als bedrijf? Hoe waarborg je de continuïteit als een leverancier wordt gehackt? Een goed beleid verschuift je focus van reactief brandjes blussen naar proactieve weerbaarheid. Je bent niet langer aan het hopen dat het goed gaat, maar je weet zeker dat je de controle hebt.
De impact van de Cyberbeveiligingswet op jouw organisatie
Sinds 15 augustus 2026 zijn de spelregels voor het Nederlandse mkb definitief veranderd. De Cyberbeveiligingswet (CBW) legt een zware zorgplicht en meldplicht op aan een grote groep organisaties. Je moet nu kunnen aantonen dat je passende maatregelen hebt genomen om risico’s te beheersen. Afwachten tot een incident zich voordoet, is geen optie meer. De wet eist dat je proactief handelt en incidenten binnen 24 uur meldt. Een CISO helpt je deze compliance aantoonbaar te maken voor toezichthouders en voorkomt dat je organisatie stilvalt door onvoorziene digitale dreigingen. Ben je actief in de financiële dienstverlening en zoek je gerichte ondersteuning bij toezichtkaders en risicobeheer? Bezoek Versapien voor gespecialiseerde consultancy rondom compliance en digitale transformatie.
Waarom een fulltime CISO vaak niet past bij het mkb
De arbeidsmarkt voor security-specialisten is extreem krap. Een ervaren CISO kost al snel meer dan €120.000 per jaar, een investering die voor veel mkb-bedrijven simpelweg niet rendabel is. Bovendien is er in een gemiddelde organisatie vaak niet genoeg strategisch werk om een 40-urige werkweek te vullen. Het fractional model van Nubivio biedt hier de ideale uitkomst. Je krijgt toegang tot senior expertise op het moment dat het nodig is, bijvoorbeeld tijdens het IT en security beleid opstellen of een audit. Je schaalt de inzet op basis van je behoeften, waardoor je professionele beveiliging regelt binnen een mkb-budget. Wil je weten waar jouw organisatie nu staat? Doe dan onze zelfscan voor een direct inzicht in je huidige niveau.
Wat een fractional CISO doet bij het IT en security beleid opstellen
Een fractional CISO is meer dan een adviseur; het is de architect die de fundamenten van je digitale veiligheid legt. Bij het IT en security beleid opstellen kijkt deze expert niet alleen naar de techniek, maar vooral naar de risico’s die jouw specifieke ambities kunnen dwarsbomen. Het gaat om het creëren van een levend document dat meegroeit met je mkb-organisatie. De CISO voert periodieke risicoanalyses uit en bepaalt welke verbeterpunten de hoogste prioriteit hebben. Dit zorgt ervoor dat je budget altijd naar de meest kritieke plekken gaat en je geen onnodige kosten maakt. Je bent hierin niet alleen: onderzoek uit maart 2026 laat zien dat 62% van alle cyberaanvallen inmiddels gericht is op het mkb.
De kracht van deze rol zit in het eigenaarschap. In plaats van een eenmalig rapport dat in een la verdwijnt, zorgt een expert van Nubivio voor een werkbare strategie die gedragen wordt door het hele team. Een essentieel onderdeel hiervan is het ontwikkelen van cybersecurity policies and governance die naadloos aansluiten bij internationale standaarden. De CISO vertaalt complexe wetgeving naar begrijpelijke instructies, waardoor veilig werken een integraal onderdeel wordt van de dagelijkse routine.
Strategische sturing en risicomanagement
De kern van de werkzaamheden ligt bij het inrichten van een information security management system (ISMS). Dit klinkt misschien technisch, maar in de praktijk betekent het simpelweg dat we processen zo inrichten dat veiligheid een automatisme wordt. We kijken hierbij ook over de grenzen van je eigen kantoor heen. Door professioneel leveranciersmanagement managen we de security-risico’s in de gehele keten. Je bent immers zo sterk als de zwakste schakel waarmee je samenwerkt. De CISO zorgt dat afspraken met partners zwart-op-wit staan en ook daadwerkelijk worden nageleefd. Voor organisaties die te maken hebben met strenge Europese normen rondom digitale operationele weerbaarheid kan het gebruik van DORA compliance validation software helpen om deze ketenveiligheid aantoonbaar te borgen.
Compliance en certificering zonder kopzorgen
Voor veel organisaties is een ISO 27001-certificering of NEN 7510-compliance een harde eis van klanten of verzekeraars. De fractional CISO begeleidt je door dit doolhof met een praktisch stappenplan. We beginnen met een nulmeting om te zien waar de gaten zitten en werken methodisch naar een audit-ready status. In de zorgsector zorgen we dat patiëntgegevens veilig zijn volgens de strengste normen, zonder dat je zorgverleners verdrinken in administratieve rompslomp. Zo blijf je voldoen aan de wet zonder dat het je dagelijkse werkzaamheden verstoort.
De CISO rapporteert regelmatig aan de directie over de actuele staat van je digitale weerbaarheid. Geen technische wartaal, maar duidelijke inzichten waar je als ondernemer op kunt sturen. Wil je alvast wat dieper in de materie duiken? In onze kennisbank vind je diverse artikelen die je helpen bij het begrijpen van moderne security-uitdagingen.
Fractional CISO versus consultant: de beste keuze voor jouw organisatie
Waarom zou je kiezen voor een fractional CISO in plaats van een externe consultant? Het antwoord ligt in het fundamentele verschil tussen advies en verantwoordelijkheid. Een consultant komt vaak binnen voor een specifiek project, schrijft een lijvig rapport en vertrekt weer zodra de opdracht is afgerond. De fractional CISO van Nubivio begint juist waar de consultant stopt. Wij nemen het eigenaarschap op ons en worden een betrokken onderdeel van je managementteam. Dit is cruciaal bij het IT en security beleid opstellen, omdat een beleid op papier niets waard is zonder een strakke implementatie in de weerbarstige praktijk van alledag.
Continuïteit is hierbij het sleutelwoord. Waar een eenmalig project slechts een momentopname biedt, zorgt een langdurige betrokkenheid voor blijvende veiligheid. De CISO bewaakt de voortgang, stuurt bij waar nodig en fungeert als het vaste aanspreekpunt voor alle security-vraagstukken. Je huurt geen uren in, maar je koopt rust en expertise. Het gaat om het resultaat: een organisatie die digitaal volwassen is en blijft.
De voordelen van een structurele samenwerking
Een structurele samenwerking zorgt ervoor dat de CISO je bedrijf door en door leert kennen. Hij begrijpt niet alleen de technische infrastructuur, maar ook je commerciële ambities en de cultuur op de werkvloer. Hierdoor zijn strategische beslissingen veel effectiever en beter afgestemd op de realiteit. De CISO slaat de brug tussen de IT-afdeling en de directie door technische risico’s te vertalen naar zakelijke impact. Bovendien bouwen we stapsgewijs aan een sterke security-cultuur. Beveiliging wordt zo geen lastig ‘moetje’, maar een gedeelde verantwoordelijkheid die door alle medewerkers wordt gedragen.
Kostenbesparing door slimme inzet
Kijk je naar de totale kosten over een periode van twee jaar, dan is het fractional model bijna altijd voordeliger dan losse consultancy. Consultants werken vaak met onvoorspelbare uurtarieven die bij tegenslagen of extra vragen snel oplopen. Bij Nubivio werken we met de nuchtere zekerheid van vaste maandprijzen. Geen verrassingen achteraf. Je voorkomt bovendien dure fouten door verkeerde investeringen in software of hardware die niet aansluiten bij je werkelijke behoeften. Je krijgt senior expertise voor een fractie van de prijs van een fulltime kracht. Voor een integraal overzicht van hoe dit past in je bredere IT-strategie, kun je meer lezen over IT uitbesteden mkb. Zo houd je de grip op je budget terwijl je professioneel je IT en security beleid opstellen en onderhouden kunt.
Moderne uitdagingen: AI-governance en Microsoft Copilot beveiliging
AI is geen toekomstmuziek meer; het is de realiteit van vandaag. Onderzoek uit juni 2026 toont aan dat 78% van de mkb-organisaties al AI gebruikt, terwijl slechts 9% hiervoor een formeel beleid heeft vastgelegd. Dit gat in de beveiliging is een open uitnodiging voor datalekken en ongecontroleerde verspreiding van bedrijfsgevoelige informatie. De fractional CISO is de gids die deze technologische versnelling in veilige banen leidt. Bij een integraal IT en security beleid opstellen is AI-governance in 2026 dan ook een onmisbaar fundament geworden voor elke professionele organisatie.
Microsoft Copilot biedt enorme kansen voor productiviteit, maar de implementatie brengt risico’s met zich mee. Zonder de juiste voorbereiding kan de AI-assistent informatie ophalen waar een medewerker eigenlijk geen toegang toe zou moeten hebben. De CISO speelt hier een cruciale rol door dataclassificatie af te dwingen. We zorgen dat gevoelige documenten de juiste labels krijgen, zodat bedrijfsgeheimen binnen de muren van je digitale omgeving blijven en niet onbedoeld opduiken in AI-gegenereerde antwoorden.
AI-governance en Microsoft Copilot begeleiding
Voordat je medewerkers enthousiast aan de slag gaan met AI-tools, heb je duidelijke kaders nodig. Een wildgroei aan onbeveiligde applicaties creëert namelijk schaduw-IT die nauwelijks te controleren valt. Wij helpen je bij het inrichten van rechten en labels binnen Microsoft 365, zodat AI alleen werkt met de data die daarvoor bestemd is. Dit gaat verder dan alleen techniek; het gaat om het creëren van bewustwording over wat wel en niet gedeeld mag worden. Bekijk de AI-begeleiding van Nubivio voor praktische ondersteuning bij deze transitie.
Weerbaarheid tegen de dreigingen van morgen
Traditionele beveiliging zoals een standaard antivirus is in 2026 simpelweg niet meer genoeg. Criminelen gebruiken zelf ook AI om geraffineerde phishing-campagnes en deepfakes te creëren die nauwelijks van echt te onderscheiden zijn. De CISO treedt hier op als de architect van een zero trust omgeving. In dit model vertrouwen we standaard niemand en controleren we elke toegangspoging tot je netwerk. Daarnaast investeren we in je belangrijkste verdedigingslinie: je mensen. Door medewerkers gericht te trainen op het herkennen van AI-gedreven fraude, transformeren we de ‘zwakste schakel’ naar een menselijke firewall die je organisatie van binnenuit beschermt. Zo zorg je dat je beveiliging niet alleen voldoet aan de regels, maar ook echt bestand is tegen de uitdagingen van de nabije toekomst.
Aan de slag met een IT en security beleid via Nubivio
Nubivio is meer dan een leverancier; we zijn je proactieve partner in een digitale wereld die steeds sneller verandert. We begrijpen dat je als ondernemer geen behoefte hebt aan dikke rapporten die vervolgens in een bureaula verdwijnen. Je wilt rust, controle en de absolute zekerheid dat je security tot in de puntjes geregeld is. Daarom bieden we een integrale aanpak waarbij de fractional CISO naadloos samenwerkt met onze Managed IT- en cybersecurity diensten. Door deze combinatie is je IT en security beleid opstellen geen eenmalige exercitie, maar de start van een structureel veilige organisatie.
Onze filosofie is simpel: we ontzorgen je volledig. Je krijgt een vast aanspreekpunt die je organisatie door en door kent. Geen wisselende gezichten of vage beloftes, maar concrete resultaten tegen een transparant maandtarief. Zo weet je precies waar je aan toe bent en kom je nooit voor financiële verrassingen te staan. We waken op de achtergrond, maar communiceren direct en persoonlijk wanneer dat nodig is.
De eerste stappen naar grip op security
Grip krijgen op je beveiliging hoeft niet ingewikkeld te zijn. We beginnen altijd bij de basis om te zien waar de werkelijke risico’s liggen. Begin direct met onze gratis zelfscan om binnen enkele minuten te bepalen waar je huidige niveau ligt. Op basis van deze uitkomst voeren we een grondige GAP-analyse uit. We kijken hierbij specifiek naar de eisen van de CBW en brengen in kaart wat er nog moet gebeuren om volledig compliant te zijn.
Vervolgens vertalen we deze inzichten naar een persoonlijke security roadmap voor de komende jaren. Dit is je strategische kompas. Het geeft je de rust dat je methodisch werkt aan een hogere digitale weerbaarheid, passend bij je budget en ambities. Zo bouwen we samen aan een fundament dat bestand is tegen de dreigingen van morgen.
Waarom kiezen voor Nubivio?
We spreken de taal van het mkb en hebben diepe wortels in de zorgsector. Onze experts weten precies wat er nodig is voor een NEN 7510-certificering of een AVG-proof inrichting van je praktijk. We maken complexe materie begrijpelijk voor iedereen. Bij ons hoor je geen onnodig technisch jargon, maar heldere uitleg over de praktische waarde voor jouw bedrijf. We zijn de nuchtere gids die de weg wijst in de complexe digitale wereld.
Onze integrale security governance zorgt ervoor dat je niet alleen vandaag veilig bent, maar ook voorbereid bent op nieuwe regelgeving en technologische verschuivingen. Wil je meer weten over hoe wij deze diensten structureel aanpakken? Lees dan onze gids over cybersecurity als dienst. We nemen de regie over je IT en security, zodat jij je weer volledig kunt focussen op je eigen kernactiviteiten.
Kies voor rust en controle in een digitale wereld
Beveiliging is in 2026 geen technisch randverschijnsel meer; het is de basis van je bestaansrecht. We hebben gezien dat een fractional CISO senior expertise toegankelijk maakt voor het mkb, zonder de last van een torenhoog salaris. Door samen een integraal IT en security beleid opstellen, voldoe je niet alleen aan de Cyberbeveiligingswet (CBW), maar bouw je ook aan een organisatie die bestand is tegen de uitdagingen van AI en complexe cyberdreigingen. Het geeft je de rust om je weer volledig op je kernactiviteiten te focussen.
Bij Nubivio geloven we in nuchtere oplossingen en persoonlijke begeleiding door ervaren experts. Als specialist in ISO 27001 en NEN 7510 zorgen we voor aantoonbare compliance tegen een vaste maandprijs. Geen verrassingen achteraf, maar de zekerheid dat je security governance in goede handen is. Onze gidsen wijzen je de weg in de complexe digitale wereld van vandaag. Ben je benieuwd hoe jouw organisatie er momenteel voor staat?
Doe de gratis zelfscan en ontdek hoe jouw security ervoor staat. We helpen je graag om met een veilig gevoel te blijven groeien.
Veelgestelde vragen
Wat is de Cyberbeveiligingswet (CBW) en geldt dit voor mijn mkb-bedrijf?
De Cyberbeveiligingswet (CBW) is de Nederlandse vertaling van de Europese NIS2-richtlijn en is sinds 15 augustus 2026 officieel van kracht. Veel mkb-bedrijven in vitale sectoren of hun toeleveringsketen moeten nu voldoen aan strenge eisen voor security en een meldplicht. Een fractional CISO helpt je te bepalen of je onder deze wet valt. We regelen samen wat er concreet nodig is om boetes en aansprakelijkheid voor je organisatie te voorkomen.
Hoeveel uur per maand heb ik een fractional CISO nodig?
Dit hangt sterk af van de omvang van je organisatie en je specifieke compliance-doelen. Voor een gemiddeld mkb-bedrijf varieert de inzet vaak tussen de 4 en 16 uur per maand. Het voordeel van het fractional model is de flexibiliteit. In het begin, bijvoorbeeld tijdens een IT en security beleid opstellen, kun je meer uren inzetten. Later schaal je eenvoudig af naar een onderhoudsmodus waarin we periodiek de veiligheid en strategie blijven bewaken.
Vervangt een fractional CISO mijn huidige IT-partner?
Nee, de CISO vult de technische uitvoering van je IT-partner juist aan met strategische sturing en onafhankelijke controle. Bij Nubivio werken de fractional CISO en de IT-beheerders nauw samen. Dit zorgt ervoor dat adviezen ook daadwerkelijk technisch correct worden uitgevoerd in je omgeving. Het voorkomt dat plannen op de plank blijven liggen en garandeert dat je beveiliging niet alleen op papier, maar ook in de praktijk optimaal functioneert.
Is een fractional CISO ook geschikt voor kleine zorginstellingen?
Zeker, want voor kleine zorginstellingen is NEN 7510 compliance vaak een harde eis van zorgverzekeraars. Een fractional CISO die gespecialiseerd is in de zorg begrijpt de specifieke AVG-risico’s van patiëntendata. We helpen je om aan alle normen te voldoen zonder dat je een fulltime security officer hoeft aan te nemen. Je krijgt de expertise die nodig is om je patiëntgegevens veilig te houden en je praktijk volledig compliant in te richten.
Wat zijn de kosten van een fractional CISO bij Nubivio?
Bij Nubivio werken we met een nuchter en vast maandtarief, zodat je precies weet waar je aan toe bent. De kosten zijn slechts een fractie van een fulltime salaris en zijn afgestemd op de specifieke bouwstenen die jouw organisatie nodig heeft. Omdat we geen uurtje-factuurtje consultancy doen, heb je geen last van onverwachte kosten. Neem contact met ons op voor een voorstel op maat dat perfect past bij jouw mkb-budget.
Hoe helpt een CISO bij de implementatie van AI zoals Microsoft Copilot?
De CISO stelt de kaders vast voor een veilig gebruik van AI binnen je organisatie. We bepalen welke data de AI mag gebruiken, wie er toegang heeft en hoe we voorkomen dat bedrijfsgevoelige informatie buiten de deur belandt. Door AI-governance in te richten, kun je de productiviteitsvoordelen van Microsoft Copilot benutten terwijl je de risico’s voor je informatiebeveiliging minimaliseert. Zo blijft je data veilig terwijl je medewerkers efficiënter kunnen werken.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.