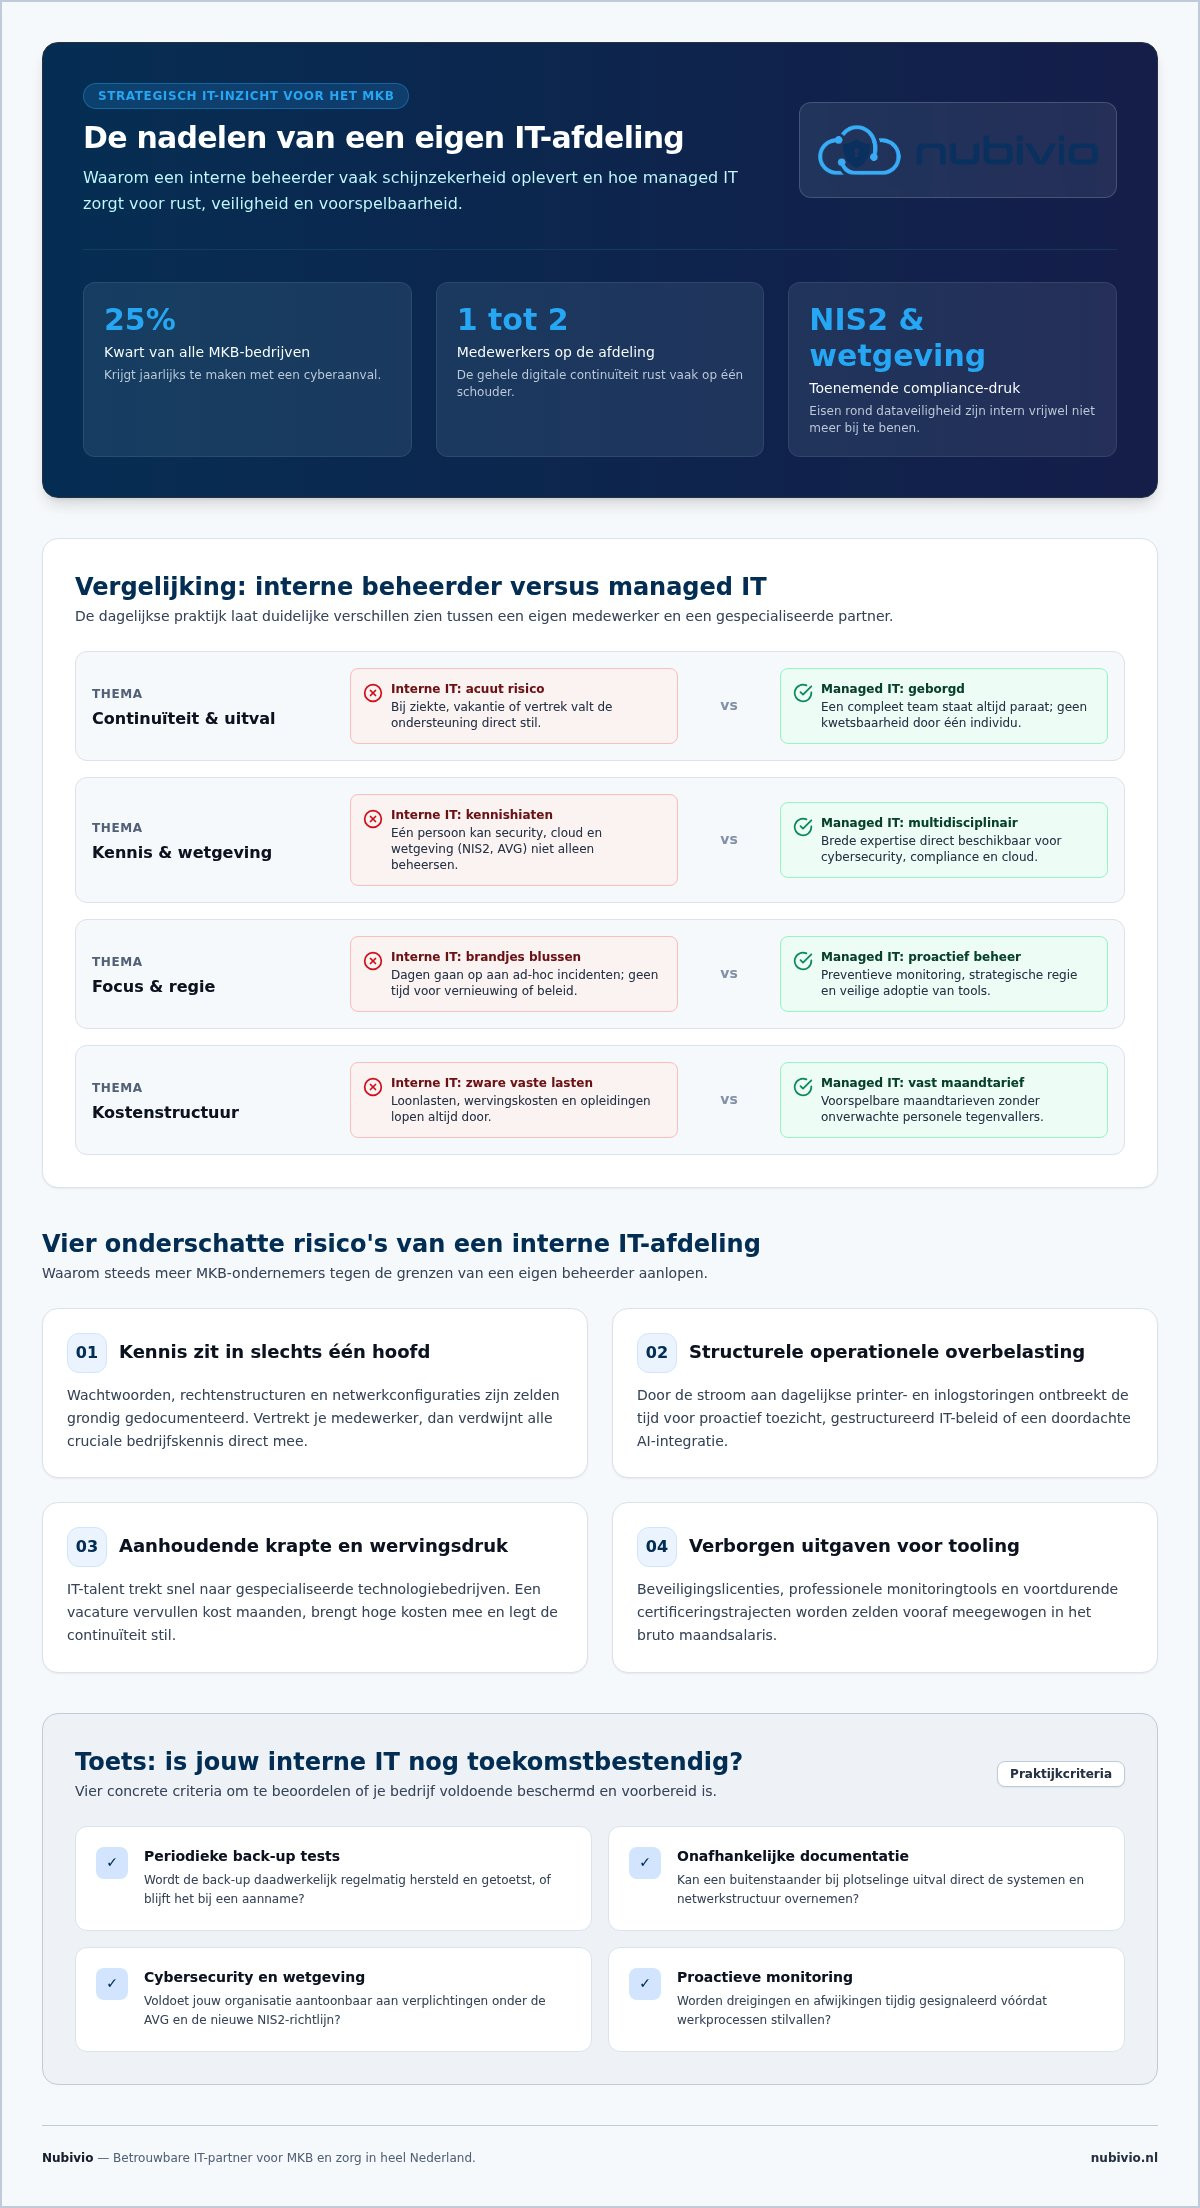
Een eigen IT-medewerker op kantoor voelt vertrouwd, maar levert in de praktijk vaak schijnzekerheid op. Je wilt de controle behouden en snel kunnen schakelen bij storingen, dat is heel logisch. Toch lopen steeds meer organisaties tegen de nadelen van een eigen IT-afdeling aan. Zeker nu de Cyberbeveiligingswet geldt en een kwart van de MKB-bedrijven jaarlijks te maken krijgt met een cyberaanval, kan een enkeling simpelweg niet meer alle specialistische kennis over cybersecurity, cloudbeheer en compliance zelfstandig bijbenen.
Wanneer die ene collega uitvalt of vertrekt, staat de continuïteit van je bedrijf direct op het spel. In dit artikel ontdek je de verborgen risico’s, personeelsvalkuilen en kennishiaten van een interne IT-afdeling. We laten zien hoe modern IT-beheer zorgt voor rust, voorspelbaarheid en structurele veiligheid. Zo krijg je heldere criteria in handen om een weloverwogen afweging te maken tussen zelf doen of uitbesteden.
Belangrijkste Punten
- De continuïteit van je organisatie loopt direct gevaar wanneer specialistische kennis bij slechts één of twee interne medewerkers ligt.
- Ontdek waarom de nadelen van een eigen IT-afdeling zwaarder gaan wegen door stijgende wervingskosten, aanhoudende loondruk en onvoorspelbare incidenten.
- Door complexe cyberdreigingen en wetgeving zoals de NIS2 is vereiste kennis intern vrijwel niet meer zelfstandig op peil te houden.
- Je krijgt praktische criteria om te toetsen of cruciale processen, zoals het periodiek testen van back-ups, nog toekomstbestendig zijn ingericht.
- Managed IT en fractional ondersteuning vervangen kwetsbaarheid door een compleet expertteam tegen een vast maandtarief, wat zorgt voor rust en controle.
Waarom een eigen IT-afdeling steeds zwaarder weegt voor het mkb
Voor veel groeiende bedrijven voelt een eigen IT-medewerker op de werkvloer als een logische stap. Er is immers altijd iemand in de buurt om een printerstoring te verhelpen of een nieuwe laptop gebruiksklaar te maken. Toch ontdekken steeds meer ondernemers dat de dagelijkse praktijk weerbarstig is. De nadelen van een eigen IT-afdeling worden snel zichtbaar zodra systemen complexer worden en de eisen rondom dataveiligheid toenemen. Binnen het MKB bestaat zo’n afdeling immers zelden uit een volwaardig team; meestal rust de gehele digitale infrastructuur op de schouders van één of twee personen.
De fysieke aanwezigheid van een systeembeheerder schept vaak schijnzekerheid. Het geeft een vertrouwd gevoel, maar moderne IT draait allang niet meer om kabels trekken of lokale servers herstarten. Softwarelandschappen, hybride werkplekken en cloudkoppelingen ontwikkelen zich in een tempo dat een individuele medewerker nauwelijks kan bijbenen. Als ondernemer verlies je intussen kostbare uren aan het aansturen van technische processen waar je zelf weinig zicht op hebt. Steeds vaker blijkt een strategische keuze voor uitbesteding noodzakelijk om die operationele rust terug te winnen.
De kwetsbaarheid van een eenmans-IT-afdeling
Rust jouw IT-beheer op één collega? Dan is je organisatie buitengewoon kwetsbaar. Bij plotselinge ziekte, een welverdiende vakantie of vertrek naar een andere werkgever valt de ondersteuning direct stil. Cruciale kennis over netwerkconfiguraties, wachtwoorden en rechtenstructuren zit vrijwel altijd uitsluitend in het hoofd van die ene persoon. Het ontbreken van actuele documentatie zorgt bij personeelswisselingen voor acute continuïteitsrisico’s. Bovendien kan één medewerker simpelweg niet 24 uur per dag bereikbaar en scherp blijven om verdachte netwerkactiviteiten op te merken.
Het verschil tussen operationeel beheer en strategische regie
Een ander pijnpunt is de dagelijkse werkdruk op een interne beheerder. De praktijk leert dat de werkdag snel opgaat aan ad-hoc incidenten, zoals vastgelopen mailboxen en wachtwoordresets. Hierdoor ontstaat een hardnekkige kloof tussen dagelijkse brandjes blussen en strategische regie:
- Geen ruimte voor vernieuwing: Er blijft geen tijd over voor het stroomlijnen van werkprocessen, veilige AI-integratie of modern IT-beleid.
- Wildgroei aan applicaties: Zonder heldere kaders installeren afdelingen op eigen houtje losse softwaretools, wat leidt tot onveilige datasilo’s.
- Gebrek aan proactief toezicht: Systemen worden pas gerepareerd nadat ze zijn uitgevallen, in plaats van preventief gemonitord.
Zo behoren operationele overbelasting en strategische stilstand tot de meest onderschatte nadelen van een eigen IT-afdeling. Zonder een breed team ontbreekt simpelweg het overzicht om jouw organisatie digitaal weerbaar en toekomstbestendig te houden.
De financiële realiteit: vaste personeelskosten en wervingsdruk
Een eigen IT-specialist op de loonlijst brengt aanzienlijke vaste verplichtingen met zich mee. Veel ondernemers kijken aanvankelijk puur naar het bruto maandsalaris, maar de totale personeelskosten vallen in de praktijk veel forser uit. Denk aan werkgeverslasten, pensioenopbouw, vakantiegeld, secundaire arbeidsvoorwaarden en de inrichting van een geschikte werkplek. Deze vaste lasten lopen onverminderd door, ongeacht economische schommelingen of veranderende prioriteiten. Dit gebrek aan financiële wendbaarheid vormt een van de zwaarste nadelen van een eigen IT-afdeling voor groeiende ondernemingen.
De aanhoudende strijd om schaars IT-talent
Het aannemen en behouden van gekwalificeerd personeel is een kostbare uitdaging. Door aanhoudende krapte op de arbeidsmarkt kiezen veel IT-professionals voor gespecialiseerde technologiebedrijven met bredere doorgroeimogelijkheden. Als MKB-organisatie concurreer je rechtstreeks met deze partijen. Vertrekt jouw beheerder, dan volgt vrijwel altijd een maandenlange periode van onderbezetting. Wervingstrajecten kosten veel managementtijd en brengen hoge bemiddelingskosten met zich mee, terwijl het risico op een misstap blijft bestaan. Zoals blijkt uit het Deloitte Global Outsourcing Survey is toegang tot gespecialiseerd talent tegenwoordig een van de belangrijkste drijfveren om werkzaamheden over te dragen aan externe partners.
Verborgen kosten voor opleiding, tooling en certificering
Naast de directe loonkosten zijn er structurele uitgaven die zelden vooraf worden meegewogen. IT ontwikkelt zich razendsnel; een interne medewerker moet doorlopend worden bijgeschoold om actuele vakkennis en certificeringen op peil te houden. Daarnaast vereist professioneel beheer specialistische software licenties voor monitoring, ticketing en endpoint protection. Voor één enkele organisatie zijn deze licenties onevenredig duur.
Bij IT uitbesteden voor het MKB zijn deze geavanceerde beheer- en beveiligingstools al volledig inbegrepen in de dienstverlening. Je deelt mee in de schaalvoordelen van een professionele beheerder en rekent af tegen een helder, vast maandtarief. Benieuwd hoe jouw organisatie ervoor staat op het gebied van digitale risico’s en continuïteit? Met onze korte interactieve zelfscan krijg je direct een nuchter inzicht in de stand van zaken.
Het kennistekort rondom cybersecurity en wetgeving
Moderne cyberaanvallen worden met de dag verfijnder. Criminelen zetten steeds vaker geautomatiseerde software in om continu netwerken te scannen op kwetsbaarheden. Voor een interne IT-kracht is het vrijwel ondoenlijk om deze ontwikkelingen in zijn eentje bij te houden. Het bewaken van digitale systemen vereist tegenwoordig immers proactieve 24/7 monitoring, geavanceerde detectiemiddelen en diepgaande kennis van recente aanvalsmethoden. Hier worden de praktische nadelen van een eigen IT-afdeling direct zichtbaar: reactief brandjes blussen biedt simpelweg geen bescherming tegen gerichte ransomware of datadiefstal.
Waarom een allround beheerder geen securityspecialist is
Systeembeheer en informatiebeveiliging zijn twee wezenlijk verschillende disciplines. Waar een allround beheerder zich primair richt op vlotte beschikbaarheid en tevreden gebruikers, draait cybersecurity om strikte toegangscontrole, dataversleuteling en vertrouwelijkheid. Zonder externe controle beoordeelt een interne beheerder in feite continu zijn eigen werk, waardoor blinde vlekken ontstaan. Het ontbreekt vaak aan ervaring met moderne endpoint protection en vroege dreigingsdetectie om indringers tijdig te stoppen. Internationale richtlijnen voor cybersecurity best practices benadrukken dan ook het belang van duidelijke risicoscheiding en continue bewaking. Met cybersecurity als dienst haal je die specialistische kennis in huis zonder dat je een zwaar securityteam op de loonlijst hoeft te zetten.
De complexiteit van compliance, ISO 27001 en NEN 7510
Niet alleen de techniek verandert snel, ook de wettelijke kaders worden strenger. De invoering van de Cyberbeveiligingswet (NIS2) stelt formele eisen aan zorgplichten, ketenveiligheid en snelle meldprocedures. Daarnaast verwachten zakelijke opdrachtgevers en toezichthouders steeds vaker aantoonbare naleving van erkende beveiligingsnormen:
- Information Security Management System: Het inrichten en onderhouden van een werkend ISMS vraagt om specifieke governance-expertise en continue audits.
- Zorgnormen: Zorgpraktijken en toeleveranciers dragen zware juridische verantwoordelijkheden rondom NEN 7510 en AVG-naleving voor medische dossiers.
- Aansprakelijkheid van het bestuur: Nieuwe richtlijnen leggen de eindverantwoordelijkheid voor dataveiligheid direct bij directie en bestuurders neer.
Een individuele IT-medewerker heeft zelden ervaring met formele auditprocessen of juridische compliance. Dit structurele kennishiaat vormt een van de grootste verborgen nadelen van een eigen IT-afdeling; het risico op torenhoge boetes of aansprakelijkheid bij incidenten verschuift daardoor ongemerkt naar de directietafel.
Hoe beoordeel je of jouw interne IT nog toekomstbestendig is?
Om te bepalen of je digitale fundament stevig genoeg staat, is een eerlijke blik op je huidige werkwijze nodig. Veel ondernemers ontdekken pas tijdens een crisissituatie hoe kwetsbaar hun beheer feitelijk is ingericht. Het tijdig herkennen van de nadelen van een eigen IT-afdeling voorkomt dat personeelsuitval of een cyberincident je bedrijfsvoering stillegt. Vraag jezelf daarom af in hoeverre processen persoonsafhankelijk zijn en of noodzakelijke controles, zoals een geteste 3-2-1 back-up regel en automatische patching, structureel plaatsvinden volgens een vastgesteld updatebeleid.
Stap voor stap de IT-volwassenheid van je organisatie toetsen
Met vier praktische stappen breng je de IT-volwassenheid van jouw onderneming helder in kaart:
- Stap 1: Inventariseer bedrijfskritische systemen: Maak een actueel overzicht van alle softwarelicenties, cloudkoppelingen en privileges. Weet exact wie welke beheerrechten bezit.
- Stap 2: Analyseer de helpdesk: Kijk kritisch naar responstijden bij alledaagse incidenten. Blijven meldingen te lang liggen omdat de beheerder overwerkt is?
- Stap 3: Controleer actieve beveiliging: Ga na of meervoudige authenticatie overal strikt is afgedwongen. Een back-up die je nooit hebt teruggezet is immers een aanname, geen zekerheid.
- Stap 4: Breng blinde vlekken aan het licht: Wil je direct weten waar jouw risico’s liggen? Doe de Nubivio zelfscan om binnen enkele minuten een duidelijk beeld te krijgen van je actuele beveiligingsniveau.
Het afwegen van continuïteit, flexibiliteit en regie
Na het in kaart brengen van de status quo weeg je af welke taken interne aandacht verdienen en wat beter kan worden ondergebracht bij een specialist. Tijdrovend ad-hoc beheer levert je organisatie immers geen directe voorsprong op. Een wendbare organisatie heeft juist focus nodig om te groeien en nieuwe cloudtechnologieën vlot te omarmen.
Zoek je naar strategische sturing zonder direct een zware managementfunctie op de loonlijst te zetten? Een fractional CISO biedt gerichte regie op het gebied van informatiebeveiliging en beleid, precies afgestemd op de schaal van jouw organisatie. Zo neem je de risico’s en nadelen van een eigen IT-afdeling weg, terwijl je de volledige regie over de digitale koers behoudt.
Managed IT en fractional regie als nuchter alternatief
Kiezen voor managed IT betekent afscheid nemen van de kwetsbaarheid van een eenmanspost. In plaats van alle technische druk bij één beheerder neer te leggen, vertrouw je op een compleet team van specialisten. Storingen worden proactief voorkomen doordat netwerken en systemen continu worden bewaakt, nog voordat medewerkers er op kantoor hinder van ondervinden. Bovendien zorgt een vast maandtarief voor volledige financiële voorspelbaarheid. Zo elimineer je de nadelen van een eigen IT-afdeling, terwijl je als directie de volledige regie over je digitale strategie behoudt.
Gemoedsrust door proactief beheer en schaalbare expertise
Wanneer de dagelijkse IT-zorg uitbesteed is, verloopt de ondersteuning soepel en gestructureerd. Een deskundige servicedesk staat klaar om medewerkers direct en vriendelijk te helpen bij gebruikersvragen, zonder dat tickets zich opstapelen. Daarnaast zorgt een doordacht updatebeleid met automatische patching ervoor dat kwetsbaarheden in software direct worden gedicht. Groeit je organisatie? Dan richten specialisten nieuwe cloudwerkplekken gestandaardiseerd en veilig in. In de Nubivio kennisbank vind je praktische gidsen over hoe je deze werkplekken optimaal inricht voor hybride teams.
Samenwerken met Nubivio: rust, controle en heldere afspraken
Nubivio fungeert als een betrokken en betrouwbaar verlengstuk van jouw organisatie. We geloven niet in ingewikkeld vakjargon of loze beloftes, maar in heldere afspraken en een nuchter stappenplan. Je krijgt inzicht in concrete rapportages en periodieke hersteltests van je back-ups, zodat je zwart-op-wit zeker weet dat de continuïteit van je bedrijf gewaarborgd blijft.
Door operationele taken en beveiligingsrisico’s extern te beleggen, verdwijnen de organisatorische nadelen van een eigen IT-afdeling naar de achtergrond. Het resultaat is merkbare kalmte op de werkvloer, voorspelbare kosten en de zekerheid dat alles op de achtergrond goed geregeld is. Zo houd jij weer tijd over om te ondernemen.
Kies voor rust en continuïteit in je digitale organisatie
Het vasthouden aan een interne beheerder brengt aanzienlijke kwetsbaarheden met zich mee: van hoge persoonsafhankelijkheid en stijgende personeelslasten tot serieuze hiaten op het gebied van cybersecurity en actuele wetgeving. De nadelen van een eigen IT-afdeling wegen voor veel MKB- en zorgorganisaties dan ook niet meer op tegen de schijnzekerheid van iemand op de gang. Moderne bedrijfsvoering vraagt om continue bewaking en specialistische expertise die niet afhankelijk is van één enkel individu.
Als ervaren Microsoft CSP-partner ondersteunt Nubivio bedrijven en praktijken met proactief beheer tegen een vast maandtarief zonder onverwachte kosten. Dankzij standaard versleutelde back-ups en periodieke hersteltests blijft jouw bedrijfscontinuïteit gegarandeerd. Zo ruil je ad-hoc brandjes blussen in voor structurele controle en gemoedsrust op de werkvloer. Benieuwd wat deze overstap voor jouw team kan betekenen? Ontdek hoe Nubivio rust en continuïteit brengt in jouw IT en zet vandaag de stap naar een stabiel digitaal fundament.
Veelgestelde vragen over IT-beheer
Wat is het grootste risico van een eenmans-IT-afdeling?
Het grootste risico is de kwetsbaarheid rondom continuïteit. Als jouw enige IT-medewerker ziek wordt, op vakantie gaat of vertrekt, stopt de ondersteuning direct. Cruciale kennis over netwerken, wachtwoorden en systemen zit vaak uitsluitend in diens hoofd. Dit toont direct de nadelen van een eigen IT-afdeling aan voor het MKB. Zonder achtervang of actuele documentatie lopen de dagelijkse bedrijfsprocessen en de operationele veiligheid van jouw organisatie bij uitval acuut gevaar.
Is een eigen IT-medewerker goedkoper dan IT uitbesteden?
Nee, onderaan de streep is een eigen IT-medewerker voor het MKB zelden voordeliger. Naast het brutosalaris betaal je werkgeverslasten, pensioen, apparatuur, trainingen en licenties voor specialistische beheersoftware. Ook ziekteverzuim brengt onvoorziene kosten met zich mee. Bij managed IT deel je die investeringen en een compleet team van specialisten met andere organisaties. Je betaalt daardoor een voorspelbaar vast maandtarief zonder verborgen uitgaven, wat jouw organisatie aanzienlijk meer financiële rust en operationele zekerheid oplevert.
Verlies ik de controle over mijn systemen als ik IT uitbesteed?
Zeker niet, je krijgt juist meer grip en inzicht. Uitbesteden betekent niet dat je de regie verliest, maar dat beheer en documentatie volgens vaste standaarden worden ingericht. Een betrouwbare IT-partner legt alle afspraken, configuraties en beveiligingsmaatregelen transparant vast. Als directie blijf je volledig eigenaar van alle data, licenties en systemen. De partner verzorgt de vakkundige uitvoering en levert periodieke rapportages, waardoor je altijd precies weet hoe de digitale infrastructuur van jouw onderneming presteert.
Kan een interne IT’er onze cybersecurity nog wel zelfstandig bijhouden?
In de praktijk is dat voor één persoon vrijwel onmogelijk geworden. Het landschap van cyberdreigingen verandert razendsnel en eist specialistische kennis van continue monitoring, endpoint protection en wetgeving zoals NIS2 of AVG. Een algemene beheerder richt zich meestal op dagelijkse gebruikersvragen en mist tijd voor diepgaande dreigingsanalyses. Dit toont de nadelen van een eigen IT-afdeling aan, waar specifieke security-expertise vaak ontbreekt om geavanceerde aanvallen, ransomware en incidenten tijdig en doeltreffend af te weren.
Hoe verloopt de overstap van een eigen IT-afdeling naar managed IT?
De overstap start met een grondige inventarisatie van jouw huidige netwerk, apparaten, software en documentatie. Vervolgens worden beheertaken, back-upprotocollen en beveiligingsprocessen stap voor stap overgezet naar gestandaardiseerde systemen. Nubivio zorgt ervoor dat deze transitie geruisloos verloopt, zodat de dagelijkse werkzaamheden gewoon doorgaan. Jouw medewerkers ervaren minimale verstoring en krijgen direct toegang tot een professionele servicedesk voor snelle en deskundige ondersteuning bij al hun dagelijkse vragen en technische uitdagingen.
Wat gebeurt er met onze bestaande IT-medewerker bij uitbesteding?
Uitbesteden betekent niet automatisch dat je afscheid neemt van jouw vaste IT-kracht. Veel bedrijven kiezen voor een hybride samenwerking. Jouw interne medewerker richt zich dan volledig op interne digitalisering, procesoptimalisatie en functionele ondersteuning. De tijdrovende beheertaken, updates, back-upcontroles en complexe cybersecurity worden overgedragen aan Nubivio. Zo behoud je waardevolle bedrijfskennis op de werkvloer, terwijl de continuïteit en veiligheid van de digitale omgeving professioneel en zonder uitvalrisico zijn geborgd.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.