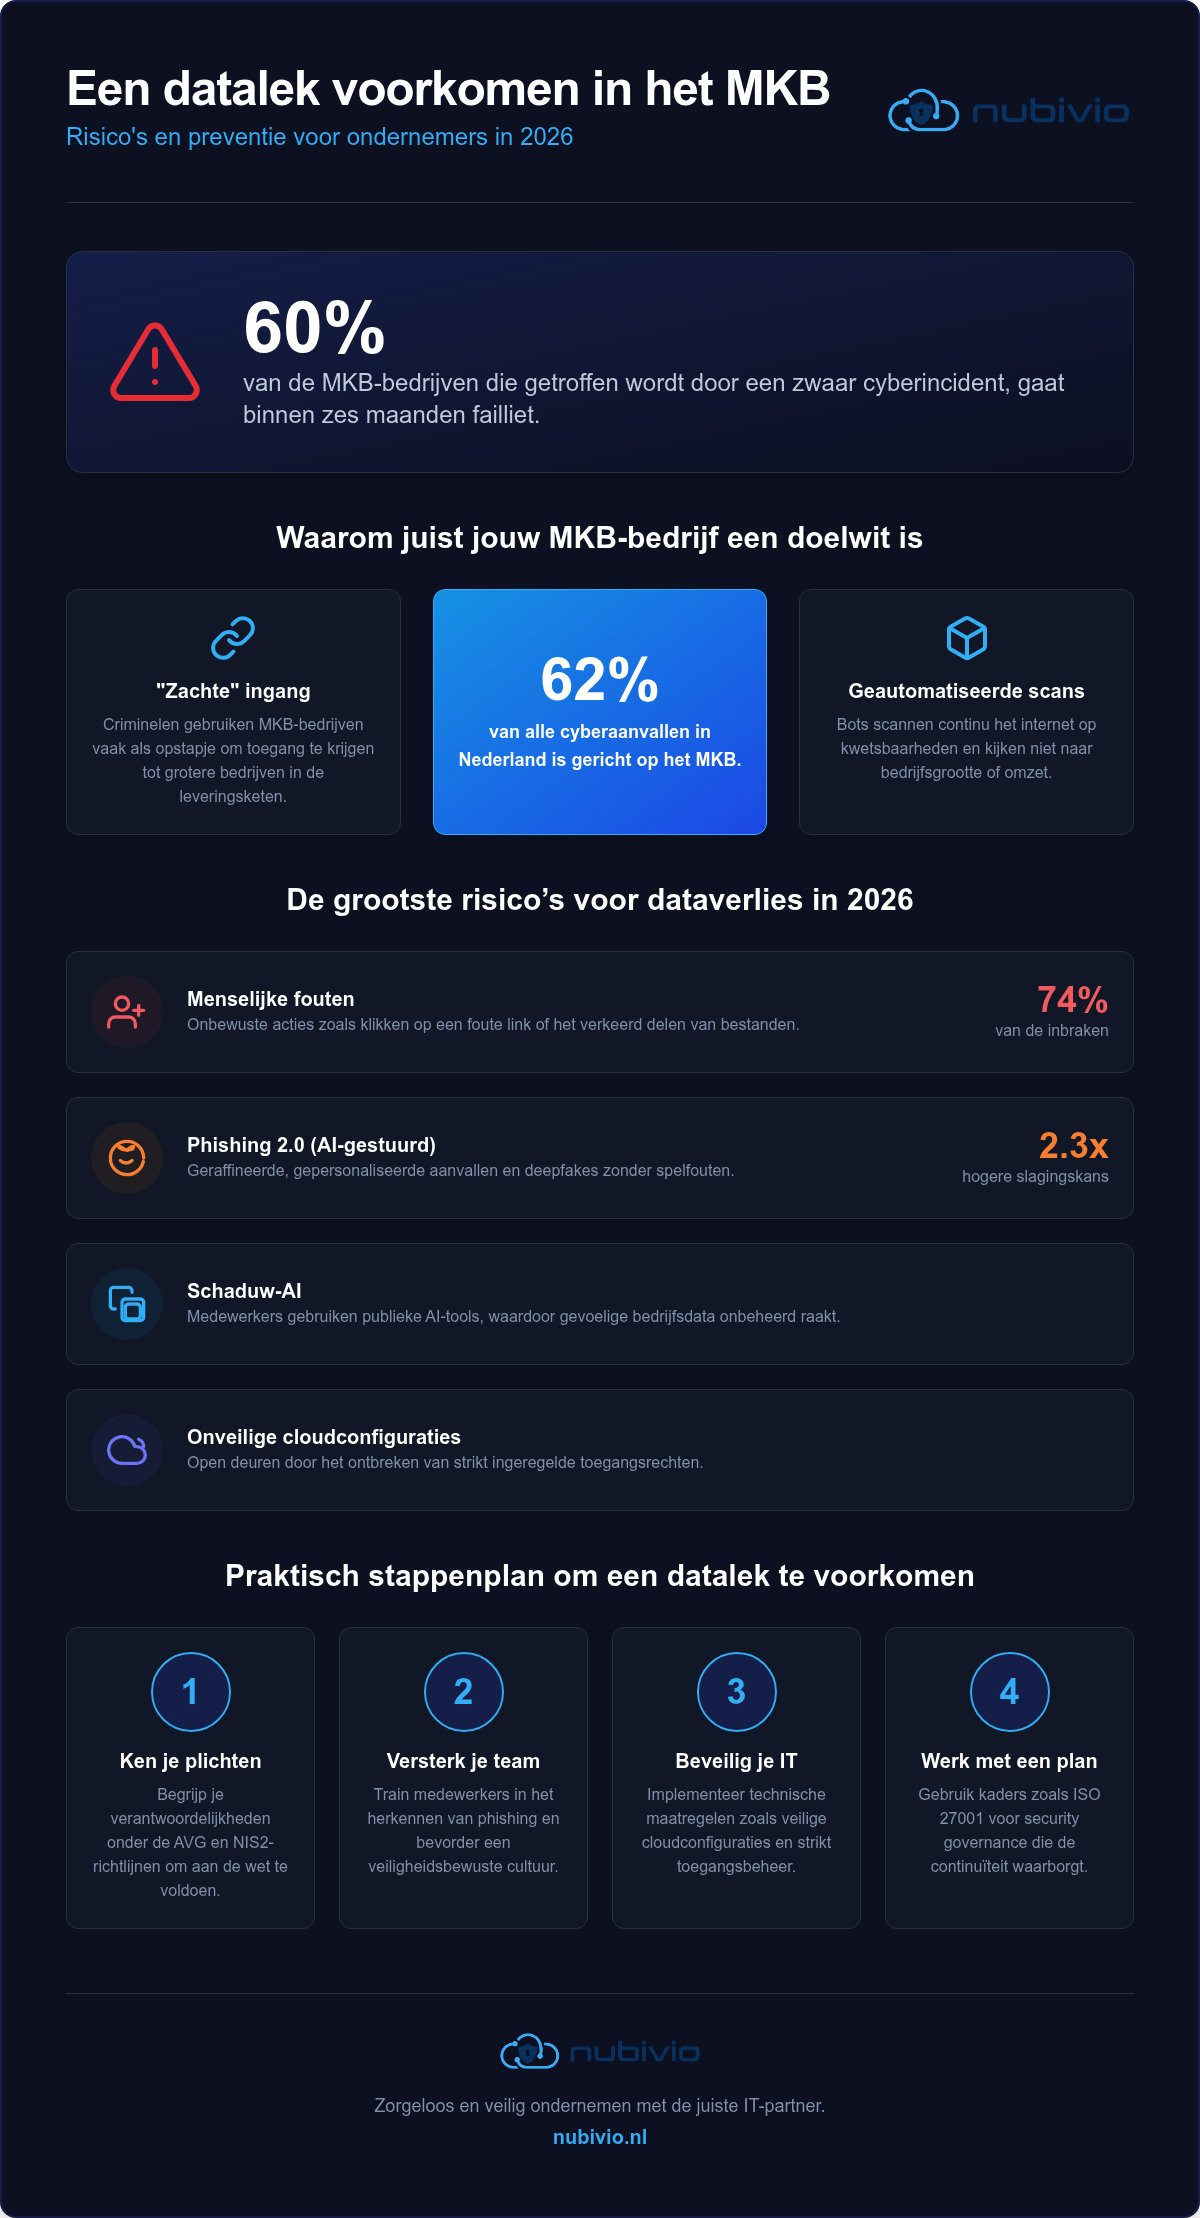
Wist je dat 60% van de MKB-bedrijven die worden getroffen door een zwaar cyberincident, binnen zes maanden failliet gaat? Het is een confronterend cijfer dat de kwetsbaarheid van ondernemers in 2026 onderstreept. Je steekt dagelijks al je energie in de groei van je bedrijf en de angst voor reputatieschade door een onverwacht lek is begrijpelijk. Een datalek voorkomen in het MKB vraagt om meer dan alleen een sterk wachtwoord; het draait om een waterdichte strategie die techniek en menselijk handelen combineert.
Je herkent waarschijnlijk de onduidelijkheid rondom complexe regels zoals de AVG en de vernieuwde NIS2 richtlijnen. Misschien ontbreekt het budget voor een fulltime CISO, terwijl de noodzaak voor professionele IT-beveiliging groter is dan ooit. Bij Nubivio geloven we dat veilig ondernemen voor iedereen haalbaar moet zijn zonder gedoe. In deze complete gids ontdek je hoe je met slimme IT-oplossingen en de juiste begeleiding de continuïteit van je organisatie waarborgt. We nemen je stap voor stap mee in een aanpak die niet alleen aan de wet voldoet, maar vooral rust en controle terugbrengt in je bedrijfsvoering.
Belangrijkste Punten
- Begrijp waarom hackers juist het MKB als doelwit kiezen en wat de actuele AVG-richtlijnen betekenen voor jouw verantwoordelijkheid.
- Ontdek hoe je de menselijke factor versterkt en je wapent tegen geavanceerde phishing in het tijdperk van AI.
- Leer welke concrete acties essentieel zijn voor een datalek voorkomen mkb om je kritieke bedrijfsprocessen te beschermen.
- Krijg inzicht in de waarde van ISO 27001 en security governance voor de continuïteit en reputatie van je onderneming.
- Ervaar hoe volledige ontzorging door Nubivio zorgt voor rust in de organisatie tegen een voorspelbaar, vast maandtarief.
Wat is een datalek en waarom is het MKB een doelwit?
Wat is een datalek precies? Volgens de AVG-richtlijnen van 2026 spreken we van een lek zodra persoonsgegevens verloren zijn gegaan of onrechtmatig zijn verwerkt. Dit gaat veel verder dan alleen een doelgerichte hack door een crimineel. Een verloren USB-stick met personeelsdossiers, een verkeerd geadresseerde e-mail met klantgegevens of een server die per ongeluk openstaat voor het publiek vallen hier ook onder. Een datalek voorkomen in het MKB begint bij het inzicht dat informatiebeveiliging geen luxe is, maar een voorwaarde om veilig te kunnen ondernemen.
Criminelen zien kleinere ondernemingen vaak als een ideale prooi. Waar grote multinationals zware digitale muren optrekken, hopen aanvallers bij een MKB-bedrijf op een openstaand raampje. Je organisatie wordt vaak gebruikt als “zachte” ingang om toegang te krijgen tot grotere partijen in de leveringsketen. Uit recente data blijkt dat 62% van alle cyberaanvallen in Nederland gericht is op het MKB. Het is cruciaal om het verschil te kennen tussen een algemeen beveiligingsincident en een meldingswaardig lek. Zodra de privacy van personen in het geding is, ben je wettelijk verplicht dit binnen 72 uur te melden bij de Autoriteit Persoonsgegevens. Met de volledige implementatie van de NIS2 richtlijn zijn de eisen voor rapportage en beveiliging voor veel sectoren bovendien nog strenger geworden.
De gevolgen voor jouw bedrijfsvoering
De impact van een lek reikt veel verder dan een mogelijke boete. Het raakt de kern van je bestaansrecht: het vertrouwen van je klanten. Als hun privégegevens op straat liggen, herstelt je reputatie daar niet zomaar van. Daarnaast kunnen cyberaanvallen je dagelijkse IT-processen volledig lamleggen. Denk aan ransomware die je bestanden versleutelt. De onzichtbare kosten van stilstand, juridische bijstand en forensisch onderzoek lopen razendsnel op terwijl je normale werkzaamheden volledig stilstaan.
Waarom “wij zijn te klein” een gevaarlijke mythe is
Veel ondernemers wanen zich onzichtbaar voor hackers, maar dat is een gevaarlijke misvatting. Geautomatiseerde bots scannen het internet continu op bekende kwetsbaarheden in software en systemen. Ze kijken niet naar je bedrijfsnaam of je omzet, maar puur naar de zwakke plek in je beveiliging. De cijfers van 2025 laten een grimmig beeld zien: de Autoriteit Persoonsgegevens ontving 39.407 meldingen van datalekken. Het risico is reëel en de gevolgen zijn vaak fataal. Uit onderzoek blijkt dat 60% van de MKB-bedrijven die een zwaar incident meemaken, binnen zes maanden failliet gaat. Een euro investeren in preventie bespaart je duizenden euro’s aan herstelkosten.
De grootste risico’s voor dataverlies in 2026
Menselijke fouten blijven de belangrijkste oorzaak van beveiligingsincidenten. In 2025 was menselijk handelen een factor in maar liefst 74% van alle geslaagde inbraken. Dit gaat vaak onbewust: een medewerker klikt op een verkeerde link of deelt per ongeluk een map met gevoelige bestanden. Een datalek voorkomen in het MKB begint daarom bij het besef dat techniek alleen niet volstaat. Naast de mens vormen onveilige cloudconfiguraties een groeiend risico. Veel bedrijven stappen over naar de cloud zonder de toegangsrechten strikt in te regelen. Dit creëert open deuren voor kwaadwillenden die willekeurig systemen scannen op zwaktes. Het is verstandig om een duidelijk stappenplan om een datalek te voorkomen te hanteren, zodat je precies weet waar de zwakke plekken in je digitale infrastructuur zitten.
De opkomst van AI-risico’s en schaduw-AI
Een nieuwe dreiging in 2026 is het fenomeen schaduw-AI. Werknemers gebruiken vaak publieke AI-tools om sneller te kunnen werken, zonder dat de IT-afdeling hiervan weet. Ze kopiëren bijvoorbeeld klantgegevens of vertrouwelijke strategieën naar een chatbot om een samenvatting te maken. Zodra deze data in een publieke tool staat, verlies je de controle over de privacy en voldoe je niet meer aan de AVG. Bij Nubivio zien we dat een gebrek aan helder beleid hier vaak de oorzaak van is. Een veilige implementatie van deze technologie is essentieel voor je bedrijfsvoering. Lees meer over veilig werken met AI om te voorkomen dat bedrijfsgeheimen onbedoeld onderdeel worden van publieke datasets.
Phishing 2.0: herken de nieuwste methodes
Cybercriminelen zijn door de inzet van AI veel geraffineerder geworden. Traditionele phishingmails met opvallende spelfouten zijn verleden tijd. In 2026 maken aanvallers gebruik van gepersonaliseerde berichten en zelfs deepfakes om medewerkers te misleiden. AI-gestuurde aanvallen hebben inmiddels een 2,3 keer hogere slagingskans dan oude methodes. Ze bootsen de stem van een directeur na of sturen een bericht dat precies aansluit bij een lopend project. Techniek zoals MFA biedt een belangrijke barrière, maar regelmatige security awareness training is onmisbaar. Je personeel moet de nieuwste signalen leren herkennen voordat ze op een schadelijke link klikken.
Daarnaast vormt “shadow IT” een sluipend gevaar voor de continuïteit. Het gebruik van privé-apparaten of ongeautoriseerde apps voor zakelijke doeleinden maakt je netwerk onoverzichtelijk en kwetsbaar. Als medewerkers hun eigen telefoon gebruiken zonder de juiste beveiliging, vergroot dit de kans op dataverlies aanzienlijk. Een goed ingerichte IT-werkplek zorgt ervoor dat medewerkers overal veilig kunnen werken. Je kunt direct beginnen met het versterken van je digitale weerbaarheid door te kiezen voor de cybersecurity diensten van Nubivio. Doe ook de zelfscan voor een direct inzicht in de huidige staat van je beveiliging.
Strategische preventie via ISO 27001 en security governance
Veel ondernemers denken bij beveiliging direct aan firewalls en virusscanners. Hoewel deze tools essentieel zijn, vormen ze slechts een deel van de oplossing. Een datalek voorkomen in het MKB vraagt om een fundament van goede afspraken en processen. Dit noemen we security governance. Het gaat erom dat je precies weet wie er toegang heeft tot welke data en wat er moet gebeuren als er toch iets misgaat. ISO 27001 is hierbij de wereldwijde gouden standaard. Deze norm helpt je om informatiebeveiliging structureel aan te pakken via een cyclus van voortdurende verbetering. Sinds de overgangsperiode voor de 2022-versie van deze norm eind 2025 afliep, ligt de nadruk nog sterker op cyberweerbaarheid en privacybescherming.
Nubivio begrijpt dat je als ondernemer niet zit te wachten op dikke handboeken of complexe theoretische kaders. Wij vertalen deze internationale normen naar praktische acties die passen bij jouw dagelijkse praktijk. Het doel is niet het behalen van een certificaat om het certificaat, maar het creëren van een veilige omgeving waarin je zonder zorgen kunt groeien. Door security governance onderdeel te maken van je bedrijfsstrategie, verklein je de kans op menselijke fouten en technische missers aanzienlijk. Voor meer verdieping over de implementatie van deze standaarden kun je terecht in onze kennisbank.
De voordelen van een fractional CISO
Een fulltime Chief Information Security Officer (CISO) is voor de meeste MKB-bedrijven een te grote investering. Toch heb je strategisch advies nodig om de juiste IT-keuzes te maken. Een fractional CISO van Nubivio biedt hier de perfecte uitkomst. Je krijgt toegang tot hoogwaardige expertise op abonnementsbasis, precies wanneer je het nodig hebt. Deze expert kijkt over de schouder van je IT-afdeling mee, voert risicoanalyses uit en zorgt dat je voldoet aan alle wet- en regelgeving. Dit brengt rust in de organisatie; je weet dat de beveiliging professioneel wordt aangestuurd zonder dat je de hoofdprijs betaalt. Meer informatie over deze rol vind je in onze kennisbank.
Compliance in de zorg: NEN 7510 en de AVG
Voor organisaties in de zorgsector liggen de lat en de risico’s nog hoger. Patiëntengegevens zijn zeer gevoelig en vallen onder de strengste categorieën van de AVG. Naast de algemene regels moet je hier voldoen aan de NEN 7510. Dit is een specifieke norm voor informatiebeveiliging binnen de Nederlandse zorg. Met de komst van de NIS2 richtlijn is de druk op zorginstellingen verder toegenomen, met strengere meldplichten die soms al binnen 24 uur na ontdekking van een incident ingaan. Nubivio is gespecialiseerd in het begeleiden van zorgondernemers bij deze complexe materie. Wij zorgen dat je aan alle eisen voldoet, zodat jij je kunt focussen op het verlenen van de beste zorg. Bekijk onze uitgebreide gids over dit onderwerp in de kennisbank.
Praktisch stappenplan om een datalek te voorkomen
Een datalek voorkomen in het MKB begint bij overzicht. Je kunt immers niet beschermen wat je niet ziet. In 2026 is een versnipperd IT-landschap de grootste vijand van veiligheid. Bedrijfsdata staat vaak verspreid over verschillende cloudapplicaties, lokale servers en persoonlijke apparaten. Volg deze stappen om de controle over je data terug te krijgen:
- Stap 1: Inventariseer je data. Breng in kaart waar persoonsgegevens staan. Welke systemen zijn kritiek voor je dagelijkse operatie?
- Stap 2: Beveilig de toegang. Gebruik altijd MFA en hanteer het principe van minimale rechten.
- Stap 3: Borg de continuïteit. Zorg voor een back-up die losgekoppeld is van je hoofdnetwerk.
- Stap 4: Investeer in mensen. Digitale weerbaarheid is een continu proces, geen eenmalige cursus.
- Stap 5: Blijf waakzaam. Gebruik monitoring om verdachte inlogpogingen direct te signaleren.
Toegangsbeheer en multifactor authenticatie
Wachtwoorden alleen volstaan niet meer. Criminelen hebben door AI-gestuurde aanvallen steeds minder tijd nodig om een simpel wachtwoord te kraken. MFA voegt een extra laag toe die bijna niet te omzeilen is. Binnen een Microsoft 365 omgeving is dit eenvoudig uit te rollen, maar de instellingen moeten wel kloppen. Pas hierbij het “least privilege” principe toe. Dit betekent dat een medewerker alleen toegang krijgt tot de bestanden die strikt noodzakelijk zijn voor hun functie. Zo beperk je de schade als een account toch gecompromitteerd raakt door een menselijke fout.
Back-up en herstel: je laatste reddingslijn
Een solide back-up strategie is een onmisbaar onderdeel van een datalek voorkomen in het MKB. Er is echter een groot verschil tussen een kopie in de cloud en een echte, veilige offline back-up. Als ransomware je netwerk binnendringt, worden vaak ook de gesynchroniseerde bestanden in de cloud versleuteld. Een offline back-up blijft buiten schot en vormt je laatste reddingslijn. Test daarnaast minimaal één keer per kwartaal of het herstelproces daadwerkelijk werkt. Niets is vervelender dan een back-up die op het cruciale moment corrupt blijkt te zijn. Nubivio beheert dit proces volledig als onderdeel van onze IT-dienstverlening. Wij zorgen dat je data veilig staat en dat je bij een incident razendsnel weer up-and-running bent.
Wil je direct weten of je huidige maatregelen voldoende zijn voor de uitdagingen van 2026? Doe onze zelfscan en ontdek hoe je de beveiliging van je organisatie direct kunt versterken.
Cybersecurity als dienst: zorgeloos ondernemen met Nubivio
Veel ondernemers ervaren IT-beveiliging als een constante bron van zorg en onverwachte kosten. Bij Nubivio draaien we dat om. We bieden cybersecurity als een integrale dienst, waardoor een datalek voorkomen in het MKB geen los project meer is, maar een continu proces op de achtergrond. Onze aanpak is proactief; we wachten niet tot er een incident plaatsvindt, maar monitoren systemen continu om dreigingen in de kiem te smoren. Dit geeft je de rust om je volledig te richten op je kernactiviteiten, terwijl wij waken over de veiligheid en de continuïteit van je organisatie. Een AVG-proof ingerichte omgeving is bij ons de standaard, niet een extra optie.
Volledige ontzorging voor een vast maandtarief
Een van de grootste frustraties bij IT-beheer zijn de onvoorspelbare facturen. Wanneer er een cruciale beveiligingsupdate nodig is of er een complexe vraag over compliance ontstaat, wil je niet direct de teller zien lopen. Daarom werkt Nubivio met een vast maandtarief. Dit zorgt voor voorspelbaarheid en volledige transparantie in je kosten. Of het nu gaat om het beveiligen van cloudwerkplekken of het inzetten van een fractional CISO voor strategische security governance, alles is inbegrepen. Managed IT betekent bij ons dat we niet alleen de techniek beheren, maar ook fungeren als een betrokken verlengstuk van je team. In onze kennisbank vind je meer informatie over de voordelen van IT uitbesteden voor het Nederlandse MKB.
Klaar voor de toekomst met veilige AI en Copilot
De razendsnelle opkomst van AI biedt enorme kansen voor groei, maar brengt ook nieuwe uitdagingen met zich mee voor je databeveiliging. Als Microsoft CSP-partner begeleidt Nubivio je bij de veilige adoptie van innovatieve tools zoals Microsoft Copilot. We zorgen dat AI-governance direct verankerd is in je bestaande IT-structuur. Dit betekent dat je profiteert van de efficiëntie van AI zonder dat gevoelige bedrijfsdata onbedoeld onderdeel wordt van publieke datasets. We richten je omgeving zo in dat dataclassificatie en toegangsbeheer ook binnen AI-toepassingen waterdicht zijn. Bekijk onze specifieke pagina over veilig werken met AI om te zien hoe we dit aanpakken.
Door te kiezen voor een partner die waakzaam is op de achtergrond en direct communiceert wanneer dat nodig is, bouw je aan een digitaal weerbare toekomst voor je bedrijf. Ben je benieuwd hoe jouw organisatie er momenteel voor staat op het gebied van beveiliging en wetgeving? Doe dan direct de zelfscan en ontdek binnen enkele minuten waar de verbeterpunten liggen voor jouw onderneming. De kracht van een betrouwbare IT-partner zit in de rust die het je organisatie brengt, zodat jij kunt doen waar je goed in bent.
Bouw aan een weerbare toekomst voor je onderneming
Een datalek voorkomen in het MKB draait om meer dan alleen het installeren van de nieuwste software. Het is een integrale aanpak waarbij techniek, menselijk gedrag en strategische keuzes samenkomen. Door te investeren in security governance en de juiste processen, zoals de ISO 27001 of NEN 7510 normen, leg je een stevig fundament voor de continuïteit van je organisatie. Je zorgt er hiermee voor dat veiligheid een vast onderdeel wordt van je bedrijfscultuur in plaats van een losse IT-taak.
Met Nubivio als proactieve partner krijg je toegang tot hoogwaardige expertise, zoals een fractional CISO, zonder de last van een fulltime salaris. Je profiteert van een veilig ingerichte IT-omgeving en volledige ontzorging tegen een vast maandbedrag zonder verrassingen. Zo voldoe je aan de AVG en ben je klaar voor de uitdagingen van de NIS2 richtlijn. Dit geeft de rust die nodig is om je weer volledig op je kernactiviteiten te concentreren.
Ben je benieuwd hoe veilig jouw bedrijfsdata momenteel echt is? Zet vandaag de eerste stap naar volledige digitale rust. Doe de gratis zelfscan en ontdek direct waar jouw kansen liggen voor een veiligere bedrijfsvoering. Je kunt met een gerust hart blijven groeien terwijl wij op de achtergrond over je digitale veiligheid waken.
Veelgestelde vragen
Wat moet ik doen als ik vermoed dat er een datalek is?
Informeer direct je IT-partner en start een intern onderzoek om vast te stellen welke gegevens precies betrokken zijn. Als er een risico is voor de privacy van betrokkenen, moet je dit binnen 72 uur melden bij de Autoriteit Persoonsgegevens. Nubivio ondersteunt je volledig bij dit proces door snelle detectie en professionele begeleiding bij de melding. Zo houd je de controle en voldoe je aan je wettelijke plichten zonder dat er paniek ontstaat.
Is een kleine onderneming ook verplicht een datalek te melden?
Ja, de AVG maakt voor de meldplicht geen enkel onderscheid in bedrijfsgrootte. Elk bedrijf dat persoonsgegevens verwerkt, moet incidenten beoordelen en indien nodig officieel melden. Het is bovendien verplicht om een intern register bij te houden van alle inbreuken op de beveiliging, ook als ze niet ernstig genoeg zijn voor de toezichthouder. Dit register toont aan dat je als ondernemer proactief verantwoordelijkheid neemt voor de data van je klanten en medewerkers.
Hoe voorkomt multifactor authenticatie (MFA) een datalek?
MFA blokkeert ongeautoriseerde toegang door een extra beveiligingslaag toe te voegen die volledig losstaat van het wachtwoord. Zelfs als criminelen je inloggegevens stelen via phishing, hebben ze geen toegang zonder de unieke code op je telefoon. Dit is een van de meest effectieve stappen voor een datalek voorkomen in het MKB. Nubivio stelt deze dubbele beveiliging standaard in voor alle beheerde werkplekken om je digitale deuren voor onbevoegden dicht te houden.
Wat is het grootste risico van AI-gebruik voor datalekken?
Het grootste gevaar is het invoeren van gevoelige bedrijfsinformatie in publieke AI-modellen zoals de gratis varianten van bekende chatbots. Deze data wordt vaak gebruikt om de modellen verder te trainen, waardoor je bedrijfsgeheimen onbedoeld toegankelijk worden voor derden. Nubivio begeleidt organisaties bij de veilige integratie van Microsoft Copilot. Hierbij blijft al je data binnen je eigen beveiligde IT-omgeving en wordt deze nooit gedeeld met de buitenwereld of publieke AI-systemen.
Hoe helpt een ISO 27001 certificering bij preventie?
ISO 27001 helpt je om informatiebeveiliging te benaderen als een managementmethode in plaats van een puur technisch probleem. Door processen rondom databeheer vast te leggen en continu te verbeteren, verklein je de kans op menselijke fouten en technische gebreken aanzienlijk. Het dwingt je organisatie om structureel over risico’s na te denken en maatregelen te toetsen. Nubivio biedt volledige ondersteuning bij het behalen van deze certificering, zodat je kunt bewijzen dat dataveiligheid bij jou gewaarborgd is.
Wat zijn de kosten van IT-beveiliging voor het MKB?
Wij werken met een vast maandtarief per werkplek, waardoor je precies weet waar je aan toe bent zonder onverwachte facturen. Dit voorkomt grote investeringen vooraf en zorgt dat je cybersecurity altijd up-to-date blijft zonder verrassingen achteraf. De kosten van goede preventie vallen in het niet bij de enorme financiële schade en het reputatieverlies na een incident. Nubivio kijkt samen met jou naar een pakket dat perfect aansluit bij de omvang en het risicoprofiel van je onderneming.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.