
Wat als je beveiliging niet langer uit losse maatregelen bestaat, maar één samenhangende aanpak wordt? Veel organisaties hebben al tools en afspraken, maar missen overzicht: wie volgt verbeterpunten op, welke risico’s krijgen voorrang en sluiten de maatregelen aan op het dagelijkse IT-beheer? Met cybersecurity as a service Nederland verbind je die onderdelen aan duidelijke verantwoordelijkheden en terugkerende opvolging.
Cybersecurity as a service kan bestaan uit technische maatregelen, beheer en advies over informatiebeveiliging. De invulling hangt af van je organisatie, de gegevens waarmee je werkt en de risico’s die daarbij horen. Ook compliance, zoals ISO 27001 of NEN 7510, kan deel uitmaken van een aanpak die aansluit op je dagelijkse IT.
In dit artikel lees je welke taken en verantwoordelijkheden erbij kunnen horen en waarop je let bij het vergelijken van een aanpak. Zo kun je bepalen welke ondersteuning past bij jouw organisatie en hoe je beveiliging stap voor stap verbetert. Nubivio brengt cybersecurity, beheerde IT en security governance samen voor MKB- en zorgorganisaties.
Belangrijkste Punten
- Cybersecurity as a service Nederland verbindt doorlopende beveiliging met duidelijke afspraken en opvolging, in plaats van losse maatregelen.
- Breng doelen, verantwoordelijkheden en risico’s samen met het dagelijkse IT-beheer, zodat beveiligingskeuzes aansluiten op jouw organisatie.
- Vergelijk dienstverlening op taken, rapportage, prioriteiten en evaluatie. Uitbesteden van de uitvoering betekent niet dat je alle besluitvorming overdraagt.
- Gebruik een nulmeting om de uitgangssituatie vast te stellen en verbeteringen te prioriteren. Zie die als startpunt, niet als garantie op veiligheid.
- Ontdek hoe Nubivio cybersecurity, beheerde IT en security governance samenbrengt voor MKB- en zorgorganisaties.
Waarom cybersecurity as a service in Nederland verder gaat dan losse maatregelen
Een beveiligingstool installeren of eenmalig advies inwinnen kan nuttig zijn. Maar wie controleert daarna of de maatregel nog past? Wie volgt openstaande punten op, en hoe bepaal je wat eerst aandacht nodig heeft? Zonder afspraken en opvolging blijft beveiliging al snel een verzameling losse acties.
Cybersecurity as a service is doorlopende ondersteuning bij het organiseren, uitvoeren en verbeteren van digitale beveiliging. Verantwoordelijkheden, dagelijkse IT en prioriteiten worden daarbij met elkaar verbonden. Het doel is niet om alle risico’s weg te nemen. Het gaat erom dat je weet welke maatregelen je neemt, wie ze opvolgt en wanneer je opnieuw beoordeelt wat nodig is.
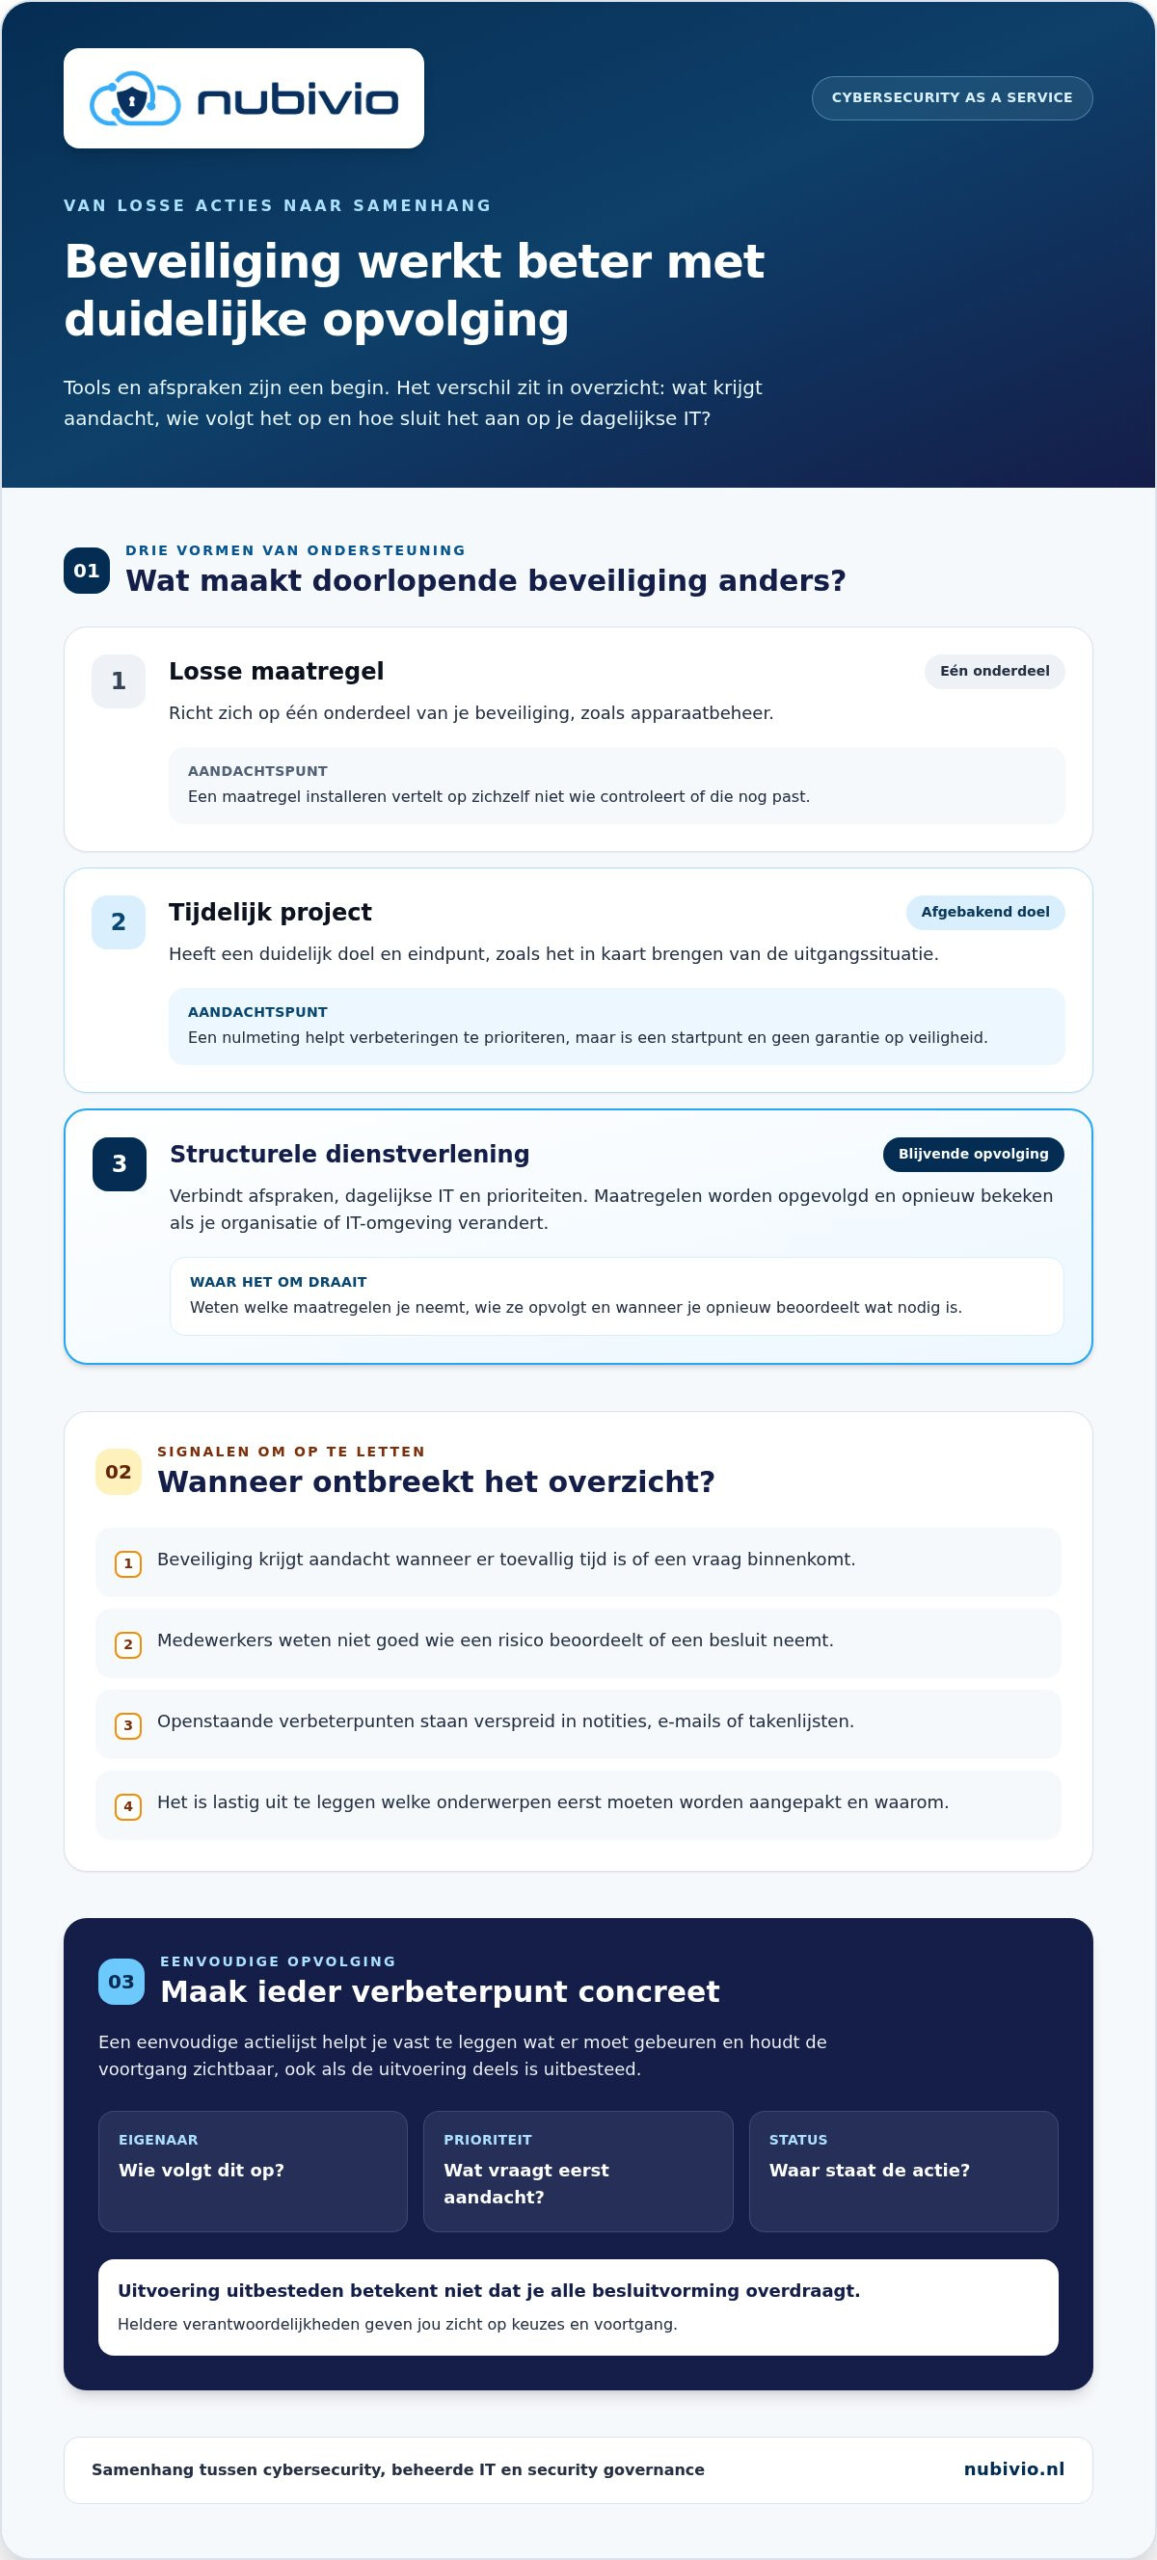
Een losse maatregel richt zich op één onderdeel, zoals apparaatbeheer. Een tijdelijk project heeft een afgebakend doel en eindpunt, bijvoorbeeld het in kaart brengen van de uitgangssituatie. Structurele dienstverlening voegt daar blijvende opvolging aan toe. Afspraken worden uitgevoerd en de beveiliging wordt opnieuw bekeken wanneer je organisatie of IT-omgeving verandert. Zo krijgt cybersecurity as a service Nederland betekenis in de dagelijkse praktijk, niet alleen op papier.
Wanneer losse beveiligingsmaatregelen tekortschieten
Losse hulpmiddelen geven niet vanzelf inzicht in het geheel. Een organisatie kan back-ups maken, updates uitvoeren en beveiligingssoftware gebruiken. Toch blijft het mogelijk dat niemand controleert of die werkzaamheden consequent gebeuren, of vastlegt wat er moet gebeuren als een actie blijft liggen. De afzonderlijke onderdelen zijn er, maar het overzicht en de samenhang ontbreken.
Dat merk je vaak aan kleine, herkenbare signalen:
- Beveiliging krijgt aandacht wanneer er toevallig tijd is of een vraag binnenkomt.
- Medewerkers weten niet goed wie een risico beoordeelt of een besluit neemt.
- Openstaande verbeterpunten staan verspreid in notities, e-mails of takenlijsten.
- Het is lastig uit te leggen welke onderwerpen eerst moeten worden aangepakt en waarom.
In een klein IT-team kan één medewerker updates beheren, vragen van collega’s afhandelen en ondertussen andere IT-taken uitvoeren. Als een beveiligingspunt geen duidelijke eigenaar heeft, schuift het gemakkelijk door. Dat betekent niet automatisch dat er iets misgaat, maar het kost tijd om later opnieuw uit te zoeken wat is afgesproken en wie de volgende stap zet. Een eenvoudige actielijst met een eigenaar, prioriteit en status maakt opvolging concreter. De organisatie houdt zo zicht op keuzes en voortgang, ook wanneer de uitvoering deels is uitbesteed.
Voor welke Nederlandse organisaties de dienst relevant kan zijn
Cybersecurity as a service kan passen bij MKB-organisaties zonder eigen securityteam, of bij organisaties waarvan medewerkers beveiliging combineren met andere verantwoordelijkheden. Ook wanneer je IT-ondersteuning uitbesteedt, helpt het om beleid, uitvoering en besluitvorming op elkaar af te stemmen.
Voor zorgorganisaties is informatiebeveiliging een belangrijk aandachtspunt vanwege de gevoelige gegevens en specifieke werkprocessen. Kijk naar de doelen die je wilt bereiken, de IT-omgeving die je gebruikt en de tijd en kennis die intern beschikbaar zijn. Daarmee bepaal je of je vooral ondersteuning bij de uitvoering nodig hebt, strategische begeleiding of een combinatie van beide. Nubivio ondersteunt MKB- en zorgorganisaties met cybersecurity, beheerde IT en security governance.
Wat cybersecurity as a service omvat: van governance tot dagelijkse beveiliging
Een werkbare beveiligingsaanpak begint niet bij een lijst technische hulpmiddelen, maar bij keuzes. Welke informatie en processen zijn belangrijk? Welke risico’s verdienen aandacht en wie neemt besluiten? Governance maakt die keuzes duidelijk. Je legt doelen, verantwoordelijkheden en afspraken vast, zodat medewerkers en IT-beheerders weten waarop ze moeten letten en wanneer ze iets moeten melden of escaleren.
Een raamwerk kan helpen om structuur aan te brengen. Het NIST Cybersecurity Framework biedt informatie over aanpakken voor cybersecurity. Dat betekent niet dat je als MKB-organisatie elk onderdeel moet invoeren. Kies wat bruikbaar is voor jouw IT-omgeving, de informatie die je beheert, je risico’s en de capaciteit die je zelf beschikbaar hebt.
Daarna moet beleid aansluiten op het dagelijkse werk. Denk aan afspraken over updates, apparaatbeheer en toegang tot systemen. Als je beleid voorschrijft dat updates tijdig moeten worden uitgevoerd, hoort daar een praktisch proces bij: wie beheert updates, hoe worden achterstanden zichtbaar en wie bepaalt wat voorrang krijgt? Zo wordt beveiliging onderdeel van regulier IT-beheer in plaats van een los document.
De rol van een fractional CISO in de beveiligingsaanpak
Een fractional CISO biedt strategische ondersteuning wanneer je geen eigen fulltime Chief Information Security Officer hebt. Die helpt doelen en risico’s te vertalen naar prioriteiten en bespreekt met het management welke besluiten nodig zijn. Ook is er afstemming met interne IT-verantwoordelijken, zodat beleid uitvoerbaar blijft en dagelijkse werkzaamheden aansluiten op de gekozen beveiligingsaanpak.
Een heldere taakverdeling blijft belangrijk. De fractional CISO kan richting geven en helpen de voortgang te bewaken. Het management blijft verantwoordelijk voor besluiten en interne medewerkers voeren hun afgesproken taken uit. Zo krijgt security governance een vaste plek zonder dat elke technische keuze naar het bestuur hoeft.
Hoe beheerde IT en beveiliging elkaar aanvullen
Werkplekbeheer, cloudbeheer en beveiliging raken elkaar voortdurend. Een wijziging in de werkomgeving kan gevolgen hebben voor toegangsafspraken en updates moeten passen binnen het beheerproces. Nubivio verbindt die onderdelen met automatische patching, patchmanagementbeleid en een updatebeleid. Zo wordt duidelijker hoe updates worden beheerd en hoe dat aansluit op de beveiligingsafspraken.
Continuïteit hoort ook bij die samenhang. Afzonderlijke versleutelde cloudback-ups en periodieke hersteltests helpen je voorbereiden op situaties waarin gegevens of systemen moeten worden hersteld. Een back-up test controleert of back-ups daadwerkelijk kunnen worden hersteld. De uitkomst laat zien waar je herstelvoorbereiding verder aandacht nodig heeft, maar is geen belofte dat elk herstel altijd probleemloos verloopt.
De invulling hoeft niet voor iedere organisatie hetzelfde te zijn. Een klein bedrijf kan vooral ondersteuning nodig hebben bij dagelijks beheer en duidelijke prioriteiten. Een zorgpraktijk kan daarnaast aandacht nodig hebben voor de beveiliging van medische gegevens en aansluiting op NEN 7510. Nubivio combineert cybersecurity, beheerde IT en governance voor MKB- en zorgorganisaties. Bekijk de aanpak van Nubivio voor cybersecurity en IT-beheer om te zien hoe die onderdelen samenhangen.
Cybersecurity as a service vergelijken: behoud grip zonder alles zelf te doen
Een goede vergelijking gaat niet alleen over welke beveiligingsmiddelen je krijgt. Kijk vooral naar de samenhang: wat valt binnen de dienstverlening, wie voert taken uit en welke besluiten blijven bij jouw organisatie? Uitbesteden hoort niet te betekenen dat je het overzicht of de zeggenschap kwijtraakt. Heldere afspraken maken zichtbaar waar de ondersteuning begint en waar jouw verantwoordelijkheid blijft.
Gebruik deze punten om de inhoud en taakverdeling naast elkaar te zetten:
Scope: Welke onderdelen van je cloud-, werkplek- en back-upomgeving vallen onder de ondersteuning? Is ook duidelijk wat buiten de afgesproken scope valt?
Taakverdeling: Wie voert maatregelen uit, wie bewaakt de opvolging en wie neemt besluiten? Leg ook vast welke taken bij je eigen medewerkers blijven.
Rapportage: Krijg je begrijpelijk inzicht in uitgevoerde acties, openstaande punten en onderwerpen die aandacht vragen?
Prioritering: Wordt uitgelegd waarom een punt voorrang krijgt en welke keuzes of inzet daarvoor nodig zijn?
Periodieke evaluatie: Is er een vast moment om voortgang, nieuwe risico’s en veranderingen in je organisatie te bespreken?
Een dienstverlener kan werkzaamheden uitvoeren en adviseren, maar belangrijke keuzes blijven bij jouw organisatie. Het management bepaalt de doelen en beslist hoe met risico’s wordt omgegaan. De specialist brengt kennis in en voert afgesproken taken uit. Zo houd je de besluitvorming zelf in handen, zonder elke technische activiteit zelf te hoeven organiseren.
Welke afspraken zorgen voor inzicht en regie?
Leg vooraf vast wie het aanspreekpunt is, hoe belangrijke aandachtspunten worden gemeld en wie mag besluiten over vervolgstappen. Spreek ook af hoe je de voortgang en openstaande acties kunt volgen. Een bruikbare rapportage benoemt niet alleen technische bevindingen, maar maakt duidelijk wat die betekenen voor jouw organisatie en welke keuze of actie nodig is.
Plan daarnaast terugkerende evaluaties. Verandert je werkwijze, komen er systemen bij of verschuiven interne verantwoordelijkheden, dan kan de aanpak mee veranderen. Zo voorkom je dat afspraken verouderen of dat beveiliging na een eerste project stilvalt.
Hoe herken je een aanpak die past bij jouw organisatie?
Leg de voorgestelde scope naast je eigen omgeving: cloud, werkplekken, apparaten en back-ups. Kijk vervolgens of de afspraken passen bij de kennis en tijd die je intern hebt. Advies moet uitvoerbaar zijn binnen je dagelijkse werk, niet alleen technisch wenselijk op papier.
Voor zorgorganisaties is het relevant dat beveiligingskeuzes aansluiten op de omgang met medische gegevens en de context van NEN 7510 en de AVG. Nubivio begeleidt zorgorganisaties bij NEN 7510 en verbindt security governance met beheerde IT. Vergelijk daarom niet alleen welke maatregelen worden genoemd, maar ook hoe ze aansluiten op jouw processen, capaciteit en verantwoordelijkheden.
Van nulmeting naar blijvende verbetering: zo verloopt een werkbare aanpak
Een nulmeting helpt je keuzes te baseren op de situatie van jouw organisatie. Nubivio voert een baselineassessment voor een MKB-organisatie of praktijk doorgaans uit in zeven tot tien werkdagen. De uitkomst is een praktisch vertrekpunt, geen certificaat of garantie op veiligheid. Daarna vertaal je de bevindingen naar acties die passen bij je werkprocessen en beschikbare capaciteit.
Een bruikbare verbetercyclus bestaat uit vier stappen:
- Breng de uitgangssituatie in kaart. Verzamel informatie over systemen, afspraken en lopende werkzaamheden. Noteer ook waar antwoorden of documentatie ontbreken.
- Kies wat eerst aandacht vraagt. Weeg mogelijke gevolgen af tegen de inspanning en de invloed op het dagelijkse werk.
- Wijs acties toe. Leg vast wie verantwoordelijk is, welke beslissing nodig is en welke ondersteuning daarbij helpt.
- Bekijk de voortgang opnieuw. Bespreek wat is afgerond, wat vertraging heeft en of veranderingen in de organisatie om andere keuzes vragen.
Wil je vooraf zelf onderwerpen verzamelen? De zelfscan voor je IT- en beveiligingssituatie kan helpen om vragen voor een beoordeling te ordenen. Zie de uitkomst als voorbereiding op verdere bespreking, niet als volledig beeld van alle risico’s.
Risico’s omzetten in haalbare prioriteiten
Maak bevindingen concreet voordat je ze omzet in een actielijst. Beschrijf per punt wat er moet veranderen, waarom dat relevant is en wie de eerstvolgende stap zet. De ene actie kan eerst een besluit van het management vragen, terwijl een andere direct kan worden ingepland door de IT-verantwoordelijke.
Houd de lijst werkbaar. Bundel acties die bij hetzelfde proces horen en noteer afhankelijkheden, zoals benodigde informatie of afstemming met medewerkers. Spreek ook af wanneer je de status bekijkt. Zo voorkom je dat een aandachtspunt telkens opnieuw wordt besproken zonder dat duidelijk is wat de volgende stap is.
Opvolging en periodieke evaluatie
Een verbeterplan blijft bruikbaar wanneer je het bijwerkt. Verandert een werkproces, komt er een systeem bij of verschuift de interne taakverdeling, beoordeel dan of bestaande acties en afspraken nog kloppen. Je hoeft niet bij elke verandering opnieuw te beginnen. Vaak volstaat het om de relevante punten te herzien en de gevolgen voor lopend werk vast te leggen.
Maak evaluaties praktisch: bespreek welke acties zijn afgerond, welke nog openstaan en of nieuwe informatie de prioriteiten verandert. Zo blijft zichtbaar wat aandacht vraagt en kan het plan meegroeien met je organisatie. Wil je jouw uitgangssituatie vertalen naar concrete vervolgstappen? Bespreek een nulmeting en vervolgaanpak met Nubivio.
Cybersecurity as a service van Nubivio: één aanpak voor beleid en dagelijkse IT
Beveiliging werkt beter wanneer afspraken aansluiten op de systemen en werkprocessen die je organisatie dagelijks gebruikt. Nubivio brengt cybersecurity, beheerde IT en security governance samen voor MKB- en zorgorganisaties. Zo kunnen beveiligingskeuzes doorwerken in het beheer van werkplekken en cloudomgevingen. De invulling begint bij jouw doelen, de bestaande IT-omgeving en de taken die je intern wilt blijven uitvoeren.
Dat vraagt om een aanpak die past bij de organisatie, niet om extra werkafspraken die losstaan van de praktijk. Bespreek welke systemen belangrijk zijn, wie veranderingen beheert en waar medewerkers terechtkunnen met vragen. Maak ook duidelijk welke onderwerpen een managementbesluit vragen en welke binnen het dagelijkse IT-beheer kunnen worden opgepakt.
Beveiliging afstemmen op het MKB en de zorg
De dagelijkse werkpraktijk verschilt per organisatie. In een zorgpraktijk moet IT-beheer bijvoorbeeld aansluiten op de systemen en koppelingen die zorgverleners gebruiken. Nubivio heeft ervaring met gangbare huisarts- en tandartsinformatiesystemen en VECOZO/LSP-koppelingen. Daardoor kunnen beveiligingsafspraken worden besproken in de context van de werkprocessen, niet alleen vanuit de techniek.
Voor medische gegevens is een zorgvuldige inrichting belangrijk. Afspraken over toegang, beheer en verantwoordelijkheden kunnen worden afgestemd op de AVG-context. Dat ondersteunt een bewuste omgang met gegevens, zonder te suggereren dat risico’s daarmee volledig verdwijnen.
Een eerste gesprek gebruiken om richting te bepalen
Bereid een verkenning voor met een kort overzicht van je belangrijkste systemen, bestaande afspraken en vragen. Denk ook na over wat je intern wilt blijven beheren en waar extra ondersteuning nodig is. Dat maakt het gesprek concreter en helpt bepalen welke onderwerpen eerst aandacht vragen.
Bespreek samen de gewenste scope, taakverdeling en mogelijke vervolgstappen. Daarbij blijft duidelijk welke keuzes bij jouw organisatie liggen en welke werkzaamheden Nubivio ondersteunt. De afspraken worden afgestemd op jouw praktijk en beschikbare capaciteit.
Wil je jouw beveiligingsbehoefte en gewenste samenwerking verkennen? Bespreek cybersecurity as a service met Nubivio.
Maak van beveiliging een vaste gewoonte
De volgende stap hoeft niet groot te zijn. Kies één aandachtspunt dat je organisatie wil verbeteren en maak concreet wie het oppakt, welke beslissing nodig is en wanneer je de voortgang bekijkt. Zo wordt verbeteren onderdeel van je normale werkritme, niet iets dat pas aandacht krijgt wanneer er een dringende aanleiding is.
Bij het kiezen van cybersecurity as a service Nederland draait het om een aanpak die je kunt blijven volgen. De afspraken moeten passen bij jouw organisatie en ruimte laten om prioriteiten bij te stellen wanneer je werkwijze of IT verandert. Dat geeft richting zonder te doen alsof digitale beveiliging ooit helemaal af is.
Wil je verkennen welke ondersteuning aansluit op jouw organisatie en gewenste samenwerking? Bekijk hoe Nubivio jouw beveiligingsaanpak kan ondersteunen. Met een helder startpunt kun je bepalen wat nu nodig is en welke verbetering daarna volgt.
Veelgestelde vragen over cybersecurity as a service
-
Is cybersecurity as a service geschikt voor een klein MKB-bedrijf?
-
Ja, ook een klein bedrijf kan er baat bij hebben als beveiliging terugkerend werk vraagt. Denk aan een ondernemer die zelf gebruikers toegang geeft, wijzigingen bijhoudt en vragen van leveranciers beantwoordt. Bespreek vooraf welke werkzaamheden structureel terugkomen en wie intern als vast aanspreekpunt optreedt. Zo blijft de samenwerking praktisch en gericht op wat jouw bedrijf nodig heeft.
-
Wat is het verschil tussen cybersecurity as a service en managed security services?
-
De naam alleen vertelt je niet precies wat een dienstverlener doet. Kijk bijvoorbeeld of de partij zelf beheertaken uitvoert, zoals afgesproken beveiligingsinstellingen aanpassen, of vooral advies geeft over wat jouw IT-team kan doen. Vraag ook hoe acties worden overgedragen wanneer jouw organisatie ze zelf uitvoert. Zo vergelijk je dienstverlening op concrete werkzaamheden en samenwerking, niet alleen op gebruikte termen.
-
Kan cybersecurity as a service helpen bij ISO 27001 of NEN 7510?
-
Ja, ondersteuning kan helpen om informatie en werkzaamheden voor een normtraject overzichtelijk te organiseren. Je kunt bijvoorbeeld vastleggen waar beleidsdocumenten staan, wie ze bijhoudt en hoe verbeteracties worden geregistreerd. Bespreek ook welke onderdelen de begeleiding omvat en welke inzet jouw organisatie zelf levert. De ondersteuning vervangt geen onafhankelijke beoordeling en betekent niet automatisch dat je organisatie een certificaat behaalt.
-
Wie houdt de regie als je cybersecurity uitbesteedt?
-
Je borgt de regie met duidelijke afspraken over toegang en goedkeuring. Leg bijvoorbeeld vast wie accounts voor beheerders mag aanvragen, wie wijzigingen met gevolgen voor medewerkers goedkeurt en wie een melding intern ontvangt. Bepaal ook hoe toegang wordt aangepast wanneer een medewerker van rol verandert. Zulke werkafspraken maken duidelijk hoe de samenwerking dagelijks verloopt, zonder dat iedere handeling een bestuurlijk besluit wordt.
-
Hoe lang duurt een nulmeting voor cybersecurity?
-
De doorlooptijd hangt onder meer af van de afgesproken reikwijdte en hoe snel informatie beschikbaar is. Een Nubivio-baselineassessment voor een MKB-organisatie of praktijk duurt doorgaans zeven tot tien werkdagen. Je kunt de voorbereiding ondersteunen door een overzicht klaar te zetten van gebruikte systemen, bestaande beleidsstukken en betrokken contactpersonen. Bespreek welke onderdelen worden meegenomen, zodat de planning aansluit op wat je wilt laten beoordelen.
-
Is cybersecurity as a service ook relevant voor een huisartsenpraktijk?
-
Dat kan, vooral wanneer de praktijk afhankelijk is van IT voor afspraken, communicatie en dagelijkse administratie. Breng vooraf in kaart welke processen stilvallen als een systeem tijdelijk niet beschikbaar is en welke medewerkers daarbij betrokken zijn. Zo wordt zichtbaar welke onderdelen van de werkomgeving extra aandacht verdienen. Neem ook mee hoe nieuwe medewerkers toegang krijgen en hoe je die toegang bij functiewijzigingen laat aanpassen.
-
Wat gebeurt er na een cybersecurity nulmeting?
-
Maak van de uitkomsten een werkdocument dat je team kan gebruiken, niet alleen een rapport om te bewaren. Noteer bij elk aandachtspunt de gekozen vervolgstap, de verantwoordelijke en de informatie die nodig is om afronding vast te stellen. Houd besluiten die nog wachten apart van uitvoerbare werkzaamheden. Zo ziet je team bij een volgend overleg snel wat is veranderd en waar nog een keuze nodig is.

Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.