Je opent je mailbox en ziet de zoveelste onverwachte factuur voor extra werk, terwijl je IT-omgeving vorige week nog urenlang onbereikbaar was. In 2026 is dit scenario helaas nog dagelijkse kost voor veel ondernemers die vastzitten aan een reactieve leverancier. Het is begrijpelijk dat je onzeker wordt van trage reactietijden en vage afspraken over AVG-compliance, zeker nu de Cyberbeveiligingswet (Cbw) sinds augustus 2026 strengere eisen stelt aan je digitale weerbaarheid en bestuurdersaansprakelijkheid.
Je verdient een partner die proactief met je meedenkt en zorgt voor rust binnen je organisatie. Met deze praktische checklist keuze IT-partner kies je een partij die jouw MKB-organisatie niet alleen ondersteunt, maar ook echt veilig en toekomstbestendig maakt. Geen gedoe met uurtje-factuurtje, maar de zekerheid van vaste maandelijkse kosten en een expert die waakt over je cybersecurity en data.
In dit artikel ontdek je waar een moderne partner aan moet voldoen, van diepgaande kennis over NEN 7510 tot de juiste aanpak voor Managed IT. We helpen je om met vertrouwen de stap te zetten naar een digitale omgeving waar je geen omkijken meer naar hebt.
Belangrijkste Punten
- Managed IT is de motor van je MKB-organisatie; leer hoe je een partner kiest die proactief meedenkt in plaats van alleen brandjes blust.
- Ontdek aan welke harde eisen op het gebied van cybersecurity en compliance, zoals ISO 27001 en NEN 7510, een betrouwbare partner moet voldoen.
- Gebruik onze checklist keuze IT-partner om verrassingen door onverwachte facturen te voorkomen en zekerheid te krijgen over vaste maandtarieven.
- Leer waarom de 3-2-1-regel voor back-ups en regelmatige hersteltests de enige manier zijn om echte databeschikbaarheid te garanderen.
- Begrijp hoe een professionele nulmeting de basis vormt voor een veilige en vlekkeloze overdracht van je IT-beheer naar een nieuwe partij.
Waarom de keuze voor een IT-partner je bedrijf kan maken of breken
IT is allang geen kostenpost meer die ergens in een stoffige bezemkast staat. Het is de motor van je volledige bedrijfsvoering. Als je systemen haperen, ligt je hele organisatie stil. Toch kiezen veel ondernemers hun partner nog op basis van de laagste prijs of een snelle klik, zonder naar de lange termijn te kijken. Een verkeerde beslissing hierin heeft directe gevolgen voor je groei, je veiligheid en je eigen gemoedsrust.
Veel traditionele partijen werken nog volgens het ‘uurtje-factuurtje’ principe. Dit creëert een tegenstrijdig belang: zij verdienen meer naarmate jij meer problemen hebt. In een moderne zakelijke omgeving belemmert deze reactieve houding je vooruitgang. Een strategische partner daarentegen zorgt voor rust. Door proactief beheer en het slim inzetten van AI en automatisering, kun jij je weer volledig focussen op je kernactiviteiten. Met de juiste checklist keuze IT-partner voorkom je dat je vastloopt in verouderde werkmethodes die niet meer passen bij de eisen van 2026.
Van brandjes blussen naar proactieve IT-strategie
Er zit een wereld van verschil tussen een eenvoudige helpdesk en een echte partner. Een helpdesk wacht tot je belt omdat er iets kapot is. Een partner kijkt vooruit en ziet problemen aankomen voordat ze je werkdag verstoren. Zeker nu wetgeving zoals de Cyberbeveiligingswet (Cbw) strengere eisen stelt, moet je partner begrijpen waar je bedrijf in 2026 wil staan. Ze moeten niet alleen je laptops beheren, maar ook meedenken over hoe technologie je doelen ondersteunt. Een goede IT strategie voor het MKB zorgt voor de nodige voorspelbaarheid en stabiliteit binnen je organisatie.
De verborgen kosten van een verkeerde keuze
De goedkoopste offerte onderaan de streep is zelden de voordeligste keuze. De echte kosten zitten vaak verstopt in downtime en productiviteitsverlies. Als je medewerkers niet kunnen inloggen of als support uren op zich laat wachten, loopt de schade snel op. Daarnaast is de financiële impact van een datalek enorm, zeker met de huidige boetes van de AP. De uitbesteding van IT-diensten moet je juist beschermen tegen dit soort risico’s. We zien daarom een duidelijke verschuiving in de markt: hoge CAPEX-investeringen in eigen hardware maken plaats voor voorspelbare OPEX-maandtarieven. Dit geeft je grip op je budget zonder verrassingen achteraf. Bij het doorlopen van je checklist keuze IT-partner is transparantie over deze kosten dan ook een cruciaal punt.
De vijf pijlers van een moderne IT-samenwerking
In 2026 is een IT-partner niet meer iemand die je alleen belt als de printer het niet doet. Het is een strategische samenwerking die rust brengt in je dagelijkse operatie. Deze samenwerking rust op vijf essentiële pijlers die je moet meenemen in je checklist keuze IT-partner. Het gaat hierbij om de balans tussen techniek, veiligheid en wetgeving.
Managed IT en werkplekbeheer zonder zorgen
De basis van je organisatie moet altijd staan. Dit betekent volledig beheer van je cloudomgevingen en een waterdicht back-upbeleid volgens de 3-2-1-regel. Met het huidige hybride werken is apparaatbeheer onmisbaar geworden. Je wilt dat laptops van medewerkers overal veilig zijn en automatisch worden voorzien van de laatste patches. Een goede servicedesk helpt je medewerkers direct, zonder dat zij zich door technisch jargon hoeven te worstelen. Het gaat om continuïteit en een vloeiende werkdag voor iedereen, ongeacht waar zij werken.
Cybersecurity is hierbij geen optionele extra meer. Het moet in de haarvaten van elke dienst zitten. Dit raakt direct aan risicobeheersing en leveranciersmanagement. Je partner moet kunnen aantonen hoe zij voldoen aan de AVG en de nieuwe Cyberbeveiligingswet (NIS2). Voor organisaties in de zorg is expertise op het gebied van NEN 7510 zelfs een harde eis die je niet kunt negeren.
Strategische beveiliging en AI-governance
Veel MKB-bedrijven hebben geen budget voor een fulltime security director. Hier biedt een fractional CISO uitkomst. Deze expert levert strategische security governance op maat. Zo voldoe je aan complexe wetgeving zonder de overhead van een zware directiefunctie. Bij het doorlopen van je checklist keuze IT-partner is het cruciaal om te vragen hoe een partner omgaat met nieuwe technologieën.
Je partner moet je gids zijn bij een verantwoorde AI integratie. Denk aan de uitrol van Microsoft Copilot. Hierbij is het essentieel dat je dataclassificatie binnen Microsoft 365 op orde is. Zonder goede governance kan gevoelige bedrijfsinformatie onbedoeld bij de verkeerde gebruiker terechtkomen via AI-prompts. Een proactieve partner richt dit vooraf goed in, zodat je veilig kunt innoveren.
Een partner die deze vijf pijlers beheerst, biedt de stabiliteit die nodig is om te groeien zonder digitale kopzorgen. Benieuwd hoe jouw huidige omgeving scoort op deze punten? Doe dan onze zelfscan om je IT-volwassenheid direct te testen.
Cybersecurity en compliance: de harde eisen voor je partner
Vertrouwen is goed, maar in de wereld van cybersecurity is controle beter. Je kunt het je niet veroorloven om pas bij een incident te ontdekken dat je beveiliging niet op orde is. Daarom zijn technische en juridische garanties een vast onderdeel van je checklist keuze IT-partner. Het gaat hier niet om vage beloftes, maar om aantoonbare maatregelen die je organisatie beschermen tegen datalekken en ransomware. In 2026 is digitale veiligheid geen luxe, het is je bestaansrecht.
Compliance in de zorg en het MKB
Voor veel ondernemers is de AVG de basis, maar voor specifieke sectoren gaat het veel verder. Werk je in de zorg, bijvoorbeeld als huisarts of fysiotherapeut? Dan is NEN 7510 de standaard waar je simpelweg niet omheen kunt. Je partner moet precies weten hoe ze medische gegevens beschermen en hoe ze een ISMS inrichten om risico’s structureel te beheersen. Dit managementsysteem zorgt ervoor dat beveiliging geen eenmalig project is, maar een continu proces van bewaking en verbetering. Voor een diepere duik in deze materie kun je onze NEN 7510 gids raadplegen.
Continuïteit door back-up tests
Een back-up die je nooit hebt teruggezet is een aanname, geen zekerheid. Veel IT-partijen maken dagelijks kopieën, maar vergeten te controleren of deze data ook echt bruikbaar is na een crash. Vraag je partner specifiek hoe vaak ze een back-up test uitvoeren. Wij hanteren de 3-2-1-regel als de absolute standaard: drie kopieën van je data, op twee verschillende media, waarvan er één op een externe, versleutelde locatie staat. Dit biedt de rust dat je bedrijfsvoering bij een calamiteit snel weer op gang komt zonder dataverlies.
Naast back-ups vormt endpoint protection de eerste verdedigingslinie. Dit gaat verder dan een simpele virusscanner; het monitort afwijkend gedrag op laptops en servers in realtime. Combineer dit met een strak beleid voor automatische patching en je verkleint de kans op misbruik van bekende kwetsbaarheden aanzienlijk. Transparantie is hierbij het sleutelwoord. Je partner moet open zijn over hun auditlogs en een helder informatiebeveiligingsbeleid kunnen overleggen. Gebruik deze technische eisen als de harde kern van je checklist keuze IT-partner om echte digitale zekerheid te creëren voor je team.
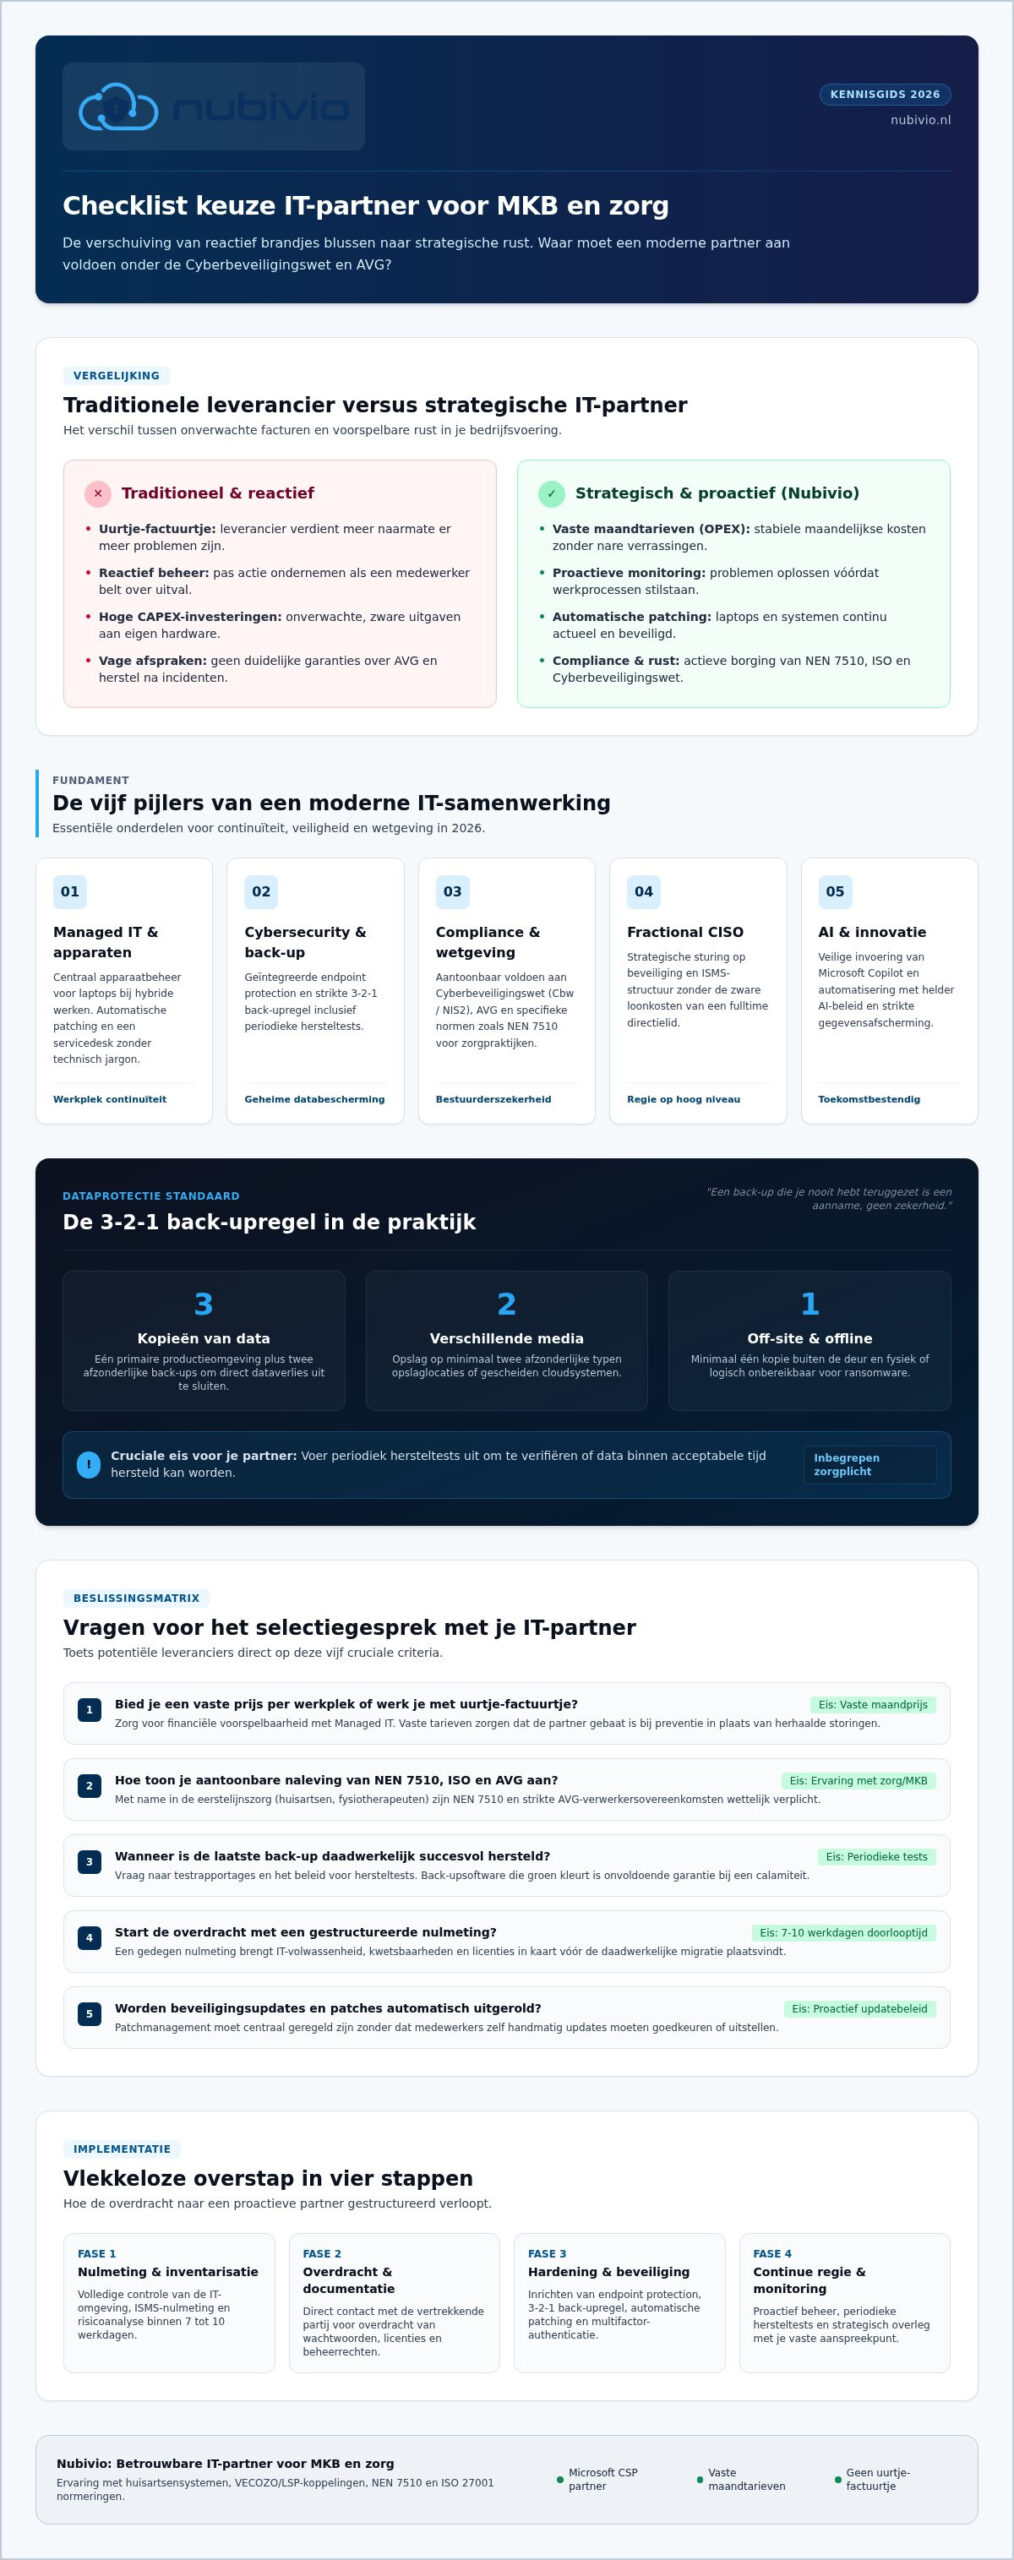
De ultieme checklist keuze IT-partner voor het MKB
Je weet nu waarom een strategische partner het verschil maakt en welke technische eisen essentieel zijn. Maar hoe toets je dat concreet in een kennismakingsgesprek? Gebruik deze checklist keuze IT-partner om door de marketingpraatjes heen te prikken. Het doel is simpel: je zoekt een partner die niet alleen de techniek begrijpt, maar ook jouw specifieke bedrijfsvoering en de risico’s in jouw sector serieus neemt.
Financiële en operationele vragen
Transparantie begint bij de factuur. Vraag specifiek of de partner werkt met vaste maandtarieven zonder verrassingen achteraf. Niets is vervelender dan een onverwachte nacalculatie voor werkzaamheden die je als standaard beschouwde. Check daarnaast of de licenties van Microsoft 365 volledig zijn inbegrepen in het beheer. Een ander kritiek punt is de Service Level Agreement (SLA). Wat zijn de afgesproken reactietijden bij een kritieke storing? Een partner die proactief rapporteert over de IT-volwassenheid van je organisatie, toont aan dat ze niet alleen brandjes blussen, maar ook sturen op stabiliteit voor de lange termijn.
- Werkt de partner met een voorspelbaar maandbedrag voor alle diensten?
- Is er aantoonbare ervaring met jouw specifieke software, zoals HIS of LSP-koppelingen in de zorg?
- Wordt er periodiek gerapporteerd over de status en veiligheid van je IT-omgeving?
Technische en veiligheidsvragen
Beveiliging mag nooit een sluitpost zijn op de begroting. Vraag of updates en patches automatisch worden uitgevoerd volgens een vastgelegd updatebeleid. In 2026 is endpoint protection op elk apparaat een absolute noodzaak om malware en ransomware buiten de deur te houden. Daarnaast is innovatiebegeleiding een belangrijk selectiecriterium. Kan de partner je ondersteunen bij de veilige inzet van Microsoft Copilot? Dit vereist namelijk meer dan alleen een licentie; het vraagt om een doordachte inrichting van je dataclassificatie. Als je twijfelt over je huidige niveau, vul dan onze zelfscan in om direct inzicht te krijgen in je verbeterpunten.
- Wordt endpoint protection standaard uitgerold op alle laptops en servers?
- Biedt de partner actieve ondersteuning bij het behalen of behouden van een ISO 27001 of NEN 7510 certificering?
- Is er een duidelijk onboarding-proces met een nulmeting om de overstap veilig en gestructureerd te laten verlopen?
Met deze checklist keuze IT-partner heb je de juiste handvatten om een weloverwogen besluit te nemen voor je organisatie. Het gaat erom dat je een partner vindt die fungeert als een betrokken verlengstuk van je team. Kies voor een partij die rust brengt en ontdek hoe onze Managed IT diensten jouw MKB-onderneming veilig en toekomstbestendig maken.
Hoe je de overstap naar een nieuwe IT-partner vlekkeloos regelt
De knoop is doorgehakt. Je hebt de praktische checklist keuze IT-partner gebruikt en een partij gevonden die jouw taal spreekt. Nu volgt de daadwerkelijke overstap. Veel ondernemers zien hiertegen op vanwege angst voor downtime, verlies van data of gedoe met licenties. Die angst is nergens voor nodig als je kiest voor een gestructureerde aanpak. Het draait om regie, transparantie en kristalheldere afspraken over de overdracht van al je data, documentatie en wachtwoorden.
De kracht van een goede nulmeting
Bij Nubivio geloven we dat je pas echt veilig kunt groeien als je exact weet waar de zwakke plekken in je huidige infrastructuur zitten. Daarom starten we een samenwerking altijd met een grondige nulmeting. Voor zorgpraktijken leveren we een NEN 7510-nulmeting binnen tien werkdagen op. Een algemeen baseline assessment voor een MKB-organisatie duurt doorgaans zeven tot tien werkdagen. Tijdens dit proces identificeren we direct kritieke risico’s en bepalen we de prioriteiten voor de eerste fase van je nieuwe IT-omgeving.
Deze nulmeting is essentieel voor een veilige start. Het zorgt ervoor dat we niet simpelweg oude problemen of beveiligingslekken kopiëren naar een nieuwe omgeving. We leggen hiermee de basis voor een Information Security Management System (ISMS) dat echt voor je werkt en voldoet aan de huidige wetgeving. Een vlekkeloze overgang valt of staat daarnaast met de professionele samenwerking tussen je oude en nieuwe partner. Wij nemen hierin vaak de regie en zorgen dat de vertrekkende partij alle benodigde informatie en toegangsrechten gestructureerd overdraagt.
Samenwerken aan een veilige toekomst
Techniek is slechts één kant van de medaille. De andere kant zijn je medewerkers. Tijdens de migratie besteden we daarom veel aandacht aan communicatie en onboarding. We leggen je team rustig uit hoe ze de servicedesk bereiken en wat de nieuwe standaarden zijn voor veilig werken. Het doel is dat iedereen zich vanaf dag één ondersteund voelt en direct weer aan de slag kan zonder technische ruis.
Informatiebeveiliging is namelijk geen eenmalige vinklijst op een checklist keuze IT-partner, maar een mindset van continu verbeteren. Daarom adviseren we periodieke awarenesscampagnes en phishing-simulaties. Door je team regelmatig te trainen, maak je van je medewerkers een actieve verdedigingslinie tegen digitale dreigingen. Dit verkleint de kans op menselijke fouten aanzienlijk. Het resultaat is een organisatie die niet alleen technisch op orde is, maar ook mentaal weerbaar. Het biedt de rust en de focus op je eigen kernactiviteiten die cybersecurity als dienst je geeft.
Kies voor een veilige en voorspelbare digitale toekomst
Een goede IT-partner is in 2026 veel meer dan een helpdesk die alleen bereikbaar is als er iets misgaat. Het is een strategische keuze die de basis vormt voor je groei en veiligheid. Door deze checklist keuze IT-partner te gebruiken, heb je de tools in handen om een partij te vinden die echt naast je staat. Of het nu gaat om een NEN 7510-nulmeting binnen 10 werkdagen voor je praktijk of het borgen van je AVG-compliance, Nubivio biedt de rust die je zoekt.
Met onze expertise in het MKB en de zorg zorgen we voor vaste maandtarieven zonder verrassingen. Geen onverwachte facturen voor extra werk, maar een proactieve gids die waakt over je cybersecurity en je begeleidt bij innovaties zoals AI. De techniek hoort voor jou te werken, zodat jij je volledig kunt focussen op wat er echt toe doet: je eigen onderneming.
Wil je direct weten waar je staat en welke stappen je nog kunt zetten voor een toekomstbestendige organisatie? Wacht niet op het volgende incident, maar neem vandaag nog de controle terug. Doe de gratis IT-zelfscan en ontdek waar jouw kansen liggen. Samen maken we je organisatie weerbaar en digitaal volwassen.
Veelgestelde vragen
- Wat is het grootste voordeel van een IT-partner met een vast maandtarief?
-
Het grootste voordeel is financiële voorspelbaarheid voor je MKB-organisatie. Je weet elke maand exact wat je kwijt bent, omdat support en beveiliging in het vaste tarief zijn inbegrepen. Dit voorkomt onverwachte facturen voor extra werk die je budget kunnen verstoren. Bij Nubivio zorgt dit model voor een gedeeld belang. Wij voeren proactief onderhoud uit om problemen te voorkomen, in plaats van uren te schrijven wanneer er iets misgaat. Dit biedt rust en stabiliteit.
- Hoe weet ik of een IT-partner genoeg kennis heeft van de zorgsector?
-
Een gespecialiseerde partner kan direct aantonen dat zij ervaring hebben met NEN 7510 en gangbare systemen zoals HIS of LSP-koppelingen. Nubivio begrijpt de specifieke AVG-eisen voor het beschermen van medische data en voert gerichte nulmetingen uit. Zo bepalen we exact welke stappen nodig zijn voor compliance binnen jouw praktijk. Vraag altijd naar concrete bewijzen van eerdere projecten in de zorg om de expertise te toetsen. Zo weet je zeker dat je patiëntgegevens in veilige handen zijn.
- Wat doet een fractional CISO precies voor mijn MKB-bedrijf?
-
Een fractional CISO levert strategische security-expertise op parttime basis. Deze expert stelt het informatiebeveiligingsbeleid op en bewaakt de compliance met wetgeving zoals de NIS2. Je krijgt toegang tot de kennis van een ervaren Chief Information Security Officer zonder de hoge loonkosten van een fulltime medewerker. Het is een effectieve manier om je risicobeheersing naar een professioneel niveau te tillen. Zo waarborg je de veiligheid van je bedrijfsdata op een schaalbare en betaalbare manier.
- Waarom is de 3-2-1-regel voor back-ups zo belangrijk?
-
De 3-2-1-regel is een cruciaal onderdeel van elke checklist keuze IT-partner. Het betekent dat je drie kopieën van je data hebt, op twee verschillende media, waarvan er één kopie off-site en offline staat. Dit is de enige manier om dataverlies bij ransomware-aanvallen of fysieke calamiteiten echt te voorkomen. Nubivio hanteert dit als standaard om de continuïteit van jouw bedrijf te garanderen. Zo kun je er altijd op vertrouwen dat je gegevens veilig en herstelbaar zijn.
- Kan een IT-partner ook helpen bij de implementatie van Microsoft Copilot?
-
Ja, een moderne partner begeleidt je bij de veilige adoptie van AI-tools. Dit omvat de technische inrichting en het opstellen van AI-governance en beleid. Hierdoor werken medewerkers efficiënter met Microsoft Copilot zonder dat gevoelige bedrijfsinformatie onbedoeld op straat komt te liggen. Het inrichten van de juiste dataclassificatie binnen Microsoft 365 is hierbij een cruciale stap. Zo combineer je innovatie met de hoogste standaarden voor beveiliging. Je benut de voordelen van AI terwijl je de volledige controle behoudt.
- Hoe lang duurt een overstap naar een nieuwe IT-partner gemiddeld?
-
Een zorgvuldige overstap begint meestal met een nulmeting van zeven tot tien werkdagen. De feitelijke migratie en onboarding hangen af van de complexiteit van je IT-omgeving, maar doorgaans is een nieuwe structuur binnen enkele weken volledig operationeel. Door een heldere checklist keuze IT-partner te volgen, zorg je ervoor dat alle documentatie en toegangsrechten gestructureerd worden overgedragen. Zo verloopt de transitie veilig en zonder dat je medewerkers hinder ondervinden van de verandering, wat direct rust geeft binnen de organisatie.
Artikel door
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.