
Wist je dat de Autoriteit Persoonsgegevens vanaf 1 september 2026 alle boetes voor privacy-overtredingen standaard openbaar maakt? Dit betekent dat een foutje met patiëntgegevens niet langer alleen een financiële klap is, maar ook direct je reputatie raakt. Je wilt je volledig kunnen focussen op de zorg voor je patiënten. Toch vragen de complexe regels rondom AVG compliance zorgsector en de zware administratieve last van normenkaders zoals de NEN 7510 voortdurend je aandacht. Het is logisch dat de snelle opkomst van technologieën zoals AI voor extra onzekerheid zorgt over de veiligheid van je data.
Nubivio helpt je om die controle en rust weer terug te krijgen. In dit artikel ontdek je hoe je jouw zorginstelling volledig AVG-proof maakt en houdt met een praktische, strategische aanpak. We nemen je mee door de belangrijkste wijzigingen voor 2026, zoals de overstap naar de NEN 7510:2024 standaard en de inzet van een fractional CISO. Je leert hoe je technische en strategische lasten overdraagt aan een partner, zodat er een veilige omgeving ontstaat voor elke patiënt die je behandelt.
Belangrijkste Punten
- Begrijp waarom medische gegevens extra bescherming vereisen en hoe je deze bijzondere persoonsgegevens veilig beheert binnen de huidige wetgeving.
- Ontdek hoe de NEN 7510 norm en de WGBO samen de basis vormen voor een waterdichte beveiliging van je digitale patiëntendossiers.
- Leer hoe je de kansen van AI en Microsoft Copilot benut zonder de AVG compliance zorgsector in gevaar te brengen door onveilige applicaties.
- Krijg een concreet stappenplan om met verwerkingsregisters en DPIA’s de volledige controle over je interne gegevensstromen te behouden.
- Ontdek hoe Nubivio als strategische partner de complexiteit van IT-beveiliging en wetgeving voor je vereenvoudigt tegen een vast maandtarief.
Wat betekent AVG compliance in de zorgsector precies?
De Algemene verordening gegevensbescherming (AVG) vormt het wettelijke fundament voor privacy in heel Europa. In de Nederlandse zorg gaat dit echter een stap verder. Medische gegevens vallen namelijk onder de categorie ‘bijzondere persoonsgegevens’. Dit zijn gegevens die zo gevoelig zijn dat de wetgever extra zware eisen stelt aan de verwerking ervan. Denk aan diagnoses, behandelplannen en genetische informatie. AVG compliance zorgsector betekent dat je als zorgverlener bewijst dat deze data bij jou in veilige handen is.
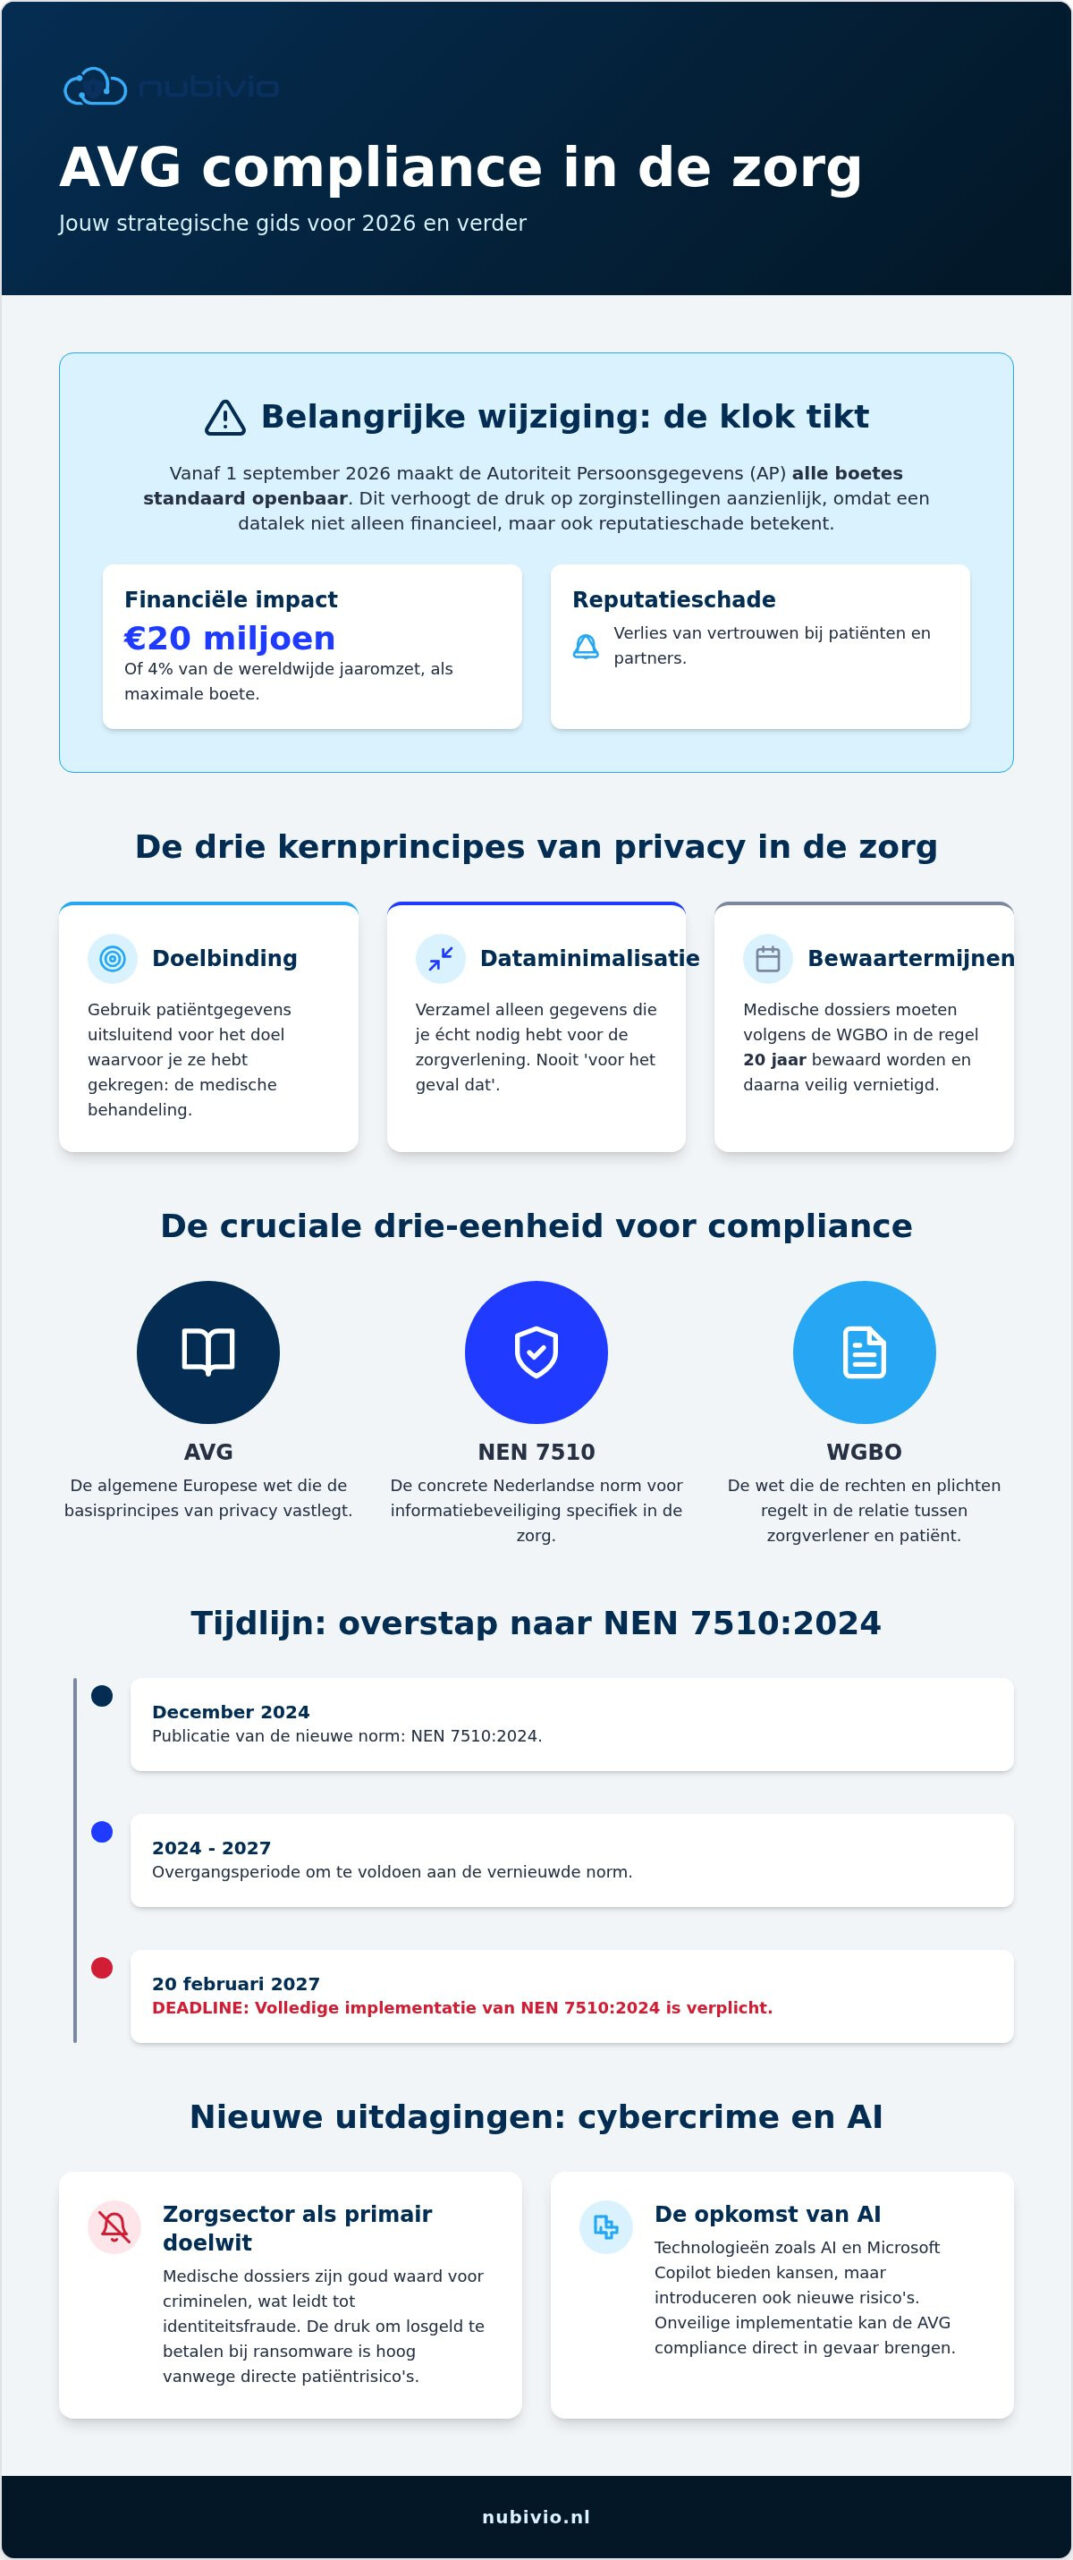
De Autoriteit Persoonsgegevens (AP) houdt hier streng toezicht op. Vanaf 1 september 2026 verandert er iets essentieels: de AP maakt sancties en boetes standaard openbaar. Een datalek of een gebrekkige beveiliging leidt dan niet alleen tot een boete van maximaal €20 miljoen, maar ook tot publieke reputatieschade. Transparantie is daarom je beste verdediging. Je moet patiënten helder informeren over welke data je verzamelt en waarom dat gebeurt.
De basisprincipes van privacy in de zorg
Privacy is geen statisch doel, maar een proces gebaseerd op drie kernprincipes. Ten eerste is er doelbinding. Je gebruikt patiëntgegevens uitsluitend voor het doel waarvoor je ze hebt gekregen: de medische behandeling. Ten tweede hanteer je dataminimalisatie. Vraag jezelf bij elk gegeven af of je het echt nodig hebt voor de zorgverlening. Verzamel nooit data ‘voor het geval dat’.
Tot slot zijn er de bewaartermijnen. Volgens de WGBO moet je medische dossiers in de regel 20 jaar bewaren. Dit lijkt lang, maar na deze periode ben je verplicht de gegevens veilig te vernietigen. Het correct beheren van deze termijnen is een cruciaal onderdeel van je AVG compliance zorgsector strategie. Meer informatie over deze regels vind je in onze kennisbank.
Waarom de zorgsector het belangrijkste doelwit is voor cybercriminaliteit
Criminelen weten dat medische dossiers goud waard zijn op de zwarte markt. Een volledig patiëntendossier bevat immers alles wat nodig is voor identiteitsfraude. Daarnaast is de zorg kwetsbaar voor ransomware. Als systemen platliggen, komt de patiëntveiligheid direct in gevaar. Dit zet zorginstellingen onder enorme druk om snel te betalen.
Aanvallen worden steeds geraffineerder, vaak ondersteund door AI. Nubivio fungeert hierbij als je waakzame gids die de technische complexiteit overneemt en rust brengt in deze dreigende omgeving. Wij zorgen dat de digitale achterdeur op slot zit, zodat jij ongestoord je werk kunt doen.
De relatie tussen de AVG, NEN 7510 en de WGBO
AVG compliance zorgsector is geen losstaande uitdaging. Het is onderdeel van een cruciale drie-eenheid met de NEN 7510 en de WGBO. Waar de AVG de algemene kaders schept voor privacy, geeft de NEN 7510 de specifieke technische invulling voor informatiebeveiliging in de zorg. De WGBO vormt vervolgens de juridische basis voor de arts-patiëntrelatie en het medisch dossier. Alleen voldoen aan de AVG is voor een Nederlandse zorginstelling simpelweg niet genoeg. Je hebt een integraal managementsysteem voor informatiebeveiliging (ISMS) nodig om aan te tonen dat je grip hebt op alle facetten van dataveiligheid.
Het ISMS zorgt ervoor dat privacy en beveiliging geen incidentele acties zijn, maar een vast onderdeel van je bedrijfsvoering. Je legt hiermee vast hoe je risico’s identificeert, welke maatregelen je neemt en hoe je deze continu verbetert. Dit geeft niet alleen rust intern, maar straalt ook betrouwbaarheid uit naar patiënten en zorgverzekeraars.
NEN 7510 als praktische vertaling van de wet
De NEN 7510 norm vertaalt de abstracte eisen van de AVG naar concrete acties. Denk hierbij aan strikte logging en toegangscontrole. De wet eist dat je kunt aantonen wie wanneer welk dossier heeft ingezien. Dit voorkomt onbevoegde inzage door medewerkers die niet direct bij de behandeling betrokken zijn. In december 2024 is de nieuwe NEN 7510:2024 gepubliceerd. Organisaties hebben tot 20 februari 2027 om volledig over te stappen naar deze vernieuwde norm. Wil je precies weten wat deze wijzigingen betekenen voor jouw praktijk? Lees dan onze NEN 7510 informatiebeveiliging in de zorg gids voor een diepe duik in de materie.
Patiëntenrechten onder de AVG en WGBO
Patiënten hebben sterke rechten die je serieus moet nemen. Ze mogen hun dossier inzien, laten corrigeren of in specifieke gevallen laten verwijderen. Onder de WGBO ben je echter verplicht om medische dossiers minimaal 20 jaar te bewaren. Dit kan soms schuren met het ‘recht op vergetelheid’ uit de AVG, maar in de zorgsector gaat de wettelijke bewaarplicht voor de continuïteit van zorg vaak voor.
Je moet bovendien zorgen voor een veilig patiëntenportaal. Het is jouw plicht als zorgverlener om te garanderen dat patiënten hun eigen data op een beveiligde manier kunnen raadplegen zonder dat dit de veiligheid van andere data in gevaar brengt. Het inrichten van deze digitale processen vraagt om een proactieve houding en de juiste IT-structuur. Benieuwd hoe jouw organisatie er momenteel voor staat op dit gebied? Je kunt direct onze online zelfscan invullen om te zien waar je eventuele verbeterpunten liggen.
Nieuwe uitdagingen in 2026: AI en cybersecurity
AI-assistenten zoals Microsoft Copilot veranderen de zorgsector razendsnel. Ze helpen bij het schrijven van rapportages en het samenvatten van consulten, wat de werkdruk aanzienlijk kan verlagen. Deze innovatie introduceert echter ook nieuwe risico’s voor de AVG compliance zorgsector. Een groeiend probleem is ‘shadow AI’. Dit ontstaat wanneer medewerkers op eigen initiatief gratis, onbeveiligde AI-tools gebruiken voor hun werkzaamheden. Zodra patiëntgegevens in een publiek model worden geüpload, heb je geen controle meer over waar die data blijft. Dit is een direct datalek dat in 2026 zwaar kan worden bestraft.
Naast AI zorgt de NIS2-richtlijn voor een verdere aanscherping van de eisen. Waar de AVG primair naar privacy kijkt, dwingt de NIS2 zorginstellingen om hun algehele digitale weerbaarheid te verhogen. De zorgsector blijft een geliefd doelwit voor criminelen. Uit cijfers blijkt dat het aantal Nederlandse organisaties waarvan data op het dark web werd gepubliceerd in 2025 steeg van 166 naar 212, een toename van ruim 27%. De menselijke factor speelt hierin een hoofdrol. Zonder continue awareness-training voor je personeel blijft de techniek kwetsbaar. Beveiliging is in 2026 een gedeelde verantwoordelijkheid van de hele organisatie.
Veilig gebruik van AI binnen de zorg-compliance
Om Microsoft Copilot veilig te gebruiken, is een strakke dataclassificatie noodzakelijk. Je moet vooraf bepalen welke informatie de AI wel en niet mag verwerken. Zonder goede AI-governance kan een medewerker onbedoeld toegang krijgen tot gevoelige informatie die niet voor diens rol bestemd is. Het inrichten van deze autorisaties is een technisch proces waar wij je bij ondersteunen. Zo profiteer je van de snelheid van AI zonder de privacy van je patiënten te schenden. Ben je benieuwd hoe je dit aanpakt? Ontdek alles over veilig werken met AI binnen een gecontroleerde omgeving.
De dreiging van geavanceerde phishing en ransomware
Criminelen gebruiken inmiddels zelf ook AI om phishing-aanvallen te automatiseren. De tijd van mails vol taalfouten is voorbij; tegenwoordig ontvangen zorgverleners perfect geschreven berichten die nauwelijks van echt te onderscheiden zijn. Multi-factor authenticatie (MFA) op elk systeem is daarom je minimale verdedigingslinie. Toch is techniek alleen niet genoeg. Je hebt een robuust back-up- en continuïteitsplan nodig voor het geval ransomware je systemen gijzelt. In de zorg telt elke seconde. Wij zorgen dat je systemen niet alleen veilig zijn, maar dat je ook een bewezen plan hebt om direct weer up-and-running te zijn na een incident.
Een praktisch stappenplan voor blijvende AVG compliance
Compliance is geen eenmalige vinklijst, maar een continu proces dat verweven moet zijn met je dagelijkse zorgverlening. Om AVG compliance zorgsector structureel te borgen, heb je een heldere routekaart nodig. Dit begint bij de basis: weten wat je in huis hebt en hoe data door je organisatie stroomt. Volg deze vijf stappen om grip te krijgen op je privacybeleid:
- Stap 1: Verwerkingsregister opstellen. Inventariseer welke persoonsgegevens je verwerkt, met welk doel je dit doet en wie er toegang toe heeft. Dit is je wettelijke basisdocument.
- Stap 2: DPIA uitvoeren. Voer een Data Protection Impact Assessment uit bij risicovolle processen. Dit is verplicht wanneer je nieuwe technologieën zoals AI-assistenten introduceert of grootschalig medische data verwerkt.
- Stap 3: Documentatie en afspraken. Zorg voor een transparant privacybeleid voor patiënten en sluit waterdichte verwerkersovereenkomsten af met alle IT-leveranciers.
- Stap 4: Privacy by design. Richt je IT-systemen zo in dat privacy de standaardinstelling is. Denk aan automatische versleuteling en minimale datatoegang per rol.
- Stap 5: Toezicht en borging. Wijs een verantwoordelijke aan die toeziet op de naleving van de regels en de vinger aan de pols houdt bij technische wijzigingen.
De rol van de fractional CISO in de zorg
Veel zorginstellingen hebben niet de middelen voor een fulltime security-expert, terwijl de risico’s wel om dat niveau van expertise vragen. Een fractional CISO van Nubivio biedt hier de oplossing. Deze externe expert fungeert als je strategische gids en vertaalt complexe wetgeving naar werkbare afspraken voor je personeel. Zo heb je wel de professionele governance die de AVG compliance zorgsector vereist, maar dan tegen een fractie van de kosten van een vaste medewerker. Benieuwd hoe dit in de praktijk werkt? Lees meer over de inzet van een fractional CISO voor de zorg.
Borging en cultuurverandering
Techniek is slechts de helft van het verhaal; de menselijke factor bepaalt de werkelijke veiligheid. Werk volgens de PDCA-cyclus (Plan-Do-Check-Act) om je beveiliging continu te verbeteren. Dit vraagt om een cultuur waarin medewerkers zich veilig voelen om elkaar aan te spreken op risico’s, zoals een openstaand scherm of het delen van inloggegevens. Privacy moet een natuurlijk onderdeel worden van de zorgkwaliteit die je levert. Wil je direct weten waar de blinde vlekken in jouw organisatie zitten? Je kunt vandaag nog onze zelfscan invullen voor een helder overzicht van je huidige status.
Hoe Nubivio jouw zorgorganisatie volledig ontzorgt
Nubivio begrijpt dat je liever met zorg bezig bent dan met IT-complexiteit. Wij nemen de volledige technische en strategische last van je schouders. Met onze specifieke focus op de zorgsector bieden we een integraal pakket voor cybersecurity en beheerde IT tegen een vast maandtarief. Dit geeft je de financiële voorspelbaarheid die je nodig hebt, zonder verrassingen achteraf. We begeleiden je bovendien stap voor stap bij certificeringstrajecten voor de NEN 7510 en ISO 27001. Zo kun je altijd aantonen dat je organisatie voldoet aan de strengste normen voor AVG compliance zorgsector.
Onze fractional CISO’s zorgen voor de professionele security governance die essentieel is voor een volwassen organisatie. We kijken niet alleen naar de techniek, maar ook naar de processen en de mensen binnen je team. Of het nu gaat om de veilige integratie van Microsoft Copilot of het inrichten van een waterdichte back-up strategie; wij fungeren als je proactieve partner die waakt op de achtergrond. We vertalen complexe wetgeving naar nuchtere, werkbare oplossingen die passen bij jouw dagelijkse praktijk.
Managed IT speciaal voor de zorgsector
In de zorg is mobiliteit en snelheid van levensbelang. Daarom richten wij een veilige digitale werkplek voor je in waar je overal en altijd veilig bij patiëntgegevens kunt. Onze systemen worden 24/7 gemonitord op verdachte activiteiten. Hierdoor grijpen we in voordat een probleem je werkzaamheden kan verstoren. Als erkend Microsoft partner zorgen we voor een helder licentiebeheer. Je betaalt alleen voor wat je echt gebruikt en hebt nooit te maken met onverwachte kosten voor updates of beveiligingspatches. Het is IT die voor je werkt, in plaats van andersom.
Start vandaag met de Nubivio zelfscan
Wil je precies weten waar je nu staat? De eerste stap naar een zorgeloze IT-omgeving is inzicht. Onze experts hebben een tool ontwikkeld die specifiek is afgestemd op de unieke uitdagingen in de zorg. Je krijgt direct inzicht in de huidige status van je informatiebeveiliging en ontvangt een praktisch adviesrapport met concrete verbeterpunten. Wacht niet tot de Autoriteit Persoonsgegevens strenger gaat handhaven of een cyberaanval je praktijk platlegt. Pak de regie over je eigen data terug en doe de gratis zelfscan om vandaag nog de basis te leggen voor een veilige toekomst.
Samen werken aan een veilige en toekomstbestendige zorgpraktijk
De weg naar volledige AVG compliance zorgsector hoef je niet alleen te bewandelen. We hebben gezien dat de overstap naar de nieuwe NEN 7510:2024 standaard en de veilige adoptie van AI-technologieën vragen om een proactieve en strategische blik. Het gaat niet alleen om het technisch afvinken van regels; het gaat om het creëren van een veilige cultuur waarin patiëntdata echt beschermd is. Met de diepgaande expertise van Nubivio in NEN 7510 en ISO 27001 transformeer je compliance van een zware administratieve last naar een stabiel fundament voor je organisatie.
Onze persoonlijke ondersteuning door een fractional CISO en een vast maandtarief zonder verrassingen bieden je de rust en controle die je zoekt. Zo kun jij je weer volledig focussen op je kernactiviteit: het leveren van de beste zorg aan je patiënten. Ben je benieuwd waar je op dit moment precies staat en welke stappen voor jouw praktijk nog essentieel zijn voor 2026?
Ontdek binnen 5 minuten hoe AVG-proof jouw organisatie is met onze zelfscan
Zet vandaag nog de eerste stap naar een zorgeloze en veilige digitale toekomst. We staan klaar om je als deskundige gids te begeleiden.
Veelgestelde vragen over AVG compliance in de zorg
-
Is een DPIA verplicht voor elke huisartsenpraktijk?
-
Ja, een DPIA is voor huisartsenpraktijken vrijwel altijd verplicht omdat je op grote schaal bijzondere persoonsgegevens verwerkt. De AVG eist dit onderzoek om de privacyrisico’s van je gegevensverwerking vooraf in kaart te brengen en te minimaliseren. Dit geldt zeker bij het gebruik van nieuwe digitale systemen of patiëntenportalen. Het helpt je om aan te tonen dat je bewust omgaat met de veiligheid van patiëntdata en voorkomt verrassingen bij controles door de Autoriteit Persoonsgegevens.
-
Wat is het verschil tussen de AVG en de NEN 7510?
-
De AVG is de overkoepelende Europese wetgeving die de privacyrechten van je patiënten beschermt. De NEN 7510 is de specifieke Nederlandse norm die deze wet vertaalt naar concrete beveiligingsmaatregelen voor de zorgsector. Waar de AVG zegt dat je data moet beveiligen, legt de NEN 7510 uit hoe je dat technisch en organisatorisch doet. Het behalen van een NEN 7510 certificering is een krachtig bewijs dat je de AVG compliance zorgsector serieus neemt.
-
Hoe lang moet ik medische gegevens bewaren volgens de AVG?
-
De AVG stelt dat je gegevens niet langer mag bewaren dan nodig, maar verwijst voor de zorg naar de WGBO. In Nederland is de wettelijke bewaartermijn voor medische dossiers in principe 20 jaar na de laatste wijziging. Er zijn uitzonderingen, zoals bij chronische ziektes of juridische claims, waarbij een langere termijn noodzakelijk is. Het is essentieel om deze termijnen vast te leggen in je verwerkingsregister, zodat je data tijdig en veilig vernietigt volgens de richtlijnen.
-
Moet ik elk datalek direct melden bij de Autoriteit Persoonsgegevens?
-
Je hoeft niet elk incident direct te melden. Alleen datalekken die waarschijnlijk een risico vormen voor de rechten en vrijheden van patiënten moeten binnen 72 uur gemeld worden bij de Autoriteit Persoonsgegevens. Denk hierbij aan diefstal van onversleutelde medische dossiers. Minder ernstige incidenten, zoals een verkeerd verstuurde brief zonder grote impact, hoef je niet te melden. Je bent echter wel verplicht om álle datalekken, groot en klein, bij te houden in je eigen interne incidentenregister.
-
Kan ik Microsoft Copilot veilig gebruiken in mijn zorginstelling?
-
Ja, je kunt Microsoft Copilot veilig inzetten mits je de juiste technische randvoorwaarden schept. Dit begint bij een strakke AI-governance en correcte dataclassificatie binnen je Microsoft 365 omgeving. Hiermee voorkom je dat gevoelige patiëntinformatie wordt gebruikt om publieke modellen te trainen of dat onbevoegden toegang krijgen tot data via de AI-interface. Een doordachte inrichting zorgt ervoor dat je profiteert van de efficiëntie van AI zonder je AVG compliance zorgsector in gevaar te brengen door onbedoelde datalekken.
-
Wat doet een fractional CISO precies voor mijn praktijk?
-
Een fractional CISO biedt je de expertise van een ervaren security-officer op parttime basis. Deze expert stelt het informatiebeveiligingsbeleid op, voert risicoanalyses uit en houdt toezicht op de naleving van wetgeving zoals de AVG en NEN 7510. Het grote voordeel is dat je professionele security governance krijgt zonder de kosten van een fulltime medewerker. De CISO fungeert als je strategische gids die de directie adviseert en de IT-beveiliging naar een hoger plan tilt binnen je zorgorganisatie.

Article by
Roel Benedict
Roel Benedict is oprichter van Nubivio en gespecialiseerd in IT-beheer, cybersecurity en security governance voor het mkb en de zorg. Met ruime ervaring in ISO 27001, NEN 7510 en Microsoft 365 helpt hij organisaties veilig en compliant te groeien, met een groeiende focus op praktische AI-integratie.